
 #1

 iomoath/filewatchtower
FWT 是一款利用 Sysmon 事件进行安全分析和文件监控的工具。
 blacksnufkin/invoke-dumpmdeconfig
用于导出 Microsoft Defender 配置、保护历史记录和 Exploit Guard 保护历史记录的 PowerShell 脚本(无需管理员权限)
 logpresso/cve-2021-44228-scanner
针对 Log4j2 CVE-2021-44228 的漏洞扫描器与缓解补丁
 municipalparkingservices/cve-2021-44228-scanner
单一二进制扫描器,用于检测 CVE-2021-44228(Log4Shell),可识别 JAR/WAR/EAR 文件中易受攻击的 log4j 版本,并通过移除 JndiLookup.class 应用缓解补丁。
 paolokappa/sharepointsecuritymonitor
一个全面的基于 PowerShell 的 SharePoint 安全监控解决方案,具备 CVE-2025-53770 防护、高级 DLL 分析、威胁检测和自动化告警功能。
 shoucheng3/graylog2__graylog2-server_cve-2023-41044_5-1-2
用于集中日志聚合、实时分析和安全事件监控的开源日志管理平台,具备可定制的仪表盘和告警功能。
 shoucheng3/apache__nifi_cve-2022-33140_1-16-22
自动化数据流处理与分发系统,具备安全配置、来源追踪及可扩展的插件架构,适用于网络安全、可观测性和事件流管道。
 shoucheng3/asf__nifi_cve-2023-36542_1-22-0
自动化数据流平台,用于处理和分发数据,内置溯源追踪、安全配置和可扩展的管道管理,适用于网络安全和可观测性用例。
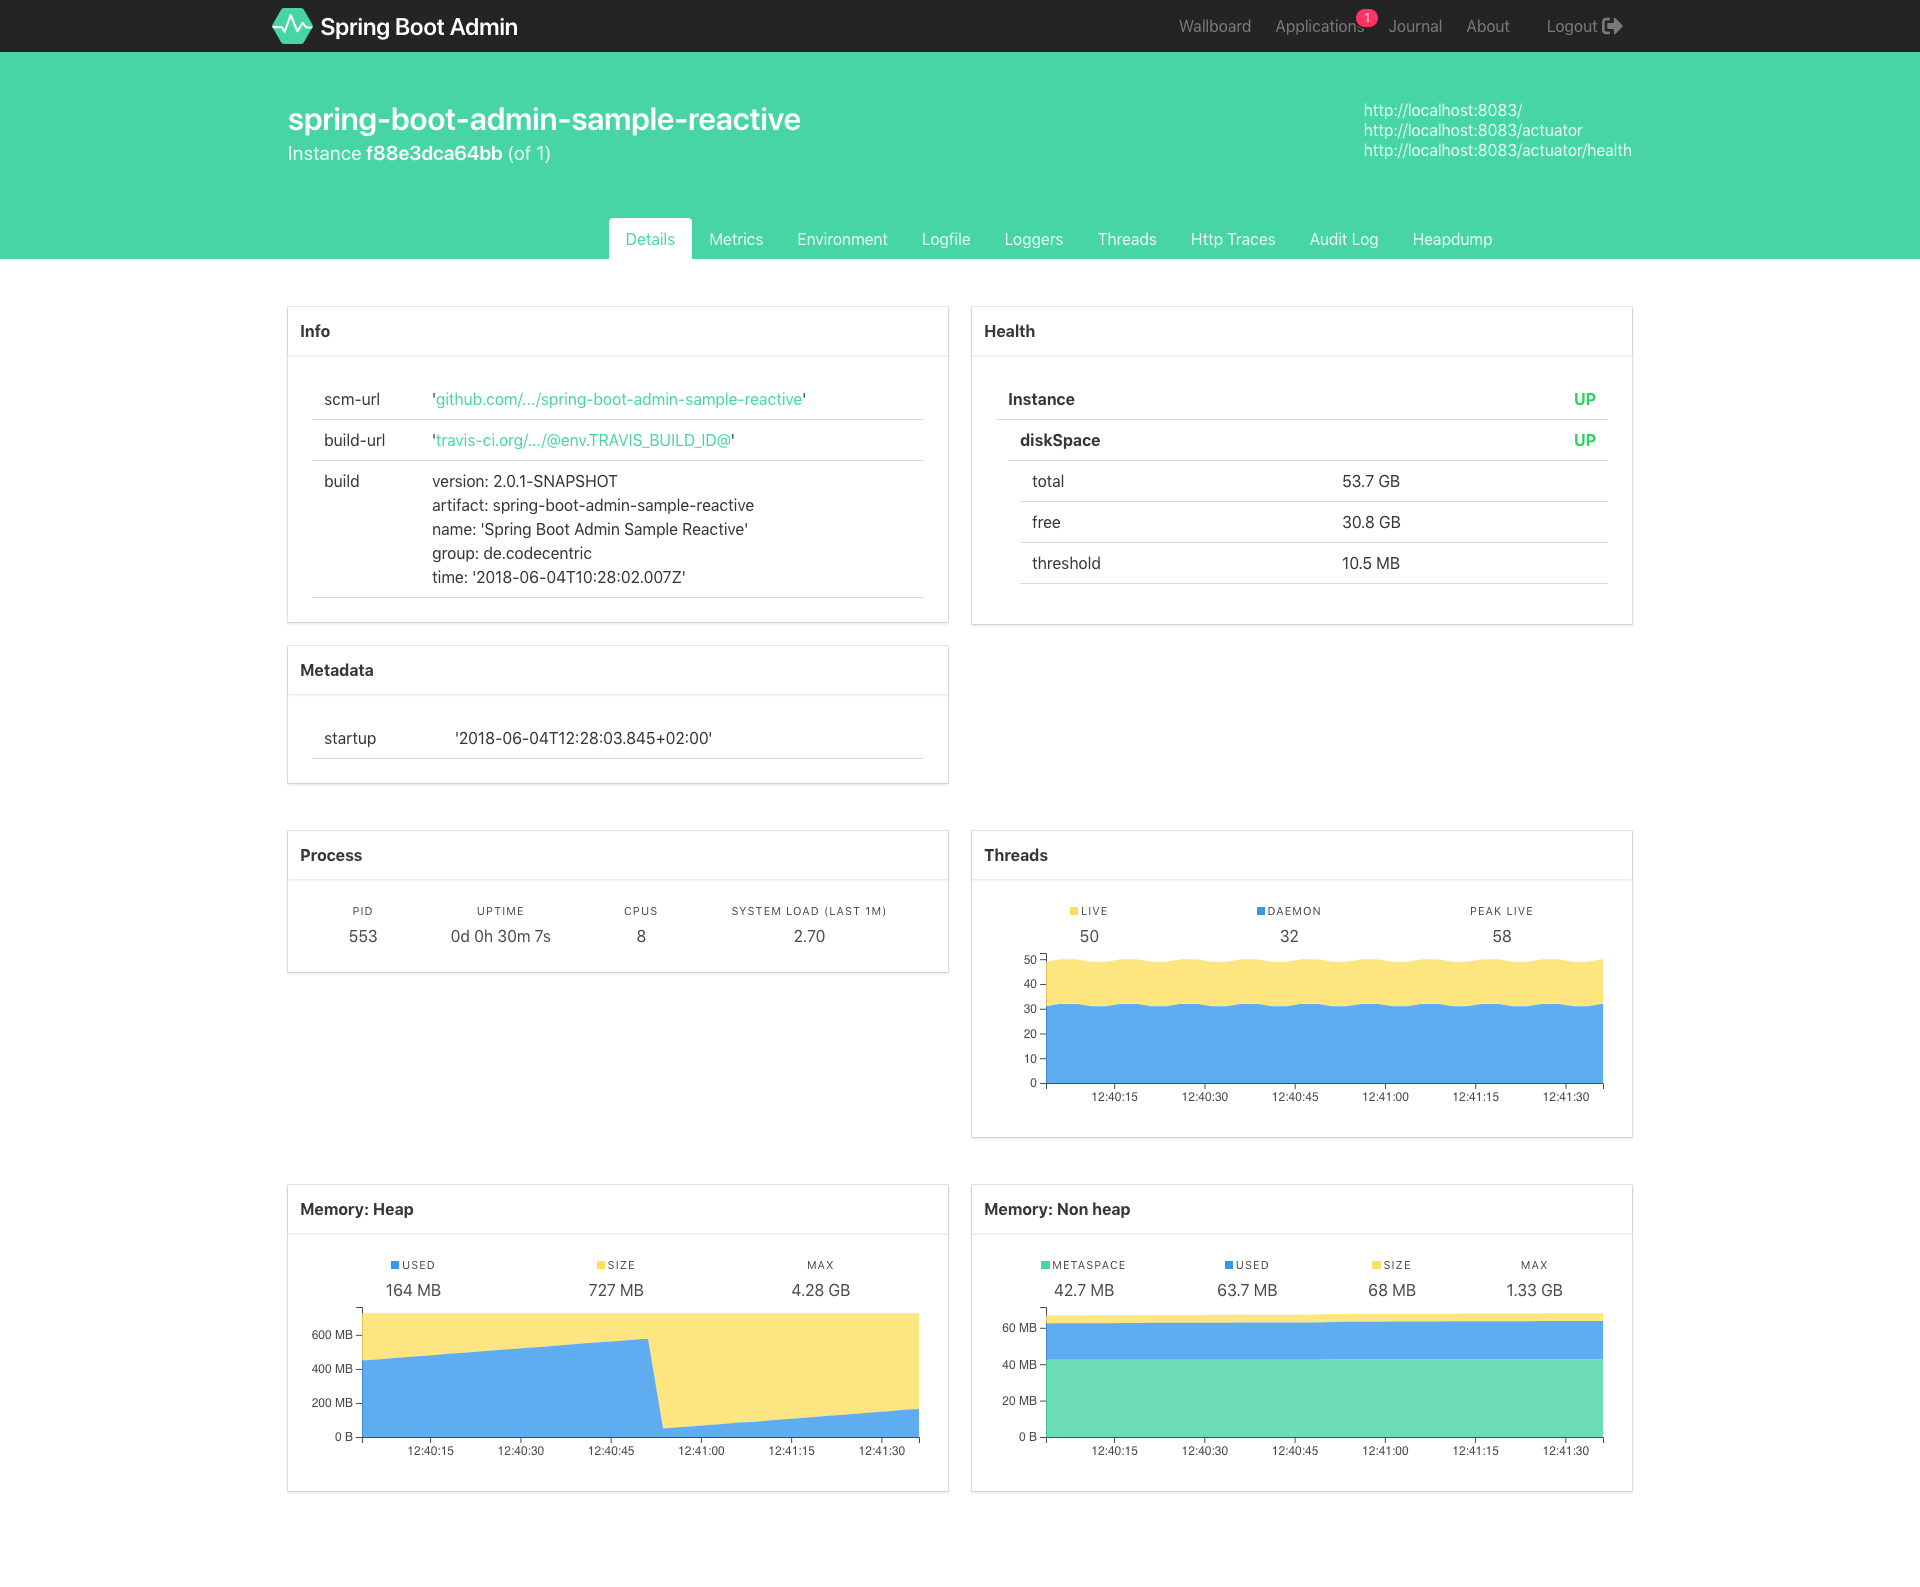 shoucheng3/codecentric__spring-boot-admin_cve-2022-46166_2-6-9
Spring Boot 应用监控管理界面,支持健康检查、指标监控、日志管理、JMX 交互以及线程转储查看。
 shoucheng3/ff4j__ff4j_cve-2022-44262_1_8_13_fixed
Java的特性开关框架,支持运行时特性激活、基于角色的访问、AOP驱动的切换、监控、审计跟踪,以及带有REST API的Web控制台。
 tdevworks/cve-2020-1472-zerologon-demo-detection-mitigation
CVE-2020-1472(ZeroLogon)检测的教育演示,使用Windows事件日志和Suricata IDS,以及通过Windows更新进行缓解。包括漏洞测试脚本和自定义Suricata规则。
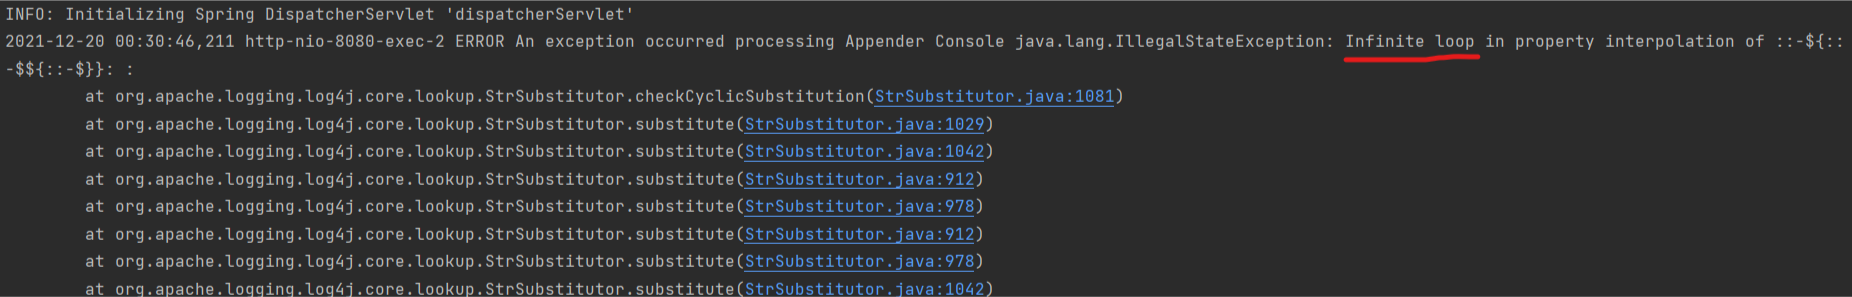 tejas-nagchandi/cve-2021-45105
复现 CVE-2021-45105
 wdahlenburg/cve-2022-38725
CVE-2022-38725 针对 syslog-ng 的概念验证
 wortell/log4j
包含与 CVE-2021-44228 相关的所有信息、脚本等的仓库。
 wubinworks/magento2-cosmic-sting-patch
一个替代方案(作为Magento 2扩展)来修复XXE漏洞CVE-2024-34102(又名Cosmic Sting)。如果你无法升级Magento或无法应用官方补丁,试试这个。
 yadavmukesh/log4shell-vulnerability-cve-2021-44228-
该仓库深入分析了 Log4Shell 漏洞(CVE-2021-44228),并实现了一种基于机器学习的方法,用于检测日志数据中的利用尝试。
 cyprianatsyor/letsdefend-cve-2022-41082-exploitation-attempt
CVE-2022-41082 (ProxyNotShell) 利用尝试的详细事件报告和教育分析,针对 Microsoft Exchange Server,包括检测方法、IoC 和缓解步骤。









