
 #1
日志解析、SIEM、集中式日志记录、取证时间线和安全事件关联工具。
Kitploit 推荐
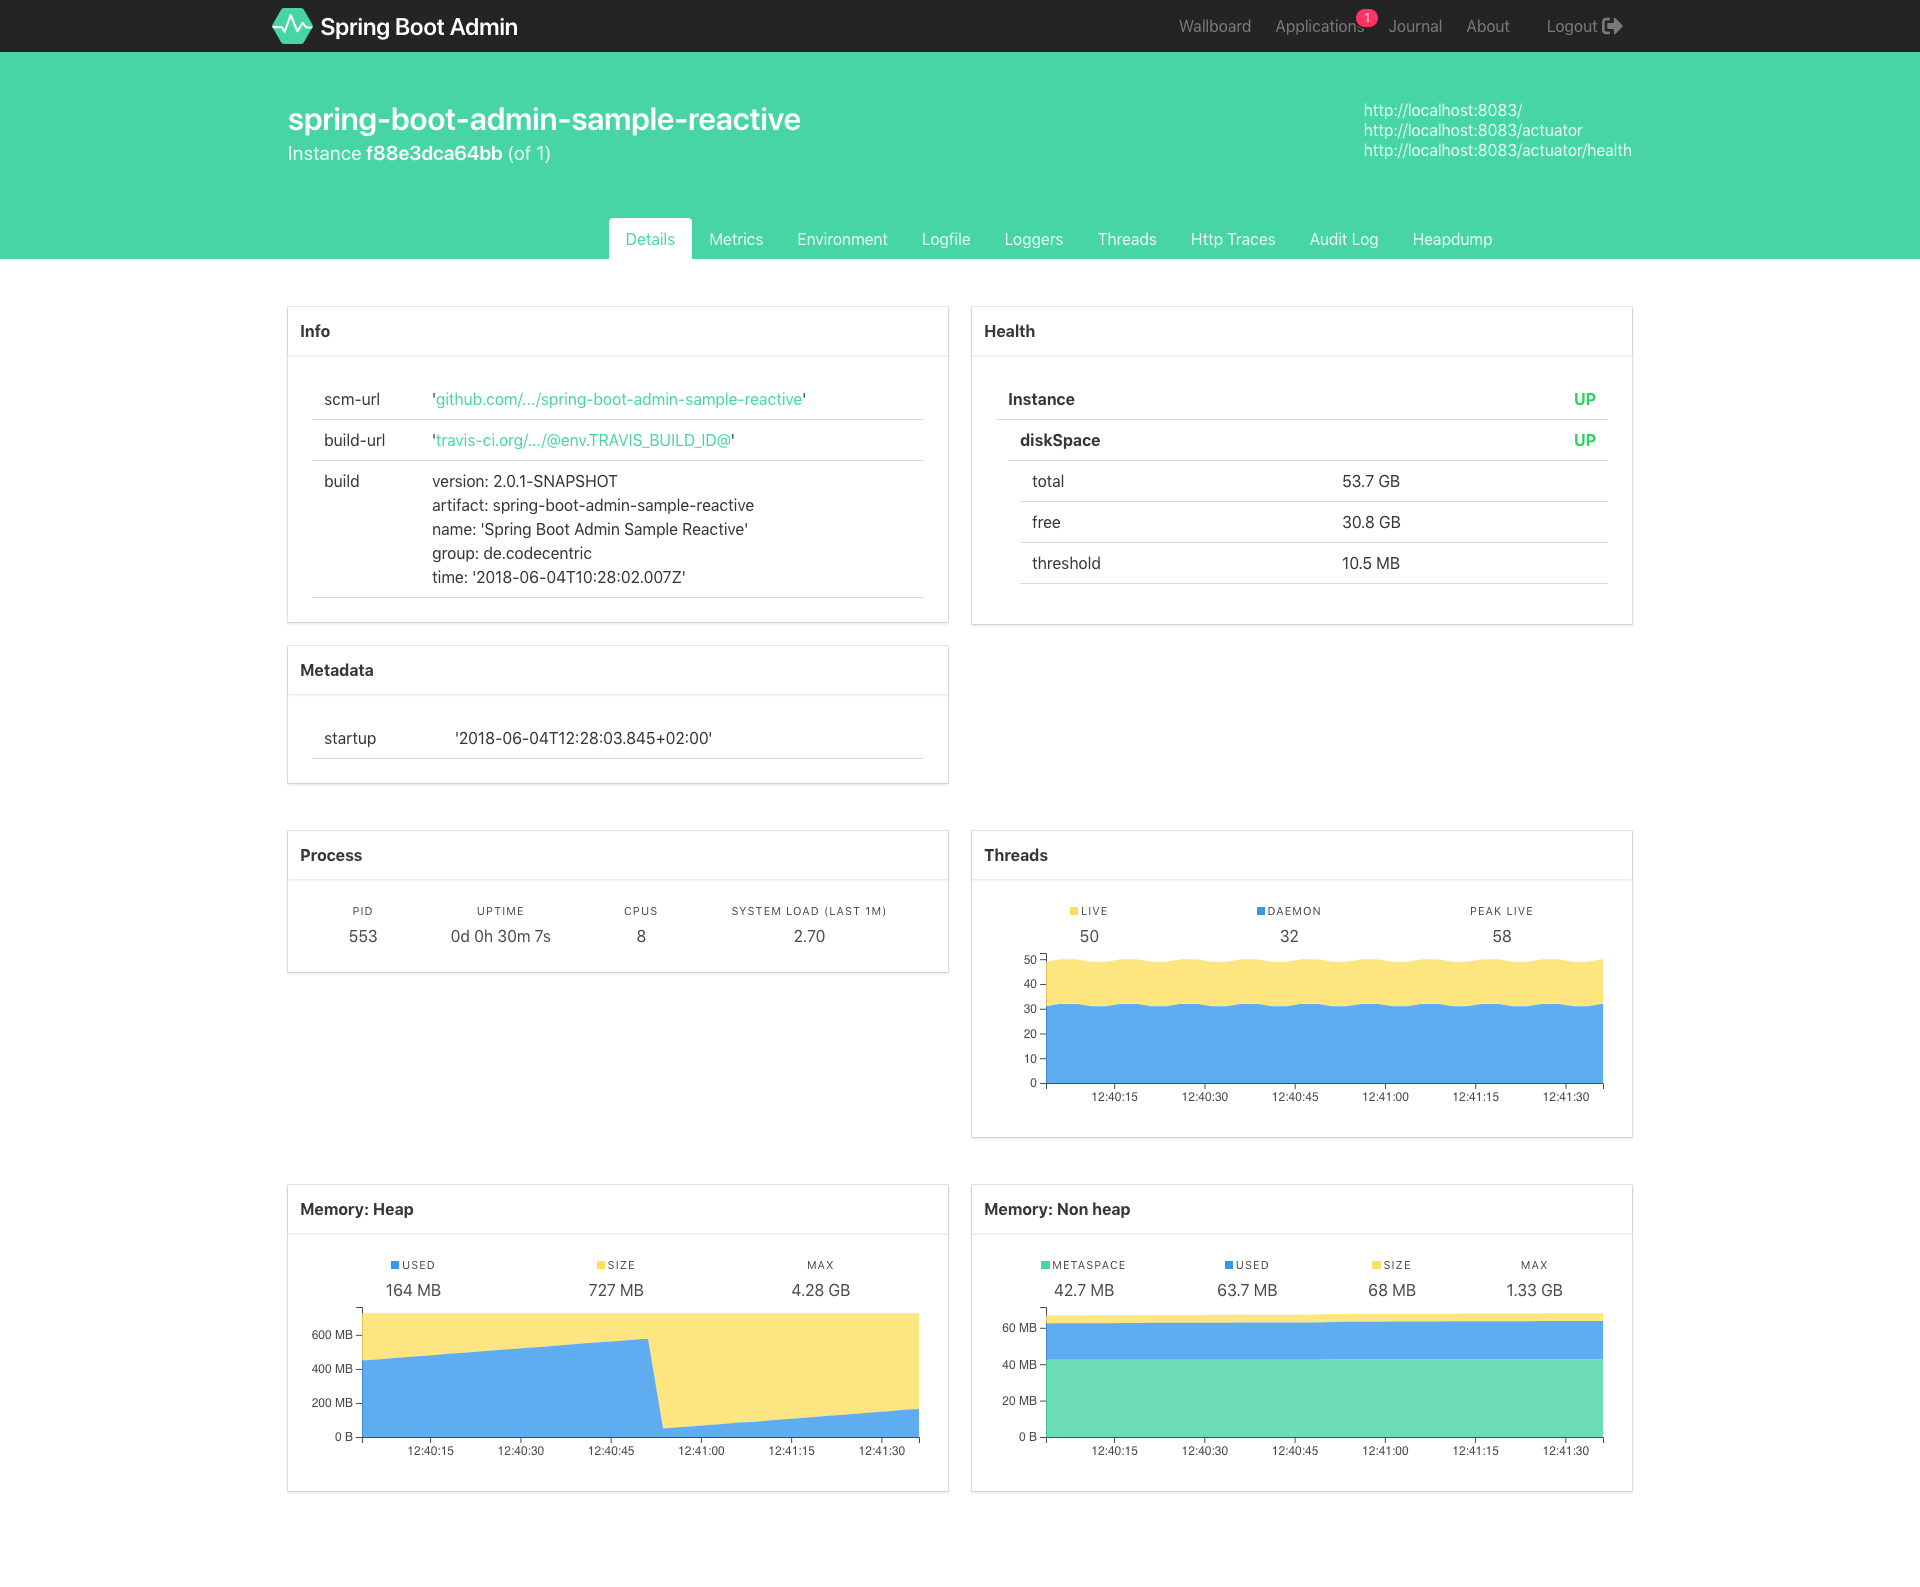
 shoucheng3/codecentric__spring-boot-admin_cve-2022-46166_2-6-9
Spring Boot 应用监控管理界面,支持健康检查、指标监控、日志管理、JMX 交互以及线程转储查看。
 wheezysec/cve-2021-44228-kusto
基于Kusto查询的CVE-2021-44228 (Log4Shell)漏洞检测与分析工具,能够在Azure Data Explorer环境中实现快速日志搜索与利用识别。
 maikelnight/zerologon
检查表明存在不兼容设备的事件 -> CVE-2020-1472
 jmussmann/cve-2023-4966-iocs
用于搜索Citrix NetScaler日志中可能存在的CVE-2023-4966利用的Python脚本。
 jdormannn/secureops-lab
对一所大学Linux服务器进行了实时网络安全评估。分析过程中,识别出了活跃的攻击活动,包括暴力破解认证尝试和针对Log4Shell(CVE-2021-44228)的利用尝试。
 rohitmalik7/cve-2024-38063-detection-mitigation-system
端到端网络安全项目,展示使用IDS、主机监控和虚拟实验室攻击模拟来检测和缓解CVE-2024-38063。
 forensicmatt/rswindowsthingies
基于Rust的Windows取证工具包,用于实时MFT监控、事件日志流式传输和通道枚举,支持实时系统分析和应急响应。
 corelight/cve-2021-44228
Zeek 包,用于通过 HTTP 头载荷、LDAP Java 类下载以及第二阶段 Java 类下载检测 Log4j CVE-2021-44228 漏洞利用尝试,支持可配置的日志记录和告警生成。
 onsec-fr/cve-2019-19781-forensic
自动化的CVE-2019-19781取证脚本搜索工具
 ace-responder/cve-2022-47966_checker
在您的 ManageEngine 服务器上运行。
 zedocun/pan-os-cve-2024-3400-command-injection-investigation
对PAN-OS CVE-2024-3400命令注入尝试的调查,基于日志证据分析payload传递、内部处理和执行验证。
 navya240/intel471-threat-hunting-cve-2023-46604
这是我第一次亲身实践 Intel 471 威胁狩猎工作坊的经历,期间使用 Elastic SIEM、漏洞情报和后渗透检测调查了 CVE-2023-46604。
 karmanyat28/multi-stage-exploitation-and-detection-engineering-analysis-of-cve-2023-34362-in-moveit-transfer
此仓库包含对 CVE-2023-34362 的学术和技术分析,这是一个影响 MOVEit Transfer 应用程序的严重 SQL 注入漏洞,该应用程序是一个广泛使用的企业托管文件传输(MFT)平台。该项目是 Pace 大学 CYB625 – 道德黑客与渗透测试课程的一部分。
 justjeff211/conti-ransomware-writeup
使用 Splunk 8.2.2 对 Conti 勒索软件入侵 Exchange 服务器进行了完整的 SOC 调查。分析了 Windows 安全、Sysmon 和 IIS 日志源中的 28,145 个事件,以重建完整的攻击链。识别了三个被利用的…
 shoucheng3/asf__karaf_cve-2022-22932_4-3-5
Modulith 运行时,支持热部署、动态配置、基于 JAAS 的 RBAC 以及集中式日志记录。兼容 REST/API、Web 和 Spring Boot 应用程序,并提供 SSH 远程管理功能。
 gmh5225/zeropoint
此 PowerShell 脚本可检测 CVE-2025-53770(Microsoft SharePoint 中的一个严重远程代码执行漏洞)的危害指标。由 @n1chr0x 和 @BlackRazer67 创建。
 problem99-io/kodeblue
面向 Linux 服务器的 SOC、事件响应与 SecOps 一体化代理:学习每台主机的特征,通过零 token 传感器进行监控,使用小型模型进行分诊,并在由 root 拥有的策略下遏制攻击。可选的中心节点用于管理主机集群。
 trustedsec/artillery
开源蓝队工具,通过多种主机和网络防御与检测方法保护 Linux 和 Windows 系统。








