#1

 zedocun/sharepoint-cve-2023-29375-incident-response
面向 Microsoft SharePoint 权限提升(CVE-2023-29357)的端到端 SOC 事件分析与威胁狩猎剧本,使用 SIEM 日志、防火墙数据和威胁情报。LetsDefend 实验场景(SOC227)。
 pisut4152/sigma-rule-for-cve-2021-40438-exploitation-attempt
Sigma-Rule-for-CVE-2021-40438-Attack-Attemp
 mingchen-script/cve-2020-1472-visualizer
PowerShell 脚本,用于扫描 Windows 事件日志中的 CVE-2020-1472 指标(事件 5827-5831),导出为 CSV,并生成 Excel 数据透视表,以进行安全 RPC 分析和事件响应。
 checkmarx/checkmarx-cve-2025-30066-detection-tool
扫描 GitHub 工作流和日志,查找 CVE-2025-30066 的指标,利用 Checkmarx 2ms 集成检测恶意操作和泄露的机密信息。
 shahdawadfallah-sys/cybersecurity-capstone-project
在 NCSC Nashama CyberCamp 11 期间完成的网络安全顶点项目,与 IT Security C&T 合作交付。该项目演示了针对 Oracle WebLogic(CVE-2017-10271)和 Apache Druid(CVE-2021-25646)的漏洞评估、利用、缓解和…
 joaoreis13/flight-risk
针对 CVE-2025-55182 (React2Shell) 的安全工具包 — 扫描、检测、关联和测试 React Server Components RCE 漏洞
 aleongx/kql_sentinel_cve-2025-21333
用于在 Sentinel 中检测 CVE-2025-21333 的 KQL
 alisha-chaudhary/ssh-enum
本项目探讨现代 OpenSSH 是否通过细微的响应或时序差异泄露有效用户名。针对 CVE-2016-6210 用户枚举调查( Welch's t-test、Cohen's d 和检测工程 ),在 Ubuntu 22.04.5 LTS…
 borsch-appreciator/soc235---atlassian-confluence-broken-access-control-0-day-cve-2023-22515
SOC 分析师演练:对 Confluence CVE-2023-22515 访问控制缺陷利用尝试进行分诊,涵盖日志分析、MITRE ATT&CK 映射和事件升级。
 virologi-info/papercut-toolkit
#PaperCut CVE-2026-81578 + CVE-2026-82078 防御工具包 2 3 一个**防御性**工具包,用于检查并了解对链式
 ashok523/cve-2026-31431
# CVE-2026-31431(Copy Fail)Linux 内核本地提权漏洞的防御性事件响应手册与检测包,包含 Sigma、auditd、Falco、Wazuh、YARA、eBPF 及 SIEM 狩猎查询。
 3tternp/cve-2026-41940---cpanel-whm-check
这是 cPanel 为所有使用 cPanel 的用户提供的官方检查脚本。
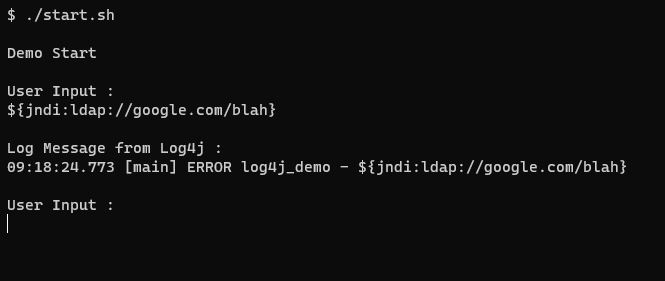 chandanshastri/log4j_vulnerability_demo
一个简单的程序,用于演示如何利用 Log4j 漏洞(CVE-2021-44228)


 jonny-jhnson/telemetrysource
参考映射将 Windows 遥测事件——Sysmon、安全审计和威胁情报 ETW——映射到底层 API 函数,帮助防御者理解事件生成,用于检测工程。
 mthcht/purpleteam
Purpleteam 脚本模拟与检测 - 触发 SOC 检测的事件