
 #1

 corelight/corelightforcrowdstrike
Corelight 应用,用于 CrowdStrike LogScale 和 Next-Gen SIEM
 corelight/zeek-endpoint-enrichment-conn
用 EDR 数据丰富 conn.log
 karitamw/printnightmare-detection-mitigation-lab
经过加固的 Windows 安全实验室,演示 Active Directory 管理、主机与网络检测,以及对 CVE-2021-34527 的分层缓解。
 c3-h2/log4j_attacker_iplist
针对Log4j漏洞(CVE-2021-44228)的攻击者IP地址精选列表,用于威胁情报、事件响应和网络防御。
 atlas-ghostshell/cve-2025-27558_patching
修补影响了我Linux镜像的CVE-2025-27558漏洞。
 adnansiyat/how-to-patch-cve-2025-32709
针对 CVE-2025-32709 的真实修补工作流程。从热修复安装到 SIEM 警报验证——此仓库记录了每一步,包含截图、命令和检测逻辑。
 m2l33k/blockguard
BlockGuard 是一款 Windows 数据丢失防护 (DLP) 代理,它在进程级别拦截和控制文件访问。它确保只有经过授权的进程——通过可执行文件路径、加密哈希、Authenticode 签名和完整性级别进行识别——才能读取受保护的文件。
 deathbydata/php2shell-exposurehunt
用于 PHP2Shell 暴露面搜寻及相关分析的代码仓库
 gmh5225/llm-guard-service
一项用于在与 AI 服务交互时提供针对提示注入、越狱攻击和有害内容防护的服务。
 ngksiva/cpanel-forensics
CVE-2026-41940(cPanel/WHM)事件后的取证 — bash 脚本与检查清单
 trustedsec/sysmoncommunityguide
可信安全 Sysinternals Sysmon 社区指南
 logpresso/cve-2021-44228-scanner
针对 Log4j2 CVE-2021-44228 的漏洞扫描器与缓解补丁
 justicerage/freedomfighting
一组脚本,在您的自由斗争活动中可能会派上用场。
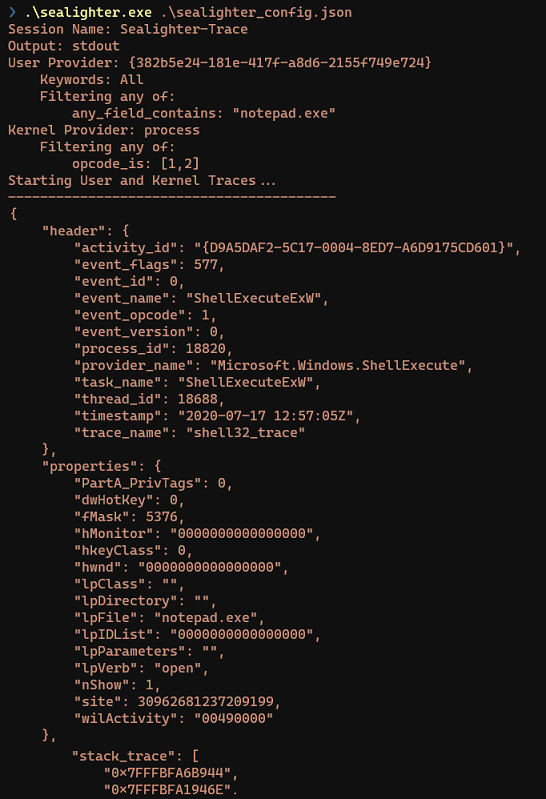 pathtofile/sealighter
用于安全研究的ETW和WPP跟踪工具。订阅多个提供程序,自动将事件解析为JSON,并支持高级过滤、缓冲以及输出到stdout、文件或Windows事件日志以供SIEM摄取。
 mbabinski/sigma-rules
我的个人 Sigma 检测规则仓库。
 speytech/c-sentinel
UNIX系统的语义可观测性 - 一种基于C语言的轻量级系统探针,具备AI驱动的分析能力
 iomoath/filewatchtower
FWT 是一款利用 Sysmon 事件进行安全分析和文件监控的工具。









