
 #1
用于学习网络安全、防御安全和授权测试的课程体系、课程和结构化路径。
Kitploit 推荐
 0x4d31/awesome-threat-detection
精选的威胁检测与狩猎资源列表:检测规则、SIEM 和日志分析工具、端点/网络监控、数据集、培训、实验室。
 fabacab/awesome-cybersecurity-blueteam
:computer:🛡️ 为网络安全蓝队精心策划的精选资源、工具及其他精彩内容合集。
 hslatman/awesome-threat-intelligence
面向 SOC/CTI 团队的威胁情报来源、数据源、框架、工具和研究精选目录——涵盖 IOC、STIX/TAXII 格式及平台。
 meirwah/awesome-incident-response
事件响应与 DFIR 工具的精选索引,涵盖内存与磁盘取证、证据收集、日志分析、操作手册,以及面向安全分析师的教育资源。
 botesjuan/burp-suite-certified-practitioner-exam-study
PortSwigger Academy 实验的实用学习笔记与演练,涵盖 Web 漏洞、payload、枚举及 BSCP 考试策略。
 appsec-forge/appsec-forge
结构化安全知识库,收录贴近生产实践的案例:漏洞分析、漏洞利用说明、修复方案,以及面向工程团队的 DevSecOps。
 ransomleak/training-application-security
交互式安全编码培训,提供动手实操的 SCORM 练习,涵盖 OWASP Top 10 Web 与 API 漏洞、Git/敏感信息泄露,以及 10 多种语言的修复示例。
 gmh5225/awesome-web3-security
面向渗透测试人员和漏洞猎人的 Web3 安全材料与资源精选列表。
 wattocyber/bug-bounty-library
精选漏洞赏金方法论库,包含用于目标范围界定、证书枚举和既有技术审查的运维手册、侦察/模糊测试剧本、检查清单及 CLI 辅助工具。
 gmh5225/awesome-llvm-security
精选的 LLVM 安全资源集合,涵盖二进制提升、代码混淆、静态分析、符号执行、消毒器(sanitizers)以及编译器级逆向工程。
 gmh5225/awesome-ai-security
A curated list of AI Security materials and resources for Pentesters, Bug Hunters, and Security Researchers.
 alzeaty1/security-writeups
CTF 解题报告与教学脚本,涵盖 Web 安全、漏洞赏金技术和网络取证,并提供空白值版本供实战练习。
 osxninja/cybersecurity-projects
本仓库记录了我三年研究历程的完整档案,涵盖从基础概念到高级开发阶段的项目内容。它汇集了项目期间的研究、实验、实现、发现与进展,以结构化方式呈现了从基础到高级阶段的工作全貌。
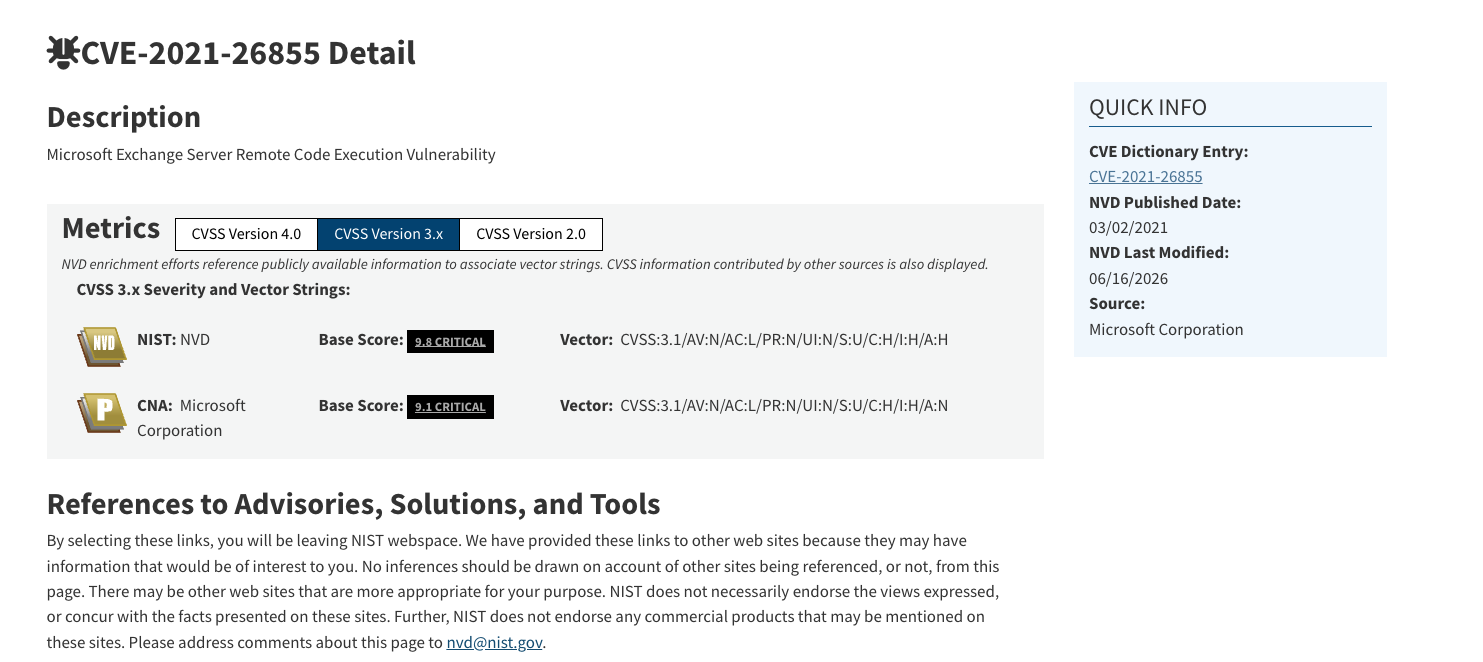 probablysecure/triage-cve-2021-26855-proxylogon---microsoft-exchange-
动手实践的 CVE 分类实验室:分析 NVD 条目、解码 CVSS 向量、映射 CWE 弱点,并为 ProxyLogon 等高知名度漏洞利用提供风险背景分析。
 priyanshu-rawa/cybersecurity-handbook
开源网络安全知识库,包含 400+ 篇笔记、实验和速查表,涵盖攻击、防御、密码学、云和取证。
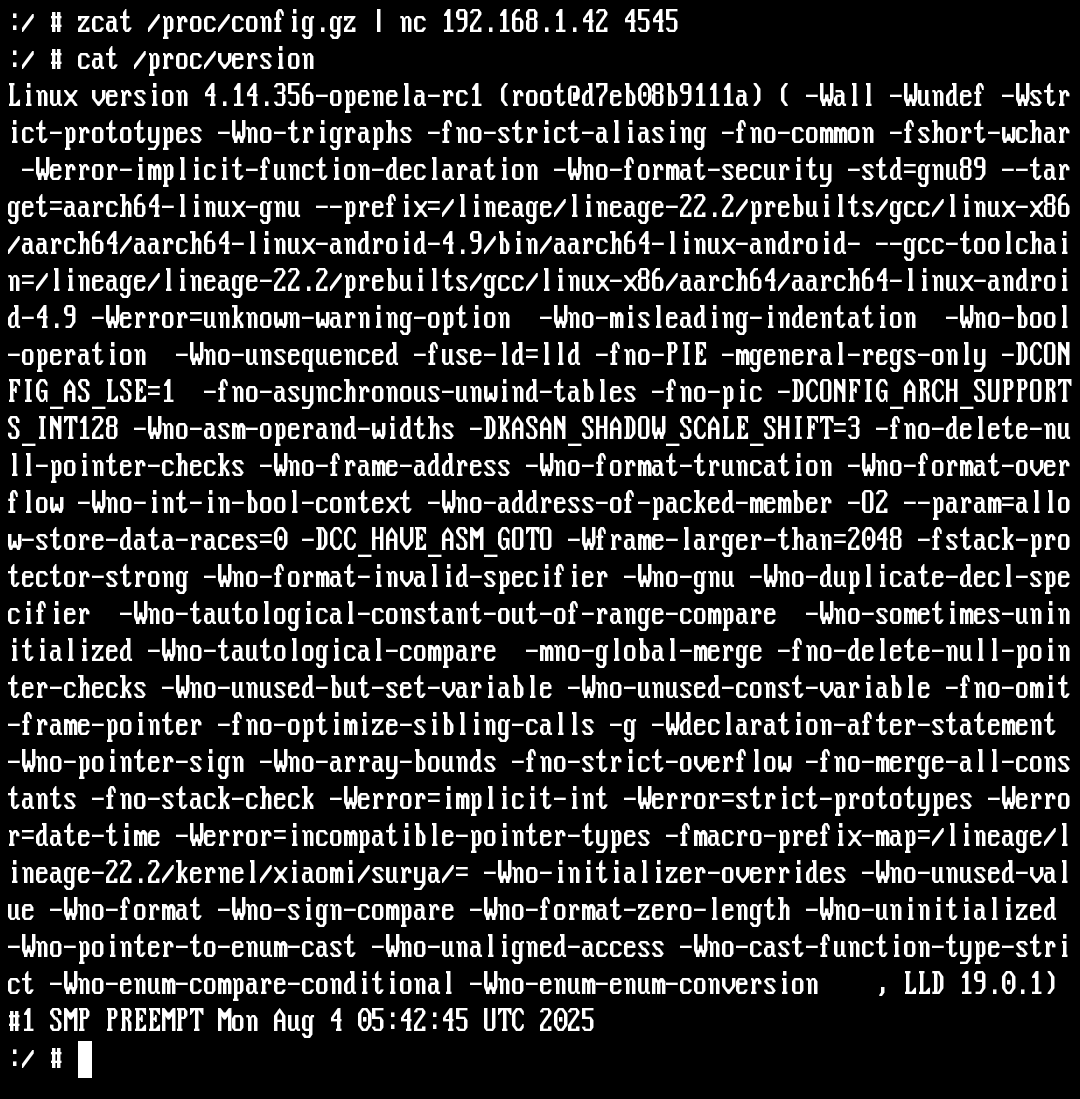 akabulous/so_you_want_to_build_a_nethunter_kernel
为 Android 构建自定义 Kali NetHunter 内核的分步指南:源码获取、工具链选择、交叉编译和刷写。
 arpeetrathii/50-days-of-sqli
连续50天学习并搜寻SQL注入漏洞
 cy-clon3/awesome-ios-security
精选的 iOS 应用安全资源列表







