#1
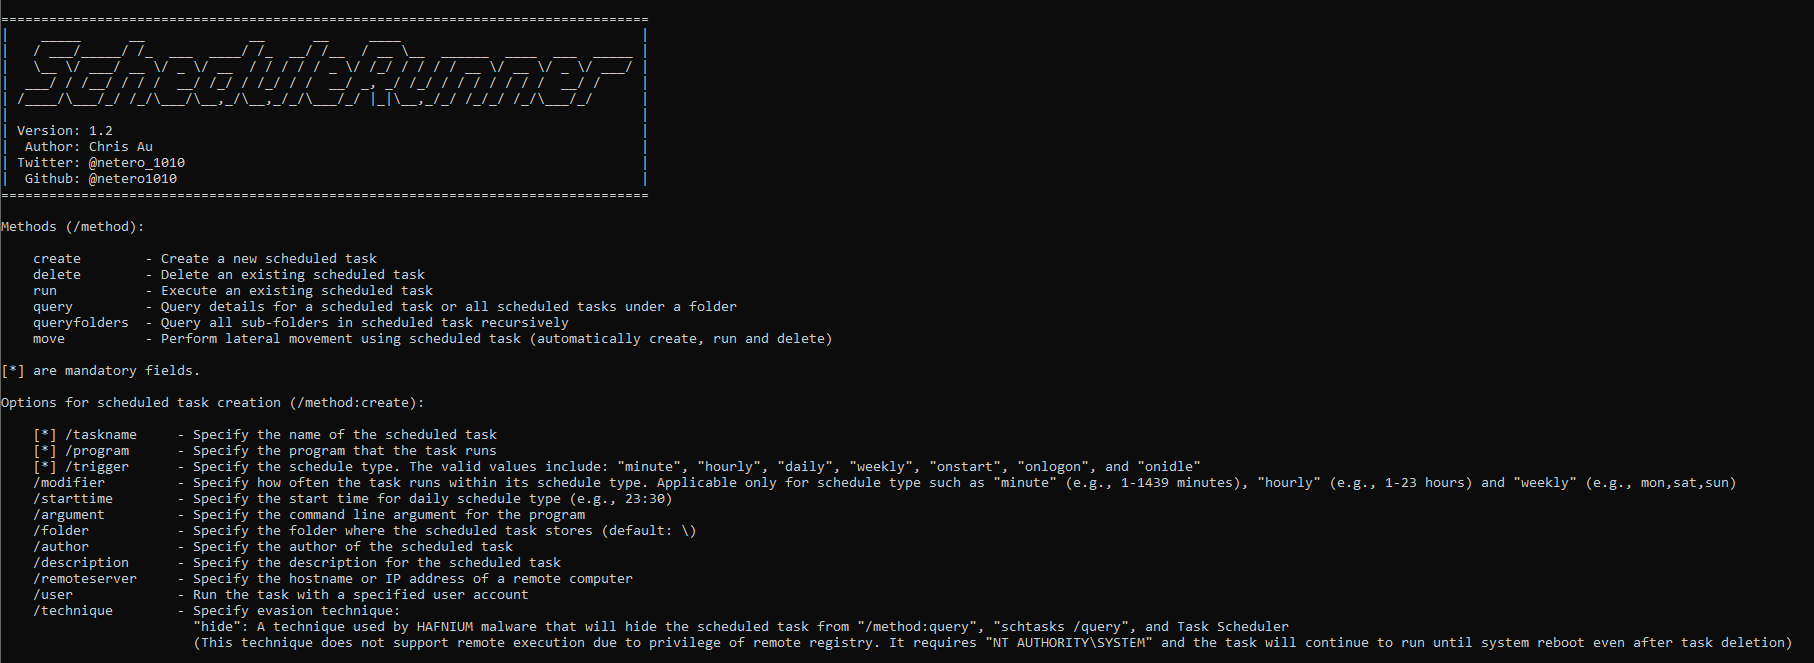
 netero1010/schedulerunner
一个具有更高灵活性的C#工具,用于在红队操作中自定义计划任务,以实现持久化和横向移动。
 synacktiv/ouned
OUned 项目通过 gPLink 投毒自动化 Active Directory 组织单位 ACL 利用
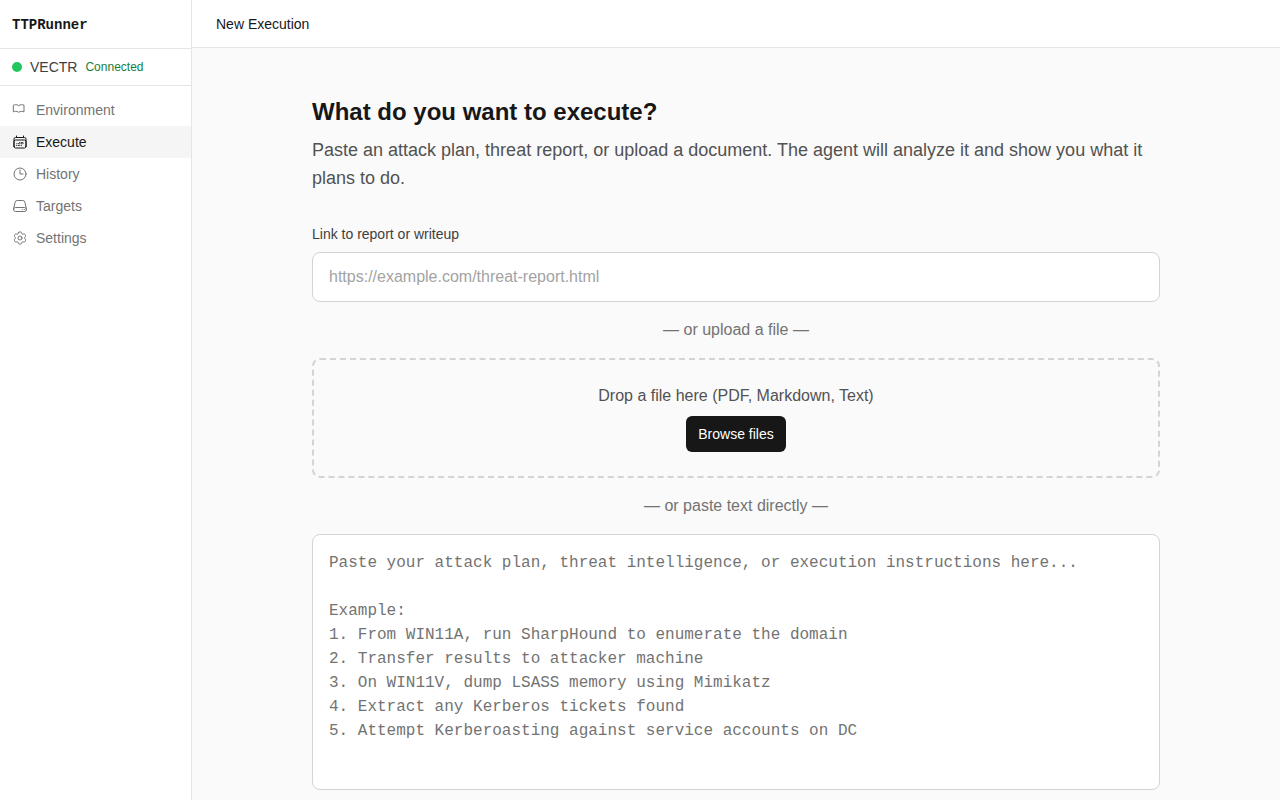 antonlovesdnb/ttprunner
使用 AI 运行 TTPs!
 temp43487580/entrapassthecert
用于请求 Entra ID 的 P2P 证书,并使用该证书对远程已加入 Entra 的设备进行身份验证的工具
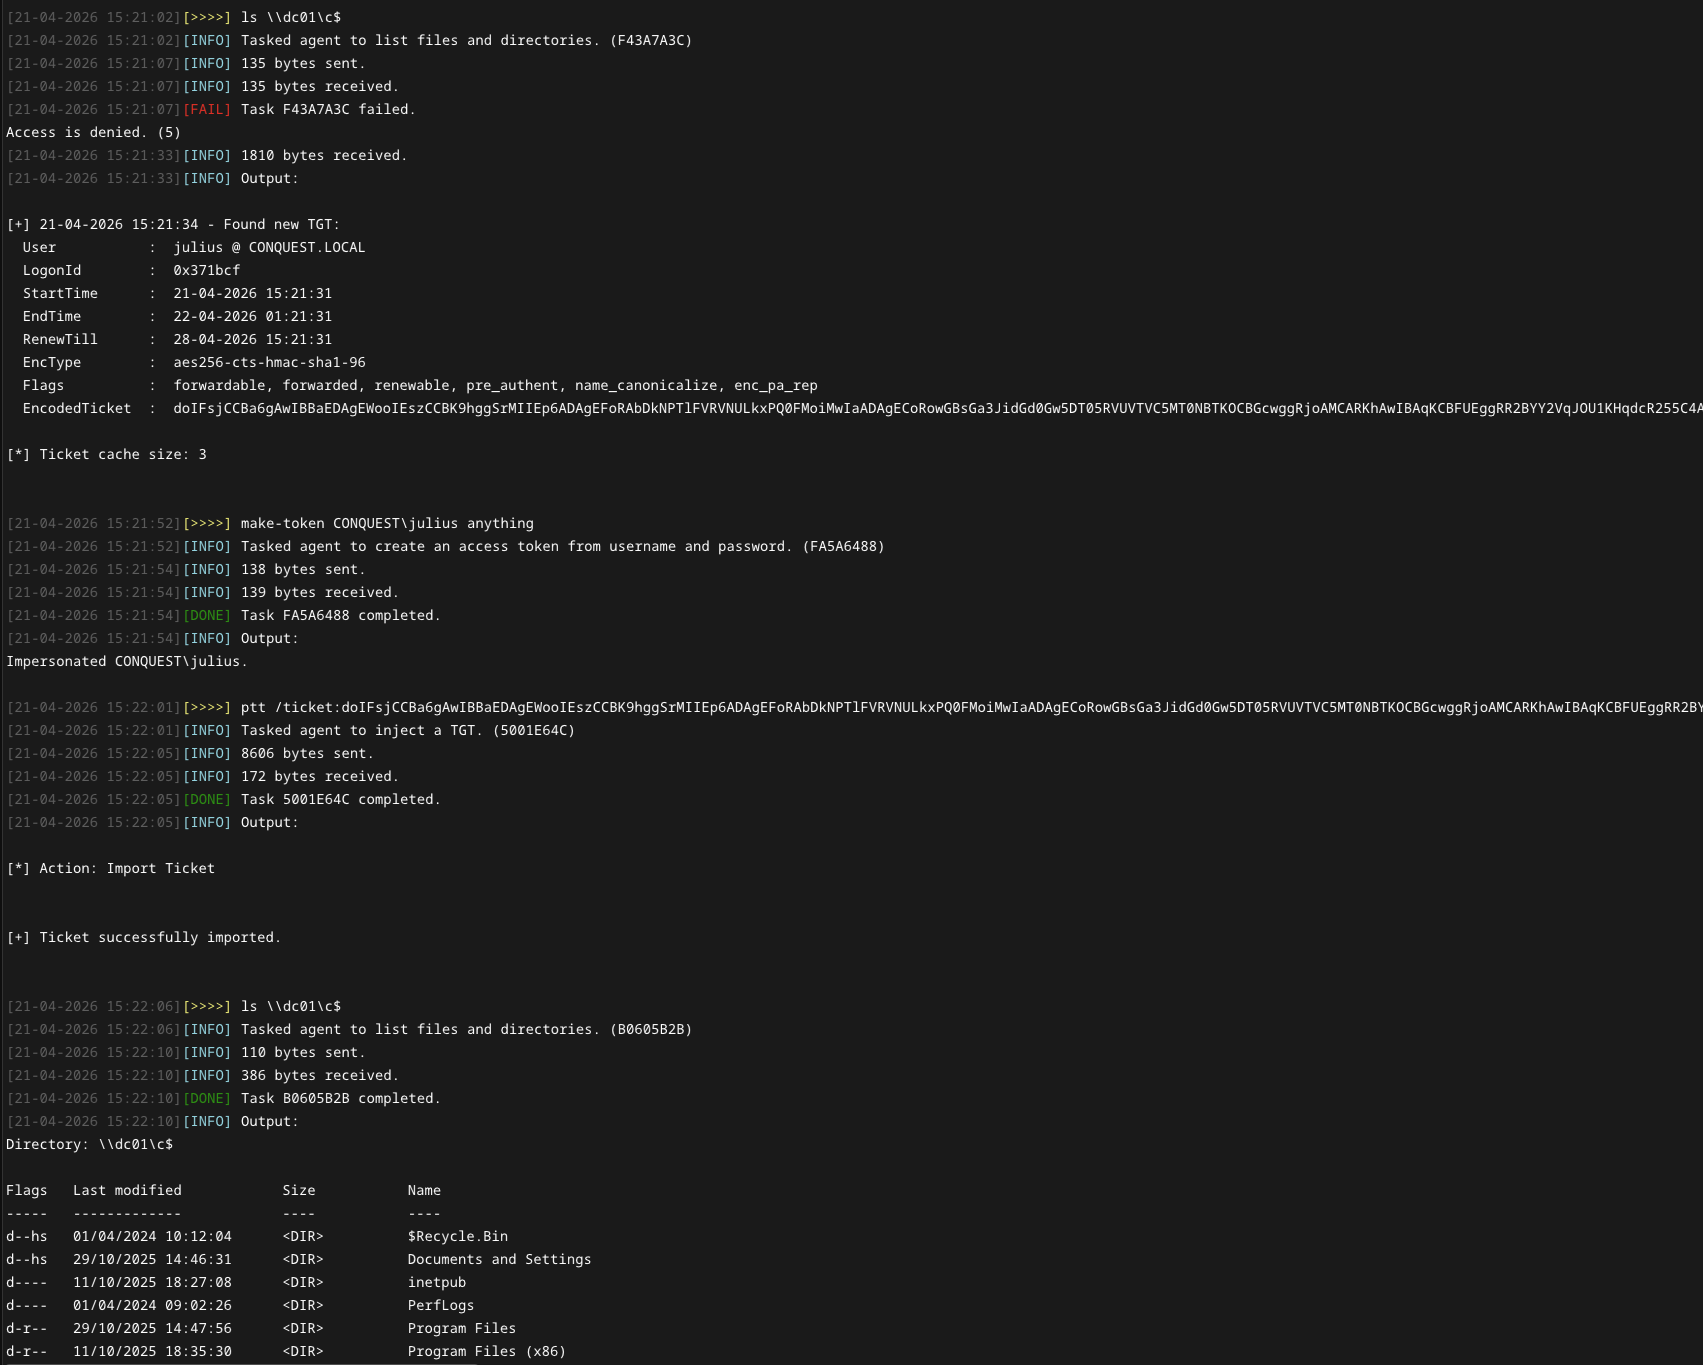 jakobfriedl/tgt-monitor-bof
异步BOF,用于在目标系统上自动提取或续订Kerberos TGTs
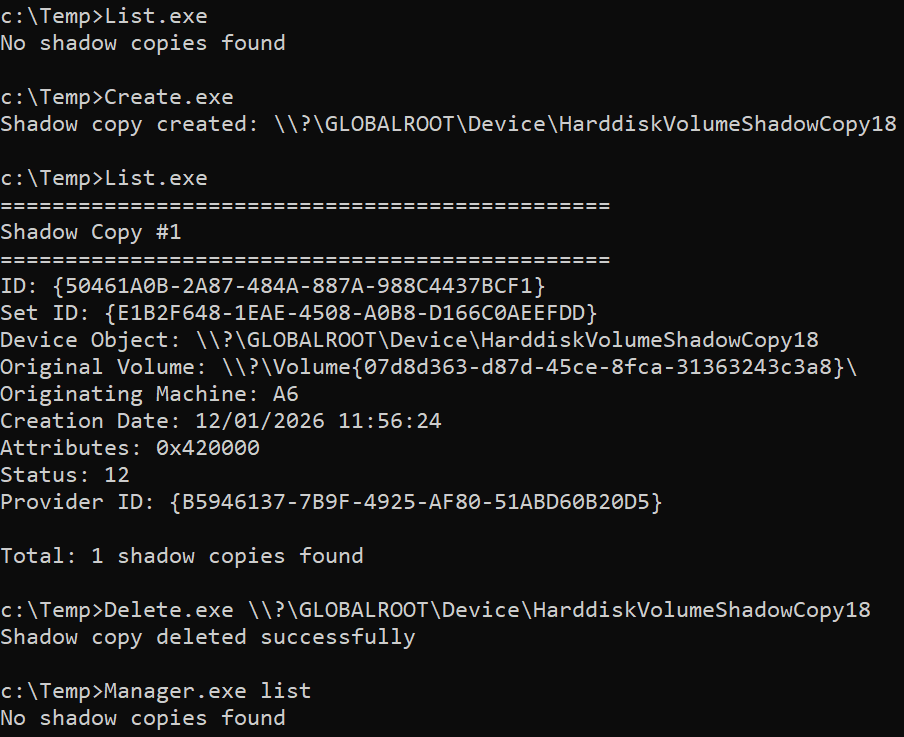 ricardojoserf/w11_shadow_copies
使用 C#、C++、Crystal 或 Python 通过 VSS API 管理卷影副本。适用于 Windows 11。
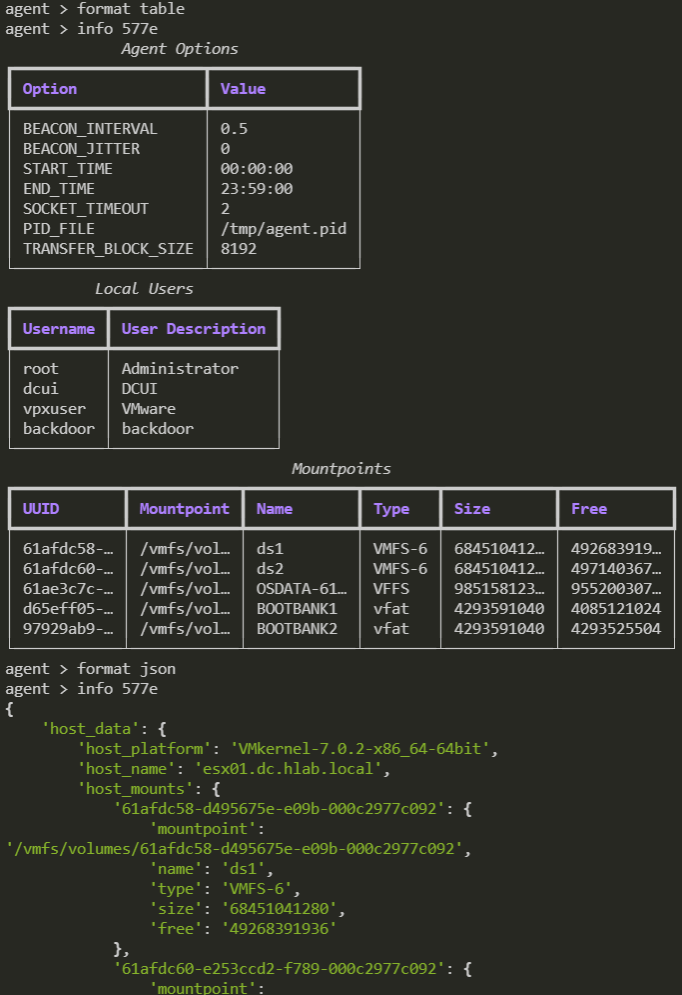 psmths/reave
WIP 专为虚拟机监控器设计的后渗透利用框架。
 carsonchan12345/cve-2024-37726-msi-center-local-privilege-escalation
CVE-2024-37726 的概念验证:通过符号链接/联接攻击和 OpLock 操作利用任意文件覆盖,在 MSI Center 中实现本地权限提升,从而能够删除 SYSTEM 级文件并实现持久化。
 operatorequals/smbrat
一款使用 Visual Basic 编写的 Windows 远程管理工具,支持 UNC 路径。
 lazaars/ultrarealy_with_cve-2019-1040
针对工具UltraRealy的更新版本,支持CVE-2019-1040漏洞利用。
 0nin0hanz0/cve-2024-24919-poc
CVE-2024-24919 的概念验证漏洞利用程序,针对 Check Point 安全网关中未经身份验证的文件读取漏洞;可扫描单个或多个 IP 目标并记录结果。
 marcgoam/cve-2026-54121-certighost
CVE-2026-54121 (Certighost) AD CS DC 模拟 PoC。已修补的 SAN 处理 + MAQ 安全的账户复用。
 al1ex/cve-2020-11652
SaltStack CVE(CVE-2020-11651/11652)漏洞利用工具,可在 master/minion 上实现远程命令执行、文件读取/上传以及反弹 Shell。
 spaceplant/fortilpe
CVE-2025-62676 的本地权限提升漏洞利用程序。