
 #1

 speatx/chamilolms-cve-2023-4220
CVE-2023-4220 — 在 Chamilo LMS ≤ 1.11.24 中的未经身份验证的文件上传RCE。OSCP风格和自动利用。
 affapple/cve-2025-24813-poc
针对 CVE-2025-24813 的概念验证漏洞利用,演示了 Apache Tomcat 通过 DefaultServlet 中配置错误的基于文件的会话持久化实现的远程代码执行。
 logggg2402/cve-2025-27407
CVE-2025-27407的本地实验室和概念验证漏洞利用,通过Direct Transfer HTTP路径针对GitLab的GraphQL内省模式加载器。包含容器化环境和自动化触发脚本。
 h1ssbl1tz/blind-trust-cve-2024-21413-research
一个用于模拟针对性钓鱼活动的安全研究工具,利用CVE-2024-21413 (Moniker Link)。
 dungsocool/cve-2017-18349
逐步演示CVE-2017-18349 Fastjson反序列化RCE利用过程,涵盖攻击面识别、指纹识别、JNDI注入以及在Docker实验室环境中获取反弹Shell。
 march0n/poc-cve-2022-22965-spring4shell
描述
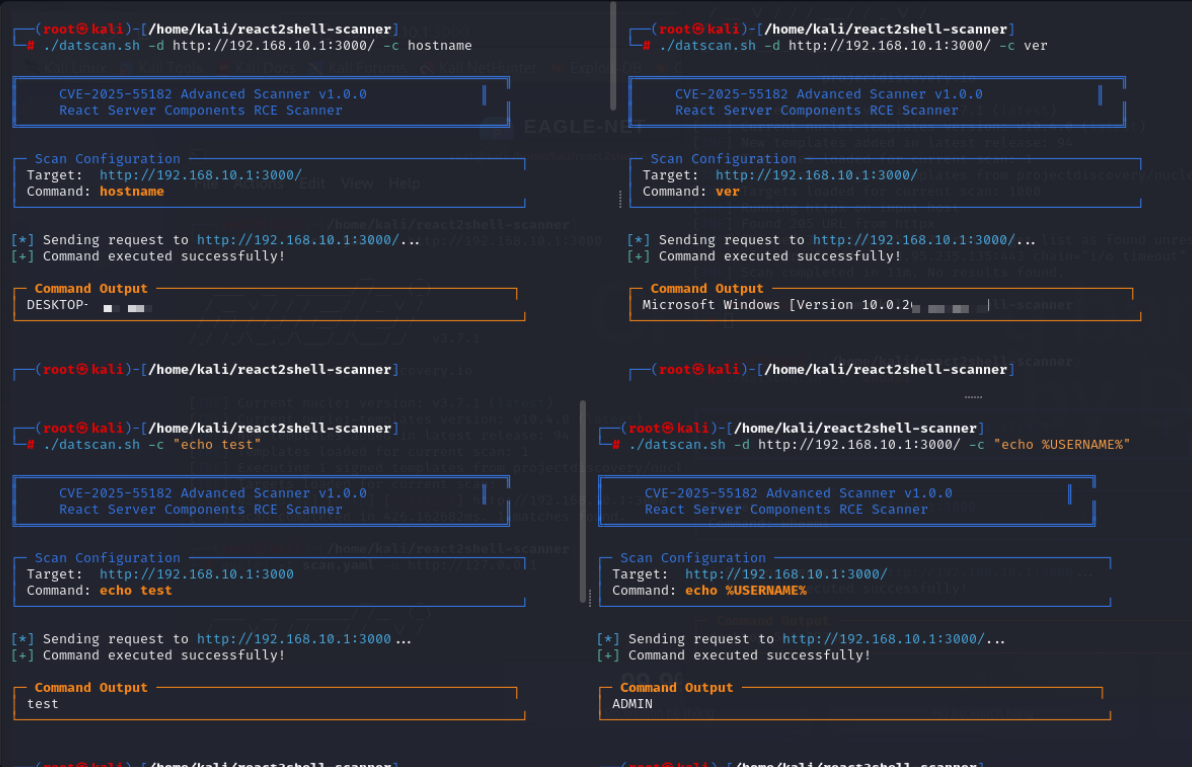 litndat/react2shell-poc-cve-2025-55182
CVE-2025-55182(React2Shell)RCE漏洞的PoC扫描器和漏洞利用,针对React Server Components。检测易受攻击的服务器并执行远程命令,用于授权的安全测试。
 fineman999/poc_cve-2024-36420
针对CVE-2024-36420的本地复现实验室和Nuclei模板,该漏洞是Flowise中因未清理的fileName参数导致的任意文件读取漏洞。验证了存在漏洞的版本(1.4.3)和已修复版本(3.1.2)的行为。
 nicolasjulian/bouncer-overflow
由 Sonnet 4.6 编写的 CVE-2026-6664 可运行 POC
 mythicaltree/cve-2019-2215
针对 Android 10 x86_64 模拟器的 CVE-2019-2215 (Bad Binder) 概念验证漏洞利用程序。专为隔离环境下的内核漏洞利用研究与教育而设计。
 dylanclaudio/reporte-de-escalada-de-privilegios-local-dirty-frag
对一台运行 Kali Linux 的虚拟机进行了漏洞评估,使用了一个针对 Dirty Frag 漏洞的检测脚本,该漏洞与 CVE-2026-43284 和 CVE-2026-43500 相关联。随后执行了一个用 C 语言编写的公开 Proof of Concept…
 swapnildeshpande/cve-2025-29927-lab
复现实验室 for CVE-2025-29927 — Next.js 中间件授权绕过 (CVSS 9.1)
 rootdirective-sec/cve-2026-8181-lab
Docker 实验环境,演示 Burst Statistics WordPress 插件中 CVE-2026-8181 身份验证绕过漏洞。通过最小危害 PoC 对比存在漏洞版本与已修复版本,以说明 REST API 请求中的不当身份验证问题。
 jeanback1/cve-2025-2304-exploit
Python exploit script for CVE-2025-2304,针对 Camaleon CMS 中的批量赋值权限提升漏洞。自动解析 CSRF 令牌并注入角色参数,在受控实验室环境中将认证用户提升为管理员。
 sidjaz/crushftp-cve-2024-4040-proof-of-concept
CVE-2024-4040 的概念验证漏洞利用,演示了 CrushFTP 中未经身份验证的 SSTI 和本地文件读取,附带 Docker 实验环境及缓解策略。
 cthhhhhh/crushftp-ssti-lfi-proof-of-concept
针对CVE-2024-4040(CrushFTP SSTI -> 未认证LFI)的概念验证,在受控的CS443实验室环境中 - 仅供教育/授权使用。
 akpmarcelin/cve-2026-24061-lab
CVE-2026-24061 的复现实验室,该漏洞是 GNU InetUtils telnetd 中的身份验证绕过。提供基于 Vagrant 的隔离环境以及分步利用说明,以演示 root shell 访问权限。









