
 #1

 dbgee/cve-2022-22947
针对CVE-2022-22947(Spring Cloud Gateway Actuator API远程命令执行漏洞)的可重现实验室环境。包含源代码以及编译和测试该漏洞利用程序的说明。
 yougina/cve-2022-28346
在 QuerySet.annotate()、aggregate() 和 extra() 中的 SQL 注入
 0xblackash/cve-2026-20841
CVE-2026-20841
 ivanbg2004/odh-bricksbuilder-cve-2024-25600-thm
针对 CVE-2024-25600(Bricks Builder WordPress 未授权 RCE)的扫描器与 PoC。检测并验证存在漏洞的站点。由 Oblivion 进行的安全研究。

 aniket2912/internal-network-penetration-testing
内网渗透测试教学模块:方法论、攻击向量、枚举、利用、权限提升以及后渗透,并包含动手实验步骤。
 inertfluid/sk-cve-2026-26030-lab
道德、网络隔离的Docker实验室,复现CVE-2026-26030——Semantic Kernel内存向量存储filter eval() RCE(已在1.39.4中修补)
 ywh-jfellus/cve-2026-9082
CVE-2026-9082(Drupal SA-CORE-2026-004)Drupal 核心 SQLi 的 PoC
 cd6629/cve-2015-3306-python-poc
经调整后从 Metasploit 模块转换而来,作为 OSCP 学习和漏洞利用开发的练习。
 syn-4ck/wvctf
WVCTF 或 WebVulnCTF 是一个游戏化的网络平台,以娱乐的方式促进渗透测试和Web应用开发安全方面的培训。通过奖励系统,用户必须在易受攻击的应用程序中搜索一组标志,这些标志对应着Web应用中常见的漏洞。https://syn-4ck.github.io/wvctf/
 alpacamybags118/log4j-cve-2021-44228-sample
示例 docker-compose 配置,展示此漏洞利用的工作方式
 rizlmaulanaa/cve-2026-23479-redis-uaf-proof-of-concept
借助 GDB 辅助漏洞利用的概念验证(仅供教育/实验室使用)
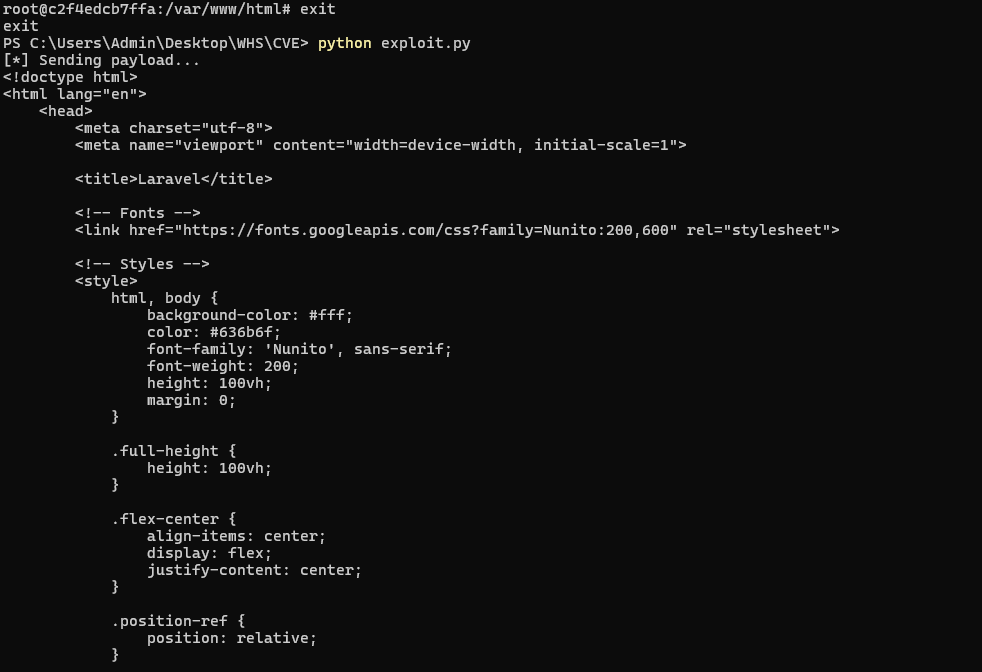 yeahhbean/laravel-cve-2018-15133
基于Docker的CVE-2018-15133 Laravel APP_KEY反序列化漏洞概念验证环境。包含利用脚本,用于验证在Laravel <= 5.7.27上通过恶意负载实现远程代码执行。
 gurleen-147/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability-poc
该仓库包含关于CVE-2024-21413的研究笔记和一个高层级的概念验证(PoC),此漏洞存在于某些邮件客户端处理嵌入消息中的SMB/moniker类型链接时。此处记录的PoC和实验是在系统的受控实验室环境中进行的。
 inertfluid/cve-2026-54316-lab
用于复现 CVE-2026-54316 的实验环境(Claude Code WebFetch 中 huggingface.co 裸主机名的权限绕过/数据外泄)
 abraxas/pfsense-api-fleet-jwt
pfSense Plus MIM API 工具包 b4acd7ca - 高危 - 远程 - IDOR - 一个控制器 JWT 即是一个设备群令牌
 emc-kk/cve-2026-97229-lab
Docker lab and Python exploit for CVE-2026-97229, an unauthenticated GitLab CI-lint Onigmo regex integer overflow leading to RCE, with probing,…









