
 #1
用于授权且安全的网络安全实践的训练实验室、动手环境和可复现挑战。
Kitploit 推荐

 chipironcin/cve-2016-10033
针对 CVE-2016-10033 的 Exploit PoC,目标 WordPress 4.6,基于 Docker 的脆弱容器,实现无身份验证的反向 Shell。
 0xblackash/cve-2026-39808
CVE-2026-39808
 fullhunt/react2shell-test-server
用于演示和测试 React2Shell (CVE-2025-55182) 漏洞的测试服务器
 fabianch20/soc335---cve-2024-49138-exploitation-detected
SOC335 事件响应演练,针对 CVE-2024-49138 CLFS 权限提升,涵盖告警分类、威胁情报富化、进程树分析和遏制。
 zzzz0317/log4j2-vulnerable-spring-app
CVE-2021-44228
 samirchapagain/metasploit-lab-report
教育性渗透测试实验室报告,记录了在 Metasploitable 2 上使用 Metasploit 利用 vsftpd 2.3.4 后门(CVE-2011-2523)的过程,涵盖侦察、漏洞分析和后渗透阶段。
 morzelowski/cve-2026-12243-nltk-poc
# 演示 CVE-2026-12243 的 Docker 实验环境 该 Docker 实验环境演示了 NLTK 3.10.0 之前版本中存在的 CVE-2026-12243 路径遍历漏洞,通过在一个隔离的离线环境中放置合成机密数据,对比展示存在漏洞与已修复版本的行为差异。
 franklincg/secdim-assurance-drift-challenge
受 CVE-2026-88861 启发的 SecDim Challenge Builder 复现:特权凭据边界处的 AAL1 MFA 绕过
 kunalkhandelwal-dev/cve-2021-41773-source-code-analysis
一款基于Python的静态补丁分析工具,用于通过对比存在漏洞的Apache HTTP Server 2.4.49源码与已修复的2.4.51实现,研究CVE-2021-41773(Apache HTTP Server路径遍历)的根本原因及修复方案。
 sifatnotes/learn-secbyte-cms-cve-shell-to-root-privilege-escalation-ctf-labs
涵盖端口侦察、CMS 栈发现、VulnCMS、CVE-2026-58225、从 shell 到 root 的提权路径、Python、sudo、用户切换、密码以及后渗透的实战网络安全与 CTF 实验。
 raniaemran/cve-2024-36401-security-simulator
教育性 Python 模拟器,模拟一个受 CVE-2024-36401 启发的虚构安全事件,用于演示漏洞管理、分段、监控和事件响应。
 0xkami/cve-2020-1472
CVE-2020-1472漏洞复现过程
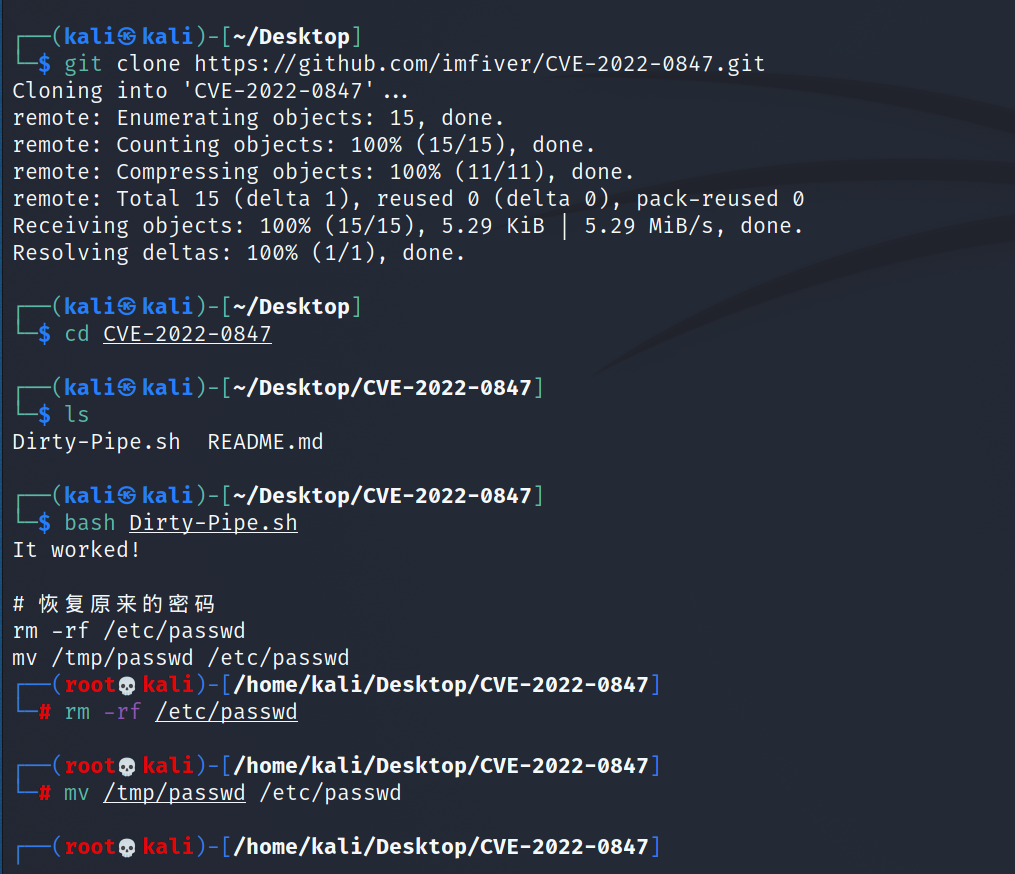 puckiestyle/cve-2022-0847
概念验证漏洞利用,针对CVE-2022-0847(Dirty Pipe),影响Linux内核版本5.8–5.15。提供复现环境设置,并通过shell脚本实现自动提权。
 elihiho/security-operations-labs
威胁建模、IT/OT分段、Snort检测以及Drupal检测配置文件的可复现验证。
 irsaattiquecyber/systemvulnerabilitychecklist_project4_decodelabs
系统漏洞检查清单与网络安全加固项目,涵盖侦察、vsFTPd 后门分析(CVE-2011-2523)以及使用 IPTables 的主动传输层缓解措施。
 yfelipecruvinel/tryhackme-moniker-link
我在 TryHackMe 上完成的 Moniker Link(CVE-2024-21413)动手实验文档。
 kunalkhandelwal-dev/cve-2021-41773-lab
教育性 FastAPI 实验环境,演示 CVE-2021-41773 目录遍历与本地文件包含漏洞,包含易受攻击的服务器、已修补代码及编码载荷示例,用于本地安全培训。
 gyubin02/cve-2026-59891-control-lab
针对 @sigstore/oci 中 CVE-2026-59891 的隔离式回归与安全控制实验室








