
 #1

 shivam-bathla/cve-2026-24061-setup
用于 CVE-2026-24061 的 Docker 设置
 cimihan123/cve-2026-9558-lab-poc-bundle
CVE-2026-9558 的概念验证实验包,提供可复现的环境和演示材料,用于测试和研究该漏洞。
 ofriouzan/cve-2021-41773_cve-2021-42013_exploits
利用 CVE-2021-41773 和 CVE-2021-42013
 s3v3n-jg/cve-2026-76460
教育性 Flask 实验环境,模拟 CVE-2026-76460 身份验证绕过,包含易受攻击、安全及严格模式,并附带 PoC 漏洞利用脚本和渗透测试工具。
 unh00k3d/cve-2026-85706
针对 CVE-2026-85706 的根因分析、易受攻击的 Docker 实验环境以及 PoC 脚本,该漏洞是通过 Workhorse/Puma 解析器差异导致的 GitLab 未认证任意文件读取漏洞。
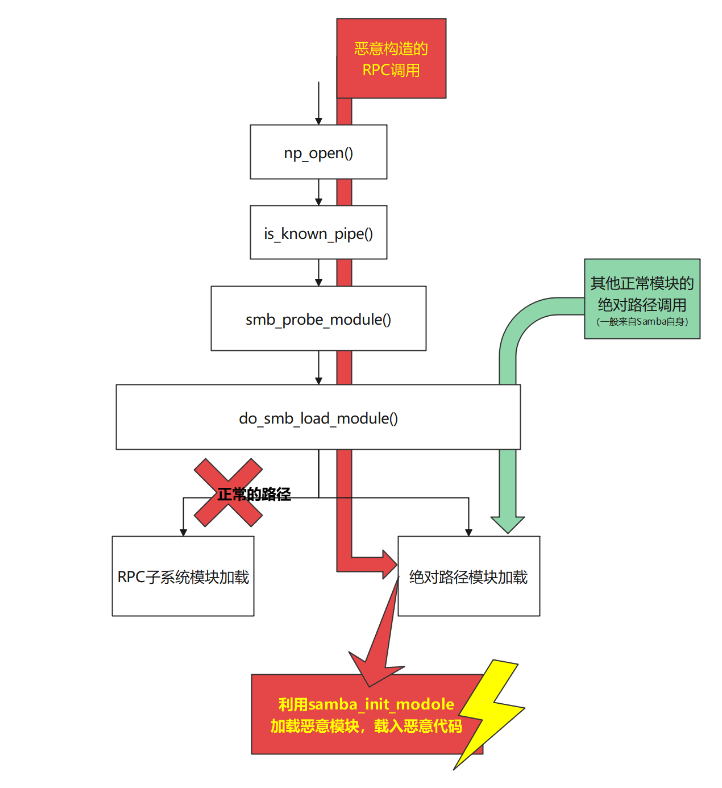 i-rinka/bit-eternalblue-for-macos_linux
利用CVE-2017-7494完成网络安全课程期末作业。这将揭示以管理员权限运行在Linux上的服务的漏洞。
 al4n4n/cve-2026-98432
PoC, non-destructive version scanner, KASAN crash verifier, and Suricata/Sigma detection rules for the Linux kernel TCP/IPv4 IP-options…
 abraxas/cve-2026-77991
CVE-2026-77991 的概念验证与实验包,该漏洞是 Joomla Event Manager 5.0.0 及之前版本中的特权 PHP 文件写入 RCE,包含 Docker 实验环境和见证验证。
 dcheng69/cve-2022-0185-case-study
CVE-2022-0185的教育案例研究与漏洞利用开发指南,该漏洞是Linux内核中基于堆的缓冲区溢出,可实现本地权限提升。包含POC、QEMU调试、Ubuntu利用程序及详细技术分析。
 abraxas/php-oom-longjmp
PHP 8.4.26 - 严重 - 远程 - OOM longjmp - CVE-2026-109618 PHP2Shell。未经身份验证的分块 multipart 请求在 Apache mod_php 上于应用代码执行前触及 memory_limit。实验环境对比 8.4.27。公告推断为…
 abraxas/cve-2026-62062
Proof-of-concept and lab pack for CVE-2026-62062, an unauthenticated CSRF REST nonce bypass in Elementor 4.3.0-4.3.1 enabling administrator account…
 seandishman/mariadb-cve-2026-92262
针对 MariaDB 13.0.1 的 CVE-2026-92262、CVE-2026-85746、CVE-2026-85748 的 PoC
 abraxas/cve-2026-84753
CVE-2026-84753 的概念验证漏洞利用与实验环境,该漏洞是 Mail Mint <= 1.31.0 中通过 mint-form-submit REST 端点触发的未认证 PHP 对象注入漏洞。
 symphony2colour/htb-pterodactyl-rce-cve-2025-49132
该仓库包含针对 Pterodactyl HTB 机器的 RCE 漏洞利用代码。
 ycdxsb/log4shell-cve-2021-44228-env
Log4Shell Docker 环境
 n3chik/cve-2026-63765
针对 CVE-2026-63765 的 Python PoC:利用 Chatwoot < 4.16.0 中未经身份验证的 ActiveStorage 直接上传漏洞写入任意文件并尝试 RCE,附带 Docker 实验环境。
 stealthmoud/react-server-cve-lab
安全研究实验室,针对 React Server Components 中的 CVE-2025-55183 和 CVE-2025-55184









