
 #1

 hackspeak/cve-2026-14669
针对 CVE-2026-14669 的概念验证漏洞利用程序,该漏洞为 PostgreSQL to_char() 时区缩写中的堆缓冲区溢出,可通过信息泄露和 ROP 链实现 RCE(远程代码执行);包含 Docker 实验环境与自动化 PoC。
 alexsvobo/nhi-zero-trust-bypass
演示了通过利用BIND CVE-2025-40775进行真实世界的零信任绕过,以破坏DNS、中断密钥轮换,并在云原生实验室中暴露静态凭证。
 top-celestial-company-ltd/dros-vep-lite
VEP 协议(RFC-010)的开放参考实现:一个确定性沙箱与基准测试套件,用于评估 AI 代理在遭受入侵后的运行时隔离能力。
 hydragyrum/cve-2021-41773-playground
一些用于演练CVE-2021-41773和CVE-2021-42013的Docker镜像。
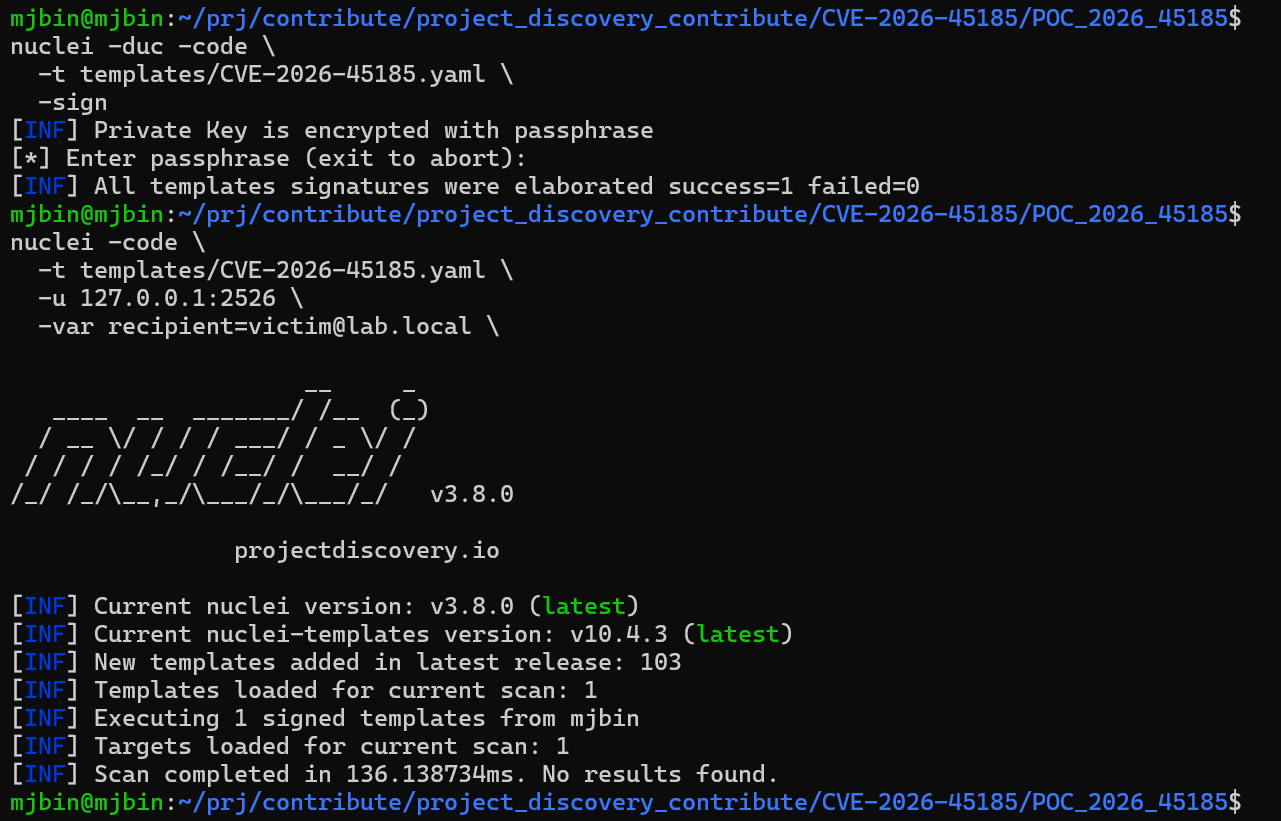 mj-bin/poc_cve-2026-45185
用于 nuclei-templates 的 POC_CVE-2026-45185
 rishabhpande/memory-poison-lab
Local test range for agent memory poisoning - watch a planted memory steer an agent, then prove the repair. Synthetic targets, scripted deterministic…
 nupacachi/-cve-2021-44790
CVE-2021-44790 的实验
 why-success/fastjson-rce-lab
Fastjson 1.2.83 RCE 靶场环境 (CVE-2026-16723)
 thiscitze/cve-2026-98432-root-shell
CVE-2026-98432 - Linux IPv4/TCP lab root-shell kit (by thiscitze)
 sak110/cve-2026-20131
CVE-2026-20131 的检测与概念验证漏洞利用程序,该漏洞是 Cisco Secure FMC 中一个严重的未认证 Java 反序列化远程代码执行漏洞。包含一个安全的检测探针,以及一个基于 ysoserial 的 PoC,适用于授权的实验室和 CTF 环境。
 kolya080808/cve-2026-97332-poc
面向 CVE-2026-97332 的独立 PoC 与可复现实验环境——WordPress Multisite 上 User Private Files < 2.2.0 未认证私有文件泄露漏洞。
 slabbdev/uefi-pxe-cve-2026-97631
无头 QEMU/OVMF 测试框架,驱动 PXE 启动并发送超大 ICMP 错误,以在本地实验环境中复现 EDK II PxeBcSupport 缓冲区溢出(CVE-2026-97631)。
 alsaut1/react2shell-lab
CVE-2025-55182 React2Shell PoC 实验室
 libasmon/exploite-cve-2023-30212-vulnerability
Docker 环境并利用 CVE-2023-30212 漏洞VE-2023-30212 是一个影响 OURPHP 7.2.0 及更早版本的安全漏洞。该漏洞允许跨站脚本(XSS)攻击。
 pedrorichil/cve-2025-49844
教育实验环境,演示 Redis 中的 CVE-2025-49844(RediShell)。包含 Docker 配置、漏洞利用 PoC 脚本,以及针对补丁修复和加固的安全建议。
 thestingr/reactoops-writeup
Hack The Box 退役挑战 ReactOOPS 的 Writeup——CVE-2025-55182/CVE-2025-66478(React2Shell RCE)的完整解决方案与教学指南。包含详细的漏洞分析、利用技术与团队学习资料。
 navaidzansari/cve_demo
精选 CVE 演示集合,附带修复建议,适用于动手漏洞分析与教育性漏洞利用实践。









