
 #1

 gmh5225/awesome-web3-security
面向渗透测试人员和漏洞猎人的 Web3 安全材料与资源精选列表。
 pmaynard/ics-testbed-framework
部署具有 IEC 60870-5-104 和 OPC-UA 节点的逼真虚拟 SCADA/ICS 测试平台,支持攻击模拟、合法数据包生成和红队安全演练。
 matheusht/redthread
用于 LLM 的自主红队引擎。RedThread 管理完整的安全生命周期:生成对抗性攻击、执行精确评估,并综合经过验证的护栏以实现安全的自我改进。
 xcellerator/freebsd_kernel_hacking
学习FreeBSD内核破解 - 练习
 dinosn/mariadb-13-rce-lab
MariaDB 13.0.1-rc RCE 实验环境 — 在官方 Docker 镜像上以 uid 999(mysql) 身份,通过提权 + 堆 UAF + JOP 链调用 system()。由 RAPTOR 和 raptor-loop-hunt 发现。
 abraxas/cve-2026-87902
Proof-of-concept and disclosure pack for CVE-2026-87902, an unauthenticated local file inclusion in WordPress Core via locate_template(), with a…
 wavestone-cdt/defcon-cicd-pipelines-workshop
实战型 CI/CD 流水线安全工作坊,包含 Terraform 实验环境、AWS 漏洞利用、Kubernetes 逃逸及制品后门植入练习,用于进攻性安全培训。
 hamid-k/nginx-rift-private-lab
Private Nginx Rift ASLR实验室、利用链及演示录屏
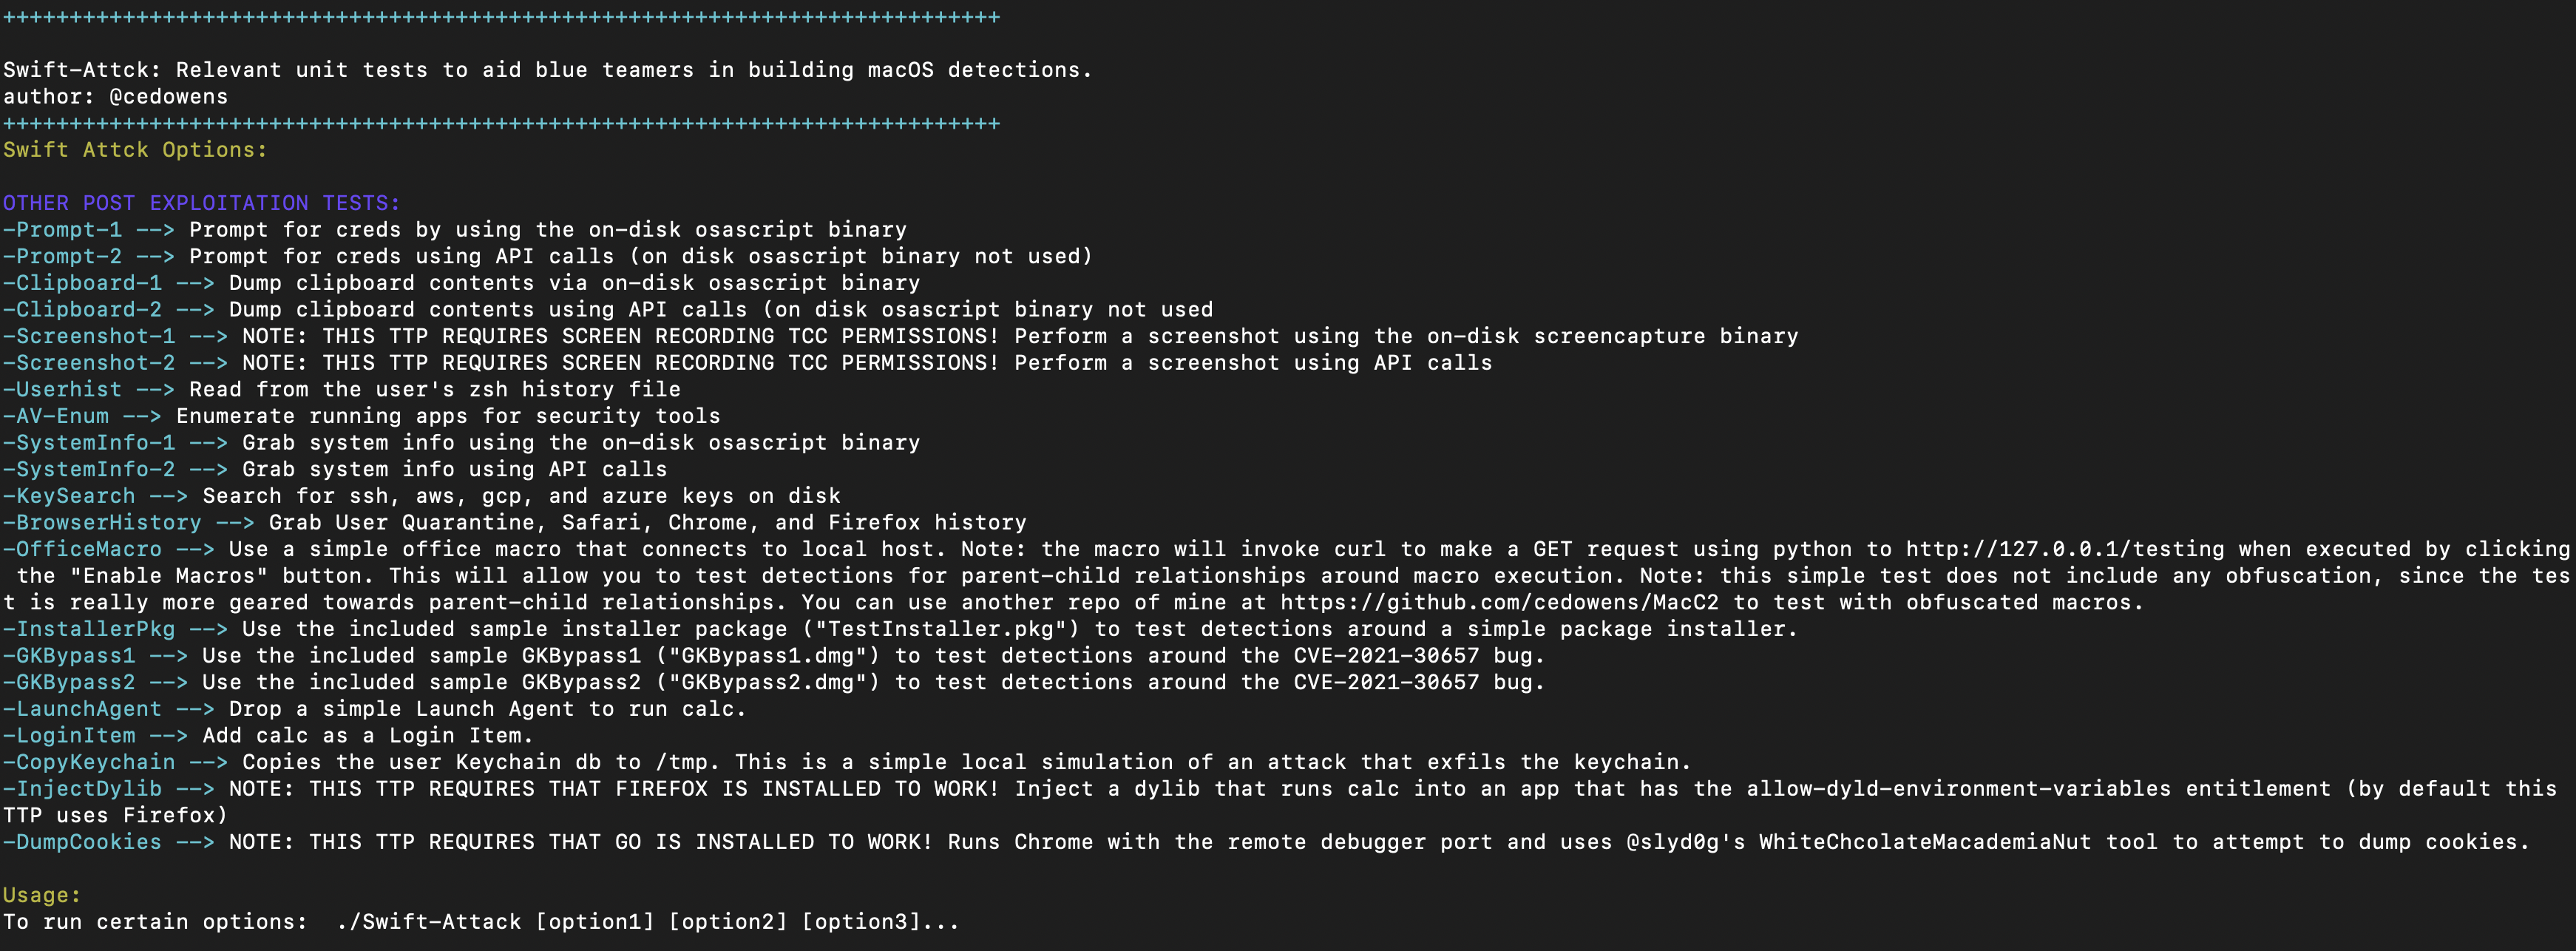 cedowens/swift-attack
为蓝队提供单元测试,以帮助构建针对某些常见 macOS 后利用方法的检测。
 owasp/owaspbugbounty
这是一个包含与OWASP Bug Bounty for Projects协同工作的Web应用程序的容器。
 0xsha/cve-2026-6307
Google Chrome CVE-2026-6307 PoC
 zwjjustdoit/xstream-1.4.17
XSTREAM<=1.4.17漏洞复现(CVE-2021-39141、CVE-2021-39144、CVE-2021-39150)
 mainframed/dc30_workshop
DEFCON 30 大型机缓冲区溢出工作坊容器
 duriantaco/ravage
基于证据的自主网络安全测试,针对受控且授权的目标。提供可复现的实验环境、审计追踪、报告以及 XBEN 基准测试。
 brnpl/flutter-reverse-engineering-labs
专注于学习逆向工程Flutter应用的实践挑战。

 hac01/owasp-top-10-k8s-2025
亲自动手的夺旗实验,针对 OWASP Kubernetes Top 10 (2025)。利用 11 个真实世界的集群弱点,获取旗帜,然后应用修复并通过自动检查器验证。在本地 kind 上运行。









