
 #1
用于授权且安全的网络安全实践的训练实验室、动手环境和可复现挑战。
Kitploit 推荐

 nyambiblaise/exfiltrated-machine-walkthrough---subrion-cms-cve-2021-2220-
逐步操作指南,讲解如何在 OffSec 实验室机器上利用 CVE-2021-2220 攻击 Subrion CMS,涵盖 Web 应用利用与获取 flag 的过程。
 meganekos/secure-by-default-rce-demo
安全默认演示实验室,展示容器加固(无发行版镜像、非root、只读文件系统、运行时注入的机密)如何中和关键的Next.js/React Server Actions RCE(CVE-2025-55182“React2Shell”),并并排显示安全与不安全部署及漏洞利用日志
 flame-11/cve-2018-15133-laravel-framework
可复现的Docker实验室,用于CVE-2018-15133(Laravel框架令牌反序列化RCE),带有已知的APP_KEY和用于测试利用载荷的/poc路由。
 owasp/igoat-swift
OWASP iGoat (Swift) - 一个极度脆弱的 iOS Swift 应用程序
 s0haib518-ksa/cve-2025-1913-poc
演示CVE-2025-1913的PoC,展示插件不安全的反序列化处理如何在受控环境中导致高影响行为。包含仅用于授权测试的有害负载。严格在隔离实验室和防御性研究中使用。
 flame-11/cve-2018-9206-jquery-file-upload
基于Docker的CVE-2018-9206(Blueimp jQuery-File-Upload 不受限制的文件上传到远程代码执行)实验环境,包含PoC脚本和验证命令。
 lingeranr/n8n-cve-2025-68613
本实验室提供了一个受控环境,用于在易受攻击的n8n实例中分析和复现CVE-2025-68613。
 kanyokoo/react-server-components-remote-code-execution-cve-2025-55182-
用于解决 Hackviser 实验室中 CVE-2025-55182(React Server Components 中的一个远程代码执行漏洞)的脚本。
 j4ck3lsyn-gen2/n8n-cve-2025-68613-tryhackme
房间的次要方法论:https://tryhackme.com/room/n8ncve202568613
 khin-96/n8n-cve-2025-68613-thm
关于利用CVE-2025-68613(n8n工作流自动化中的一个严重RCE漏洞)的教育性演练。涵盖表达式注入、沙箱逃逸、载荷开发以及通过TryHackMe实验室的检测策略。
 dlanang/homelab-cve-2025-68613
基于 Docker Compose 的家庭实验室环境,用于测试和利用 CVE-2025-68613,并集成 n8n 工作流自动化以支持安全实验。
 chasingimpact/cve-2025-66516-writeup-poc
CVE-2025-66516 可用的漏洞利用、扫描器、说明。
 offsecplaybook/cve-2025-32462-
CVE-2025-32462是sudo中的本地权限提升漏洞
 infosecantara/cve-2025-14765-and-cve-2025-14766
交互式浏览器实验室,模拟Chrome内存损坏漏洞(CVE-2025-14765/14766),用于安全培训,具有实时内存可视化和有效载荷构建功能。
 baktistr/cve-2025-59532-poc
基于Docker的研究环境,用于分析CVE-2025-59532,这是OpenAI Codex CLI中的一个路径遍历漏洞,允许在预期工作区沙箱之外写入任意文件。属于CMU课程:2025年秋季18-739黑客与进攻性安全。
 flame-11/cve-2016-15041-mainwp-dashboard
漏洞实验室:MainWP Dashboard <= 3.1.2 未认证的存储型XSS
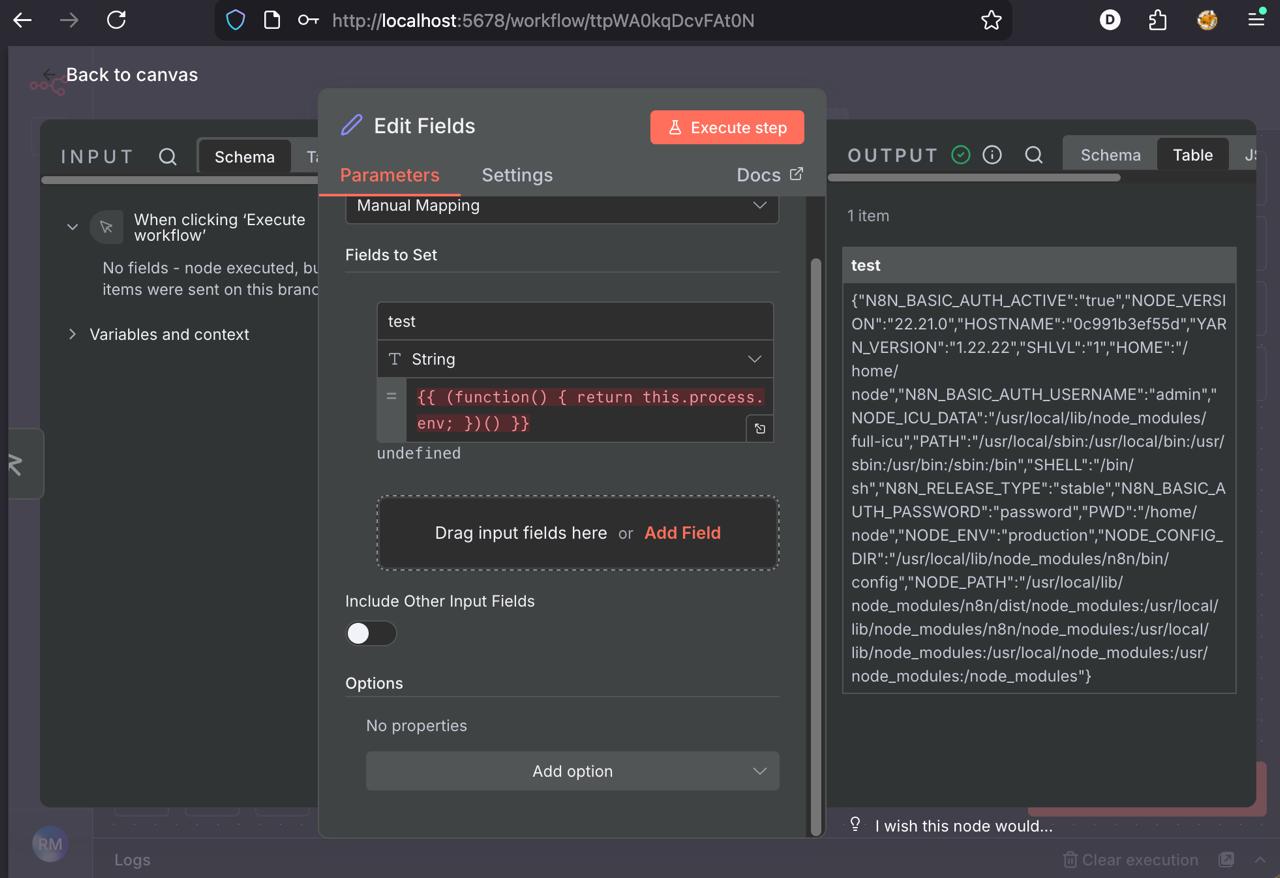 r4j3sh-com/cve-2025-68613-n8n-lab
CVE-2025-68613 分析
 bigbluewhale111/cve-2025-55182-lab
# 用于复现 CVE-2025-55182 的实操实验环境,提供设置说明和备注,帮助安全研究人员分析和理解该漏洞。








