
 #1

 cross-samuel1/soc-analyst-hub
免费、离线的 Tier 1 SOC 分析师中心 —— 包含事件响应检查清单、告警分类剧本、威胁狩猎查询及分析师入职指南。单个 HTML 文件,无需任何依赖。
 liquid-sec/variatype.htb-cve-2025-66034
针对 HackTheBox Variatype 靶机中 CVE-2025-66034 的 Python 漏洞利用脚本,可投递命令执行和反向 shell 载荷以实现初始访问。
 anasrami12/cve-2025-5548
漏洞分析和利用开发的方法论,涵盖静态/动态分析、模糊测试、补丁比较和 0day 研究,并附有实践实验室。

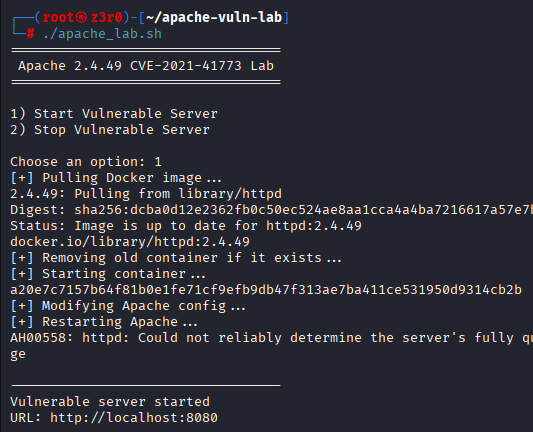 zubairahm3d/apache-cve-2021-41773-lab
易受攻击的 Docker 实验环境及针对 Apache HTTP Server 2.4.49 路径遍历漏洞(CVE‑2021‑41773)的漏洞利用
 experience-rookie/struts-s2-052-deserialization-rce-lab
针对 Apache Struts S2-052(CVE-2017-9805)XML 反序列化远程代码执行漏洞的概念验证(PoC)利用代码。在完成 INE eWPTX Practice Range 靶场实验时编写。包含自定义 payload、反弹 shell 漏洞利用脚本以及分步漏洞利用示例。
 zonetoolsciber/explotando-freefloatftp-cve-2025-5548
针对 FreeFloat FTP Server 中 CVE-2025-5548 漏洞的技术分析、实验室环境搭建与漏洞利用(RCE)开发。
 sid6224/cve-2025-60012-poc
Apache Livy 未授权文件访问漏洞的 POC
 sid6224/cve-2025-66249-poc
Apache Livy 路径遍历白名单绕过漏洞的 PoC
 keyframe-bytes/cve-2025-5844
针对 CVE-2025-5548 的技术分析与功能性概念验证,该漏洞为 FreeFloat FTP Server v1.0 中的缓冲区溢出漏洞,内容包括漏洞利用开发与实验环境搭建。
 cappricio-securities/camjacking-templates
camjacking 模板
 codepumpking/log4shell-poc
针对 log4shll 漏洞(CVE-2021-44228)的 POC
 sepkascurty-cpu/php-exploit_cve-2022-31630
CVE-2022-31630的概念验证漏洞利用代码,该漏洞是PHP的GD扩展中的越界读取漏洞。演示受影响PHP版本中的崩溃和内存泄露。包含基于Docker的实验室环境,用于安全测试。
 ignitetechnologies/mssql-pentest-cheatsheet
实用的 MSSQL 渗透测试速查表,涵盖枚举、链接服务器横向移动、权限提升、持久化,以及通过 xp_cmdshell、CLR 和 OLE 自动化执行命令。
 ignitetechnologies/privilege-escalation
这份速查表面向CTF玩家和初学者,通过示例帮助他们理解权限提升的基础知识。
 lorenzoporrasduque/cve-2025-5548-poc
教育实验,演示 FreeFloat FTP 服务器中的栈缓冲区溢出(CVE-2025-5548)。涵盖完整漏洞利用开发:漏洞分析、使用 Immunity Debugger 调试、偏移量计算和 RCE 载荷生成。
 extracoding-dozen/cve-2024-3094
CVE-2024-3094 漏洞研究。









