#1

 athenasec16/cve-2026-29923
Proof-of-concept exploit for CVE-2026-29923, a BYOVD privilege escalation in pstrip64.sys. Demonstrates physical memory read/write via IOCTL to steal…
 shndnth/cve-2022-30190
CVE-2022-30190 (Follina) 漏洞的教育性概念验证。
 cryptomachio/cve-2025-5548
CVE-2025-5548 漏洞技术研究
 acseguin21/trust-boundary-ctf
基于浏览器的 MCP CTF — OAuth 令牌混淆与会话隔离失败(CVE-2025-49596 模式)。仅限 DevTools。
 joaovicdev/exploit-cve-2021-44228
基于Docker的教育实验环境,演示了Log4Shell(CVE-2021-44228)RCE漏洞利用,包含一个脆弱的Java应用、LDAP重定向器和自动化利用脚本。
 h3raklez/cve-2024-3094
复现XZ Utils后门(CVE-2024-3094)的教育实验室,带有自定义Ed448密钥对。包括修补后的liblzma、systemd服务和利用客户端,用于授权安全研究。
 salimelh94/web-penetration-test
利用 WordPress 漏洞(CVE-2025-34077),通过 Cookie 注入绕过身份验证,并将权限提升至 root。这是我网络安全专项的一部分。
 chernandez321/cve-2025-9074-docker-escape
此脚本仅供教育目的和在授权环境(如 HackTheBox)中使用。未经明确许可针对系统使用是违法的。
 0xblackash/cve-2026-5173
CVE-2026-5173
 devsecurityspro/cve-2026-34197
CVE-2026-34197 的概念验证漏洞利用程序,通过 Jolokia API 在 Apache ActiveMQ 中实现远程代码执行(RCE)。包含 Python 漏洞利用脚本、载荷模板以及用于测试和研究的 Docker 实验环境。
 zpol/cve-2026-23398-poc
CVE-2026-23398 的可复现实验室,这是 Linux 内核中 icmp_tag_validation() 的一个空指针解引用漏洞,由 ICMP 分片需要(Fragmentation Needed)数据包触发,可导致拒绝服务。包含 QEMU 虚拟机搭建、Scapy…
 v0idw1re/htb-pterodactyl-writeup
HackTheBox — Pterodactyl(中等难度/Linux)通关指南。CVE-2025-49132 本地文件包含(LFI)→ pearcmd 远程代码执行(RCE)→ bcrypt 哈希破解 → SSH。通过 CVE-2025-6018(PAM pam_environment 绕过)+…
 bvabhishek/cve-2026-3288-lab
基于 Docker 的漏洞实验环境,用于 CVE-2026-3288 NGINX Ingress 配置注入,包含漏洞利用脚本、检测监控以及针对授权安全培训的修复指导。
 erev0s/vampi
存在漏洞的REST API,包含OWASP十大漏洞,用于安全测试
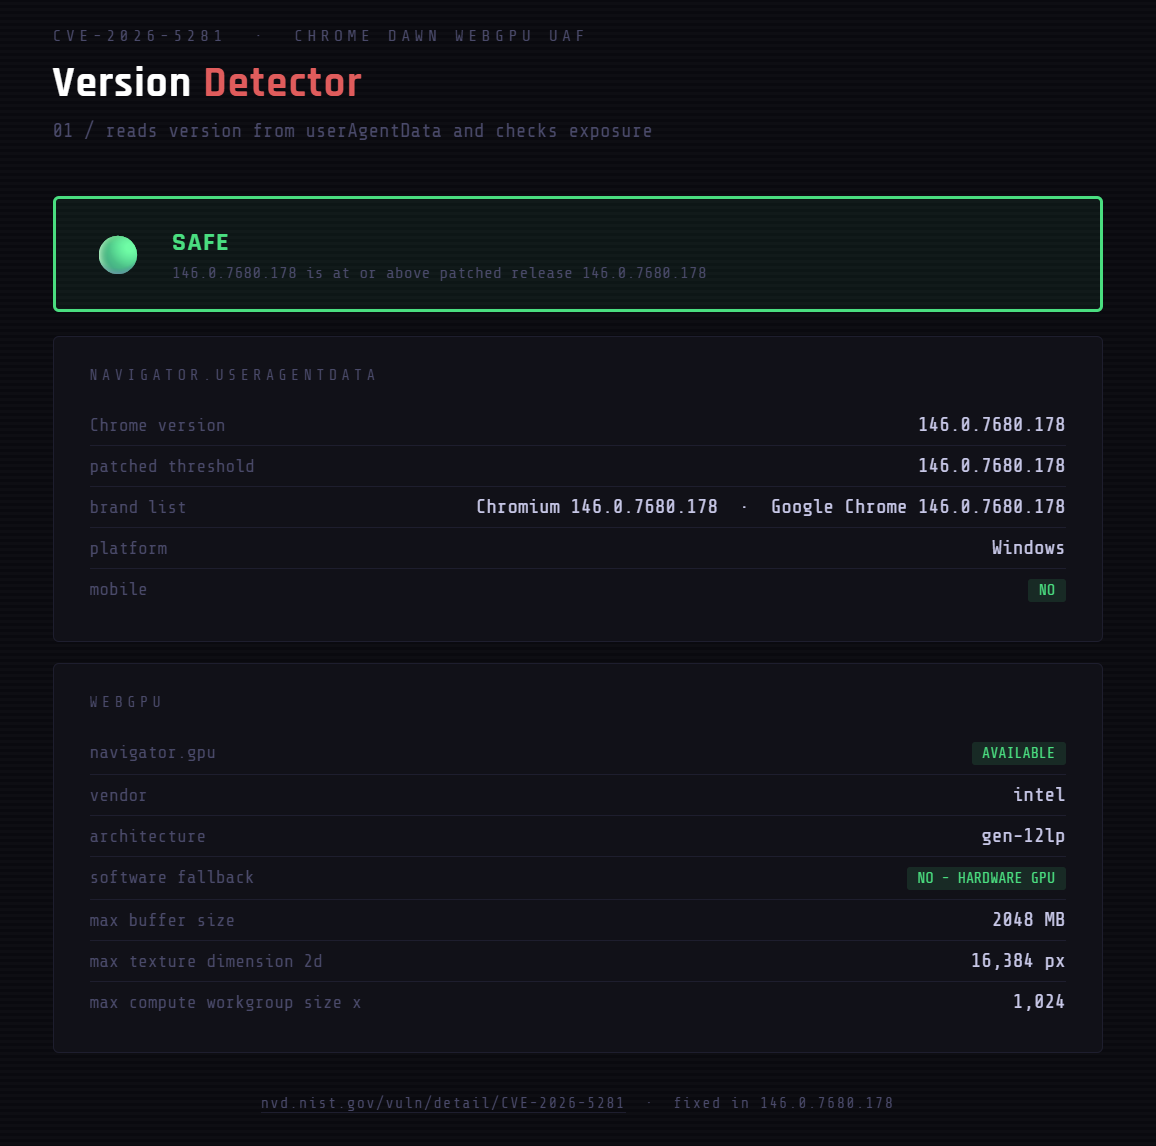 themalwareguardian/cve-2026-5281
CVE-2026-5281 (Chrome Dawn WebGPU UAF) 分析、实验室验证工具,以及用于漏洞版本与已修补版本对比的可复现环境。
 zsxen/cve-2025-1974-lab
针对CVE-2025-1974利用的实践实验室环境,专为安全培训和漏洞研究练习设计。
 sobri3195/pegasus-pentest-arsenal
一个全面的Web应用程序安全测试工具包,将10个强大的渗透测试功能整合到一个工具中。