
 #1
 emmadej1234/bluekeep-metasploit-lab-project
使用Metasploit在Windows 7上利用BlueKeep (CVE-2019-0708)
 ayomide-29/bluekeep_metasploit_practice
在Windows 7上使用metasplotable利用bluekeep (CVE-2019-0708)
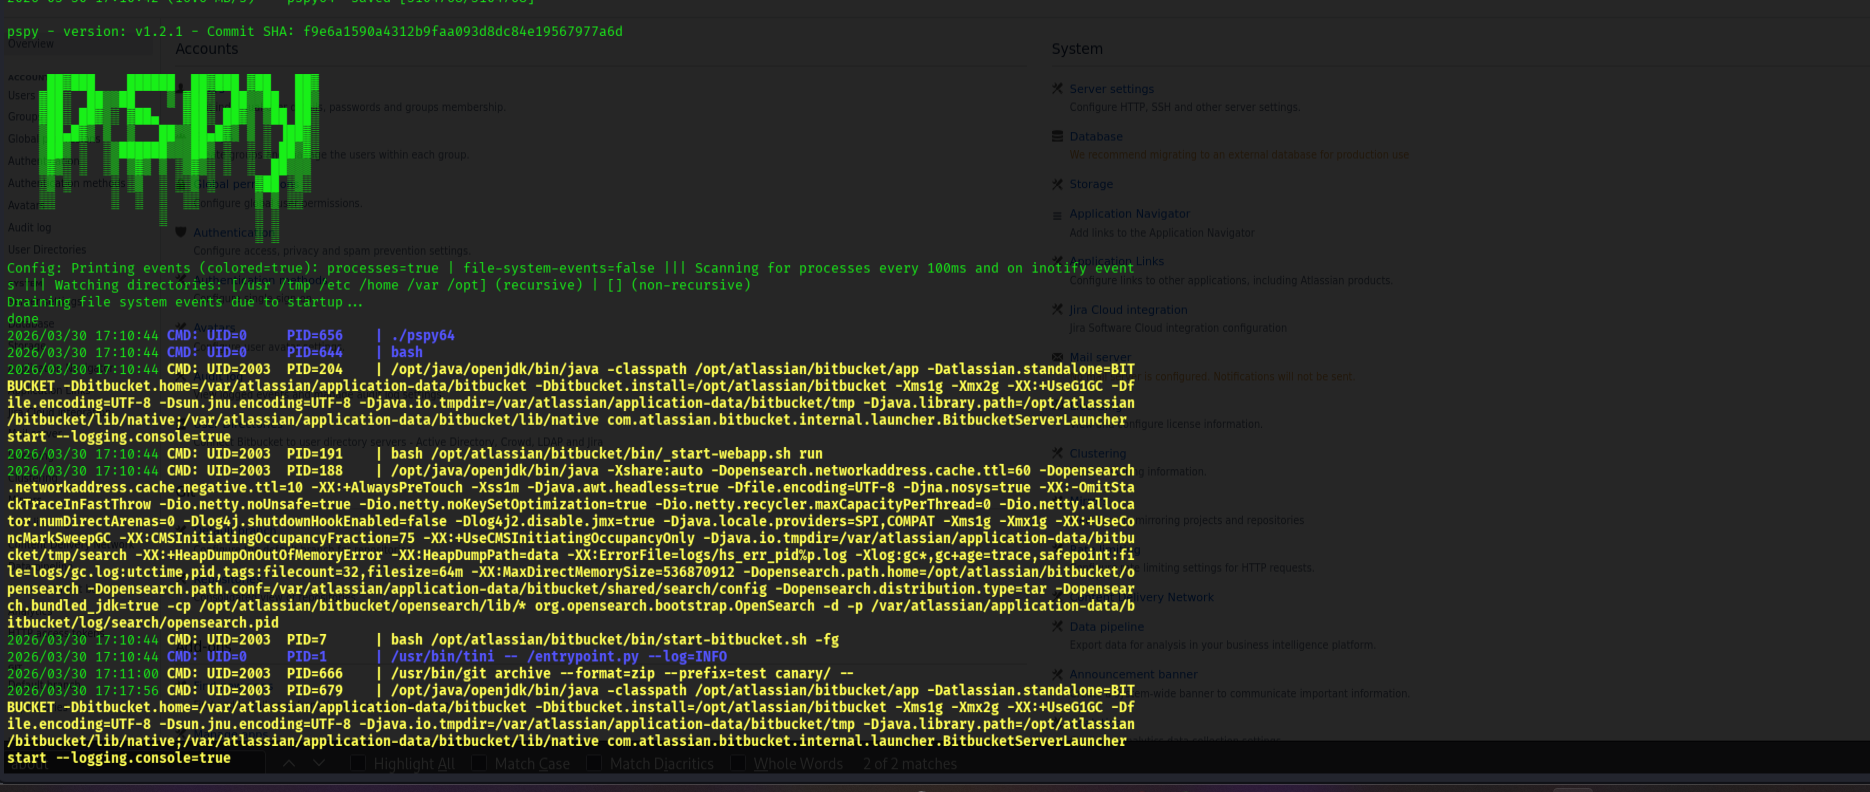 johangabrielson/bitbucket-test
调查 CVE-2022-36804
 zaidarif47/cve-2024-42009
基于 Docker 的概念验证,针对 CVE-2024-42009,即 Roundcube Webmail 中的存储型 XSS 漏洞。演示了通过精心构造的 HTML 邮件进行利用,并包含易受攻击实验环境的搭建配置。
 madhuakula/kubernetes-goat
故意暴露漏洞的Kubernetes集群环境,用于实操安全培训。包含22+个场景,涵盖容器逃逸、RBAC配置错误、SSRF以及通过Falco和Tetragon实现的运行时安全。
 100daysofyara/2026
来自 100 Days of YARA 2026 的社区共享规则
 anggatechi/mass-scanner-cve-2026-3891
基于 Python 的批量扫描器,用于在授权环境中验证特定的 WordPress AJAX 行为,支持 URL 规范化、端点处理以及面向防御性研究的结构化响应验证。
 emilebarnard242/pentest-metasploitable2
结构化渗透测试实验室,记录了从网络侦察到利用vsftpd 2.3.4后门获取root权限的完整攻击链,包含蓝队检测笔记和MITRE ATT&CK映射。
 anilkashyap01/binary-exploitation-and-kernel-escalation
通过识别并利用配置错误和过时软件,获得了 root 级别访问权限。利用过时版本 mod_ssl 中的缓冲区溢出漏洞(CVE-2002-0082)。随后通过利用 Linux 内核 "ptrace" 工具中的竞态条件(CVE-2003-0127)实现了权限提升。
 iletee/struts2-rce
CVE-2017-5638 的可利用目标
 jonas-holmberg/cve-2008-2992
CVE-2008-2992 的 Writeup 和 PoC
 canpilayda/n8n-rce-cve-2025-68613
分析 n8n 中 CVE-2025-68613 表达式注入的实验室报告,演示如何通过构造的负载实现沙箱逃逸以访问敏感服务器文件,并包含 OWASP Top 10 映射和修复建议。
 jdormannn/secureops-lab
对一所大学Linux服务器进行了实时网络安全评估。分析过程中,识别出了活跃的攻击活动,包括暴力破解认证尝试和针对Log4Shell(CVE-2021-44228)的利用尝试。
 pierfrancescoconti/leaflet-cve-2025-69993
Proof-of-concept for CVE-2025-69993: Cross-Site Scripting in Leaflet's bindPopup() method. Includes advisory, impact analysis, and a demo Angular…
 kondordevsecuritycorp/cve-2026-34197
Apache ActiveMQ 通过 Jolokia API 实现 RCE 的漏洞利用工具(CVE-2026-34197),支持命令输出捕获、批量扫描和自动利用。
 abdullahmaqbool22/explosive-as-hell-mcs-qualifer-web-500
[First-Blood-XO] React Server Component 端点存在 CVE-2025-55182 漏洞(远程代码执行)→ 枚举 SUID 二进制文件 → /usr/bin/perl 设置了 SUID → 使用 Perl 的 POSIX setuid(0) 提权至 root →…
 h4lpy/toastfix-demo
概念验证安全演示,展示 PowerShell 如何创建看似可信的 Windows 通知,并结合 ClickFix 风格的诱饵进行链式攻击。









