#1

 themalwareguardian/cve-2026-33439
CVE-2026-33439(通过jato.clientSession反序列化的OpenAM预认证RCE)的首个公开共享漏洞利用实现。
 mobilehackinglab/cve-2026-0047-poc
CVE-2026-0047:ActivityManagerService.dumpBitmapsProto() 中缺少权限检查 — 无需任何权限即可窃取所有正在运行应用的 UI 位图(Android 16 QPR2 Beta)
 simantchaudhari/cve-2025-24054-poc
CVE-2025-24054的概念验证利用程序,这是一个Windows库(.library-ms)NTLM哈希泄露漏洞。生成恶意的.library-ms文件,当从ZIP压缩包中提取时,通过SMB泄露Net-NTLMv2哈希。
 heventafese/penetration-testing-walkthrough-hacksudo-thor
针对 HackSudo Thor 的黑盒渗透测试:通过 Apache mod_cgi 利用 CVE-2014-6271 Shellshock RCE,并结合 sudo 错误配置和 bash eval 注入实现完全权限提升。包括自定义的 CSRF 感知暴力破解工具和 Metasploit RPC…
 kamal-418/vulnerable-lab-nextjs-cve-2025-29927
特意设置漏洞的Next.js应用程序,旨在练习利用CVE-2025-29927,附带引导学习的教程视频。
 harbor-framework/terminal-bench-2
评估AI代理在真实世界任务中的基准,包括漏洞修复、代码调试以及在容器化环境中的蛋白质组装。被前沿实验室用于衡量代理能力。
 navya240/intel471-threat-hunting-cve-2023-46604
这是我第一次亲身实践 Intel 471 威胁狩猎工作坊的经历,期间使用 Elastic SIEM、漏洞情报和后渗透检测调查了 CVE-2023-46604。
 ivoalbacete/kali-metasploitable
漏洞扫描、使用 Wireshark 进行流量分析,以及在安全网络环境中对 CVE-2011-2523(vsftpd 2.3.4)进行受控利用。
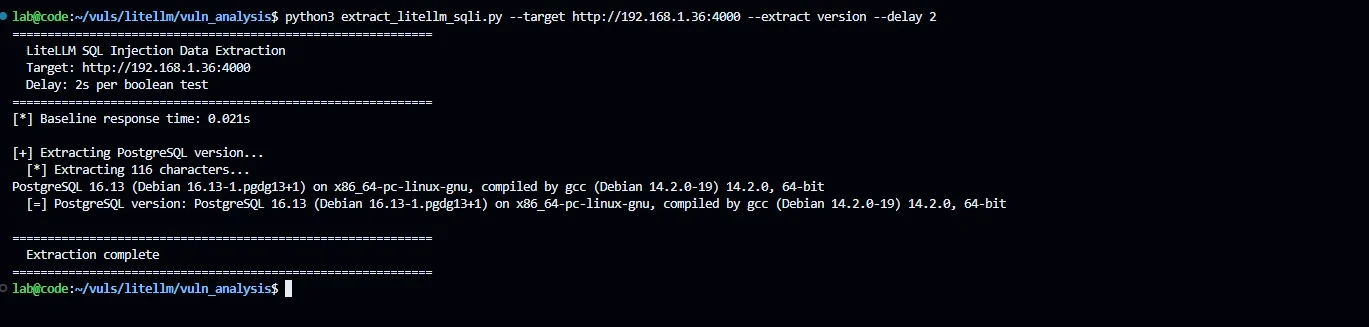 imjdl/cve-2026-42208_lab
LiteLLM Proxy API 密钥认证中一个严重 SQL 注入漏洞的复现环境,包含基于时间的盲注 PoC 及用于测试的 Docker 配置。
 tieupham267/log4shell-coraza
Log4Shell (CVE-2021-44228) 防御实验室 — nginx + Coraza WAF 动态模块 + OWASP CRS v4。仅供教育用途。
 klmntbelgium/cve-2021-41773-exploration
对Apache 2.4.49中一个奇怪的逻辑错误的复现与分析,该错误升级为远程代码执行
 eqstlab/cve-2026-33937
Handlebars.js AST 注入远程代码执行漏洞
 anthonydavidson189/free-interactive-ai-training-materials
精心策划的免费互动式AI安全培训材料集合,包含社区贡献和实操练习,用于提升安全意识教育。
 dhiaelhak-rached/cve-2026-39987-lab-or-marimo-cve-lab
教育性 Docker 实验室,演示 CVE-2026-39987——marimo 中通过 WebSocket 认证绕过实现的未授权远程代码执行(RCE),包含漏洞利用脚本与补丁验证步骤。
 jeanback1/cve-2025-2304-exploit
Python exploit script for CVE-2025-2304,针对 Camaleon CMS 中的批量赋值权限提升漏洞。自动解析 CSRF 令牌并注入角色参数,在受控实验室环境中将认证用户提升为管理员。
 hivinmanjusri/ubuntu-cve-2019-14287-patch-manager
补丁管理器
 baph00met/cve-2026-41651
CVE-2026-41651的概念验证漏洞利用程序,针对PackageKit中的TOCTOU本地权限提升漏洞,包含技术分析、检测逻辑和修复指南。