
 #1


 eqstlab/cve-2026-42048
Langflow 任意目录删除
 bhanunamikaze/cve-2026-2587-exploit-poc
CVE-2026-2587 PoC验证器,用于Eclipse GlassFish admin console中gadget.jsf处理器的EL注入远程代码执行漏洞。安全的经过身份验证的漏洞扫描器,专为授权测试设计。
 h-gunp/cve-2023-25813-test
Sequelize Sql Injection 漏洞实现
 scottalt/ai-email-threat-research
一个网络安全研究游戏,用于衡量人类如何检测AI生成的钓鱼邮件。以复古终端体验的形式构建。
 horkimhab/cve-2026-9082
CVE-2026-9082 | SA-CORE-2026-004
 dannyendortest/java-vulnerable
EXPOSURE 演示目标:Tomcat (CVE-2016-0714) + Apache Rave (CVE-2013-1814) + Java filter-padding deps
 dylanclaudio/reporte-de-escalada-de-privilegios-local-dirty-frag
对一台运行 Kali Linux 的虚拟机进行了漏洞评估,使用了一个针对 Dirty Frag 漏洞的检测脚本,该漏洞与 CVE-2026-43284 和 CVE-2026-43500 相关联。随后执行了一个用 C 语言编写的公开 Proof of Concept…
 dannyendortest/node-prompt-here
故意存在漏洞的Node.js演示目标,针对CVE-2020-7602,用于展示通过补偿控制实现自动化依赖漏洞检测和一键PR修复。
 dannyendortest/http-server-node
合成的易受攻击的Node.js HTTP服务器,用作EXPOSURE漏洞扫描器的演示目标,跟踪CVE-2021-23797,并带有一键式基于PR的修复工作流。
 melikesraoz/cve-2022-39227-jwt-auth-bypass-demo
教学实验室,演示 python-jwt 中 CVE-2022-39227 JWT 身份验证绕过。使用 Docker 设置,对易受攻击和已修补的 Flask 应用进行逐步攻击。
 yusufdalbudak/cve-2026-42945
Docker化实验室,用于培训NGINX重写漏洞(CVE-2026-42945),包含存在漏洞和已修补的实例、良性测试脚本以及配置审计练习。
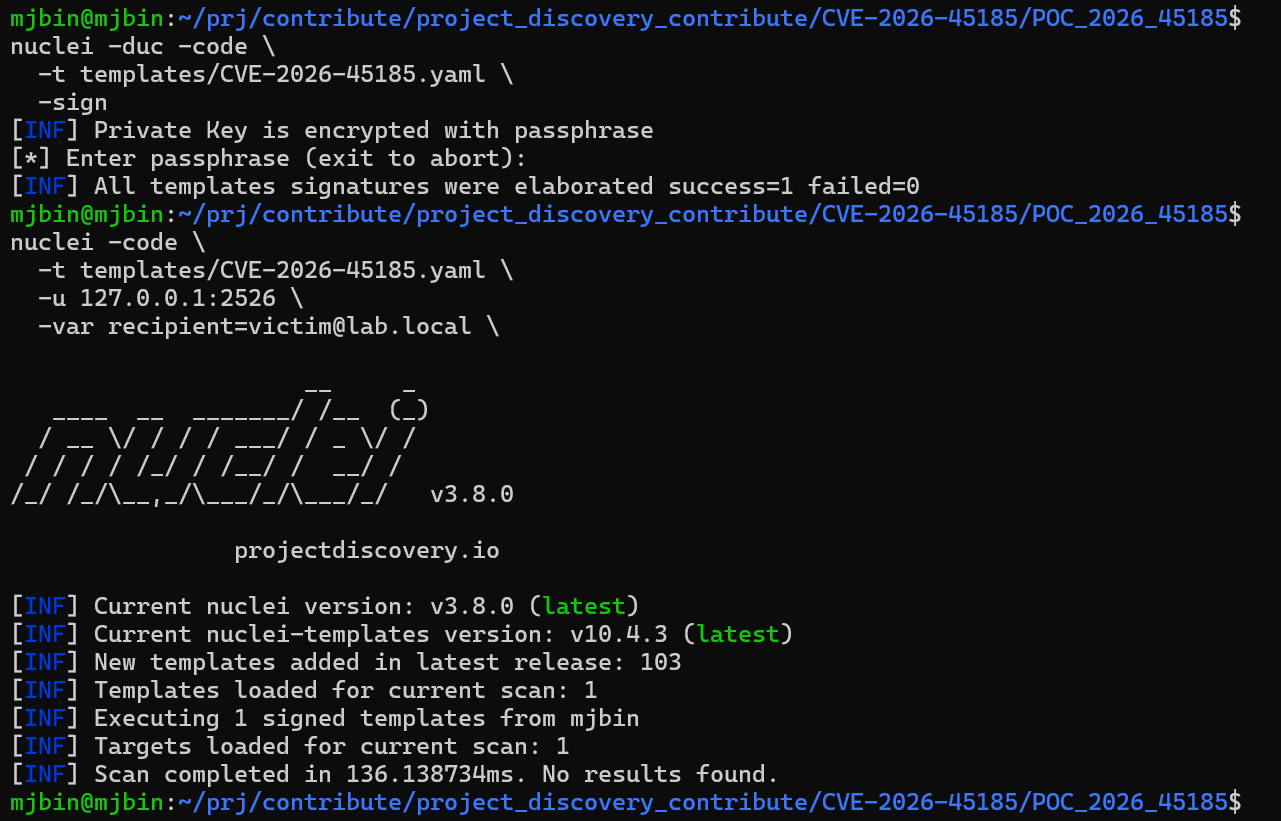 mj-bin/poc_cve-2026-45185
用于 nuclei-templates 的 POC_CVE-2026-45185
 fineman999/poc_cve-2026-35037
用于CVE-2026-35037的本地隔离复现实验室,这是Ech0的GET /api/website/title端点中的一个未认证SSRF漏洞。包括Docker Compose设置、验证脚本和用于验证的nuclei模板。
 learner202649/cve-2026-42271-poc
用于自行复现相应漏洞的代码
 youneskc/smb-penetration-testing-ntlm-relay-version-2-
SMB 红队实验室——通过 LLMNR 投毒实现 NTLM 中继、CVE-2007-2447、NTLMv2 哈希破解及 Windows 10 上的 NT AUTHORITY\SYSTEM
 affapple/cve-2025-24813-poc
针对 CVE-2025-24813 的概念验证漏洞利用,演示了 Apache Tomcat 通过 DefaultServlet 中配置错误的基于文件的会话持久化实现的远程代码执行。









