
 #1
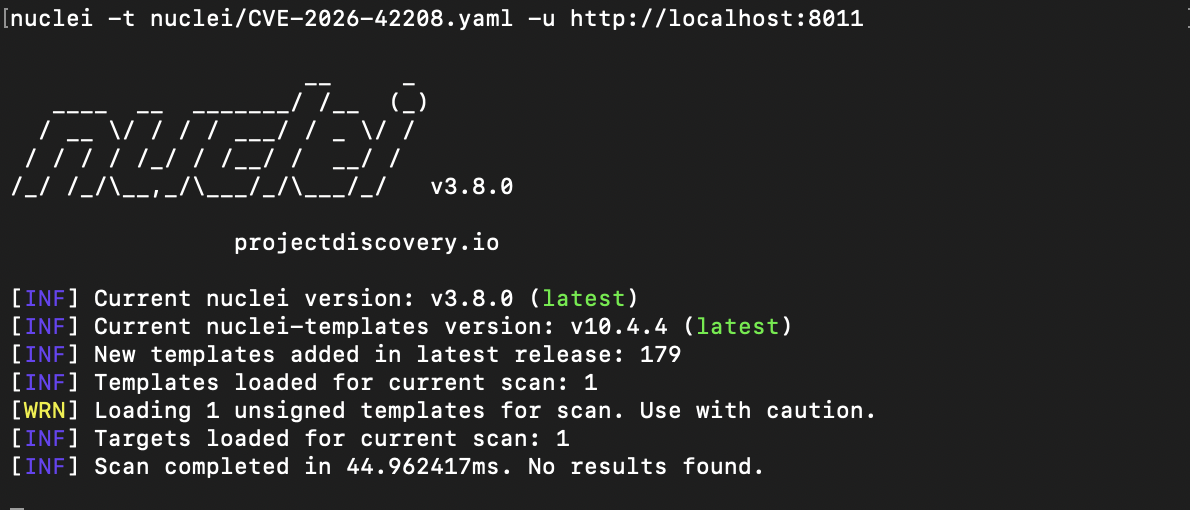
 haerin-l/poc_cve-2026-42208
CVE-2026-42208 的复现实验室,这是 LiteLLM 中一个严重的预认证 SQL 注入漏洞。包含基于 Docker 的易受攻击/已修补环境、基于时间的 PoC 漏洞利用,以及用于安全测试的 Nuclei 检测模板。
 dhananjayasj/rras-vulnerability-cve-2026-25172-cve-2026-25173-cve-2026--26111
隔离实验室环境,用于模拟和研究Windows RRAS管理工具中的整数溢出漏洞(CVE-2026-25172, CVE-2026-25173, CVE-2026-26111),旨在进行教育与防御研究。
 haerin-l/poc_cve-2026-46716
可复现的 CVE-2026-46716 实验室环境,该漏洞为 Nezha Monitoring 中通过 cron API 授权绕过导致的严重跨租户远程代码执行(RCE)。包含 Nuclei 检测模板以及基于 Docker 的易受攻击/已修复集群。
 dungsocool/cve-2017-12635_36
逐步实验室演示如何利用 CVE-2017-12635(权限提升)和 CVE-2017-12636(远程代码执行)攻击 Apache CouchDB 1.6.0,并包含风险评估和修复指南。
 bhanunamikaze/badhost-cve-2026-48710-exploit
用于CVE-2026-48710的检测扫描器 - Starlette/FastAPI中的Host头部认证绕过
 nefhara/cve-2022-26923
自动化的 CVE-2022-26923 漏洞利用(Certifried)
 dungsocool/cve-2017-18349
逐步演示CVE-2017-18349 Fastjson反序列化RCE利用过程,涵盖攻击面识别、指纹识别、JNDI注入以及在Docker实验室环境中获取反弹Shell。
 bsauce/kernel-exploit-factory
Linux kernel CVE exploit analysis report and relative debug environment. You don't need to compile Linux kernel and configure your environment…
 whyuhurtz/wongpress
用于CVE-2024-2961和CVE-2024-29510的WordPress演示实验室
 edgecases-purplehax/cve-images
故意存在漏洞的nginx 1.30.0 CVE实验室镜像(CVE-2026-40701/42934/42945/42946),用于隔离安全研究。仅限实验室使用。
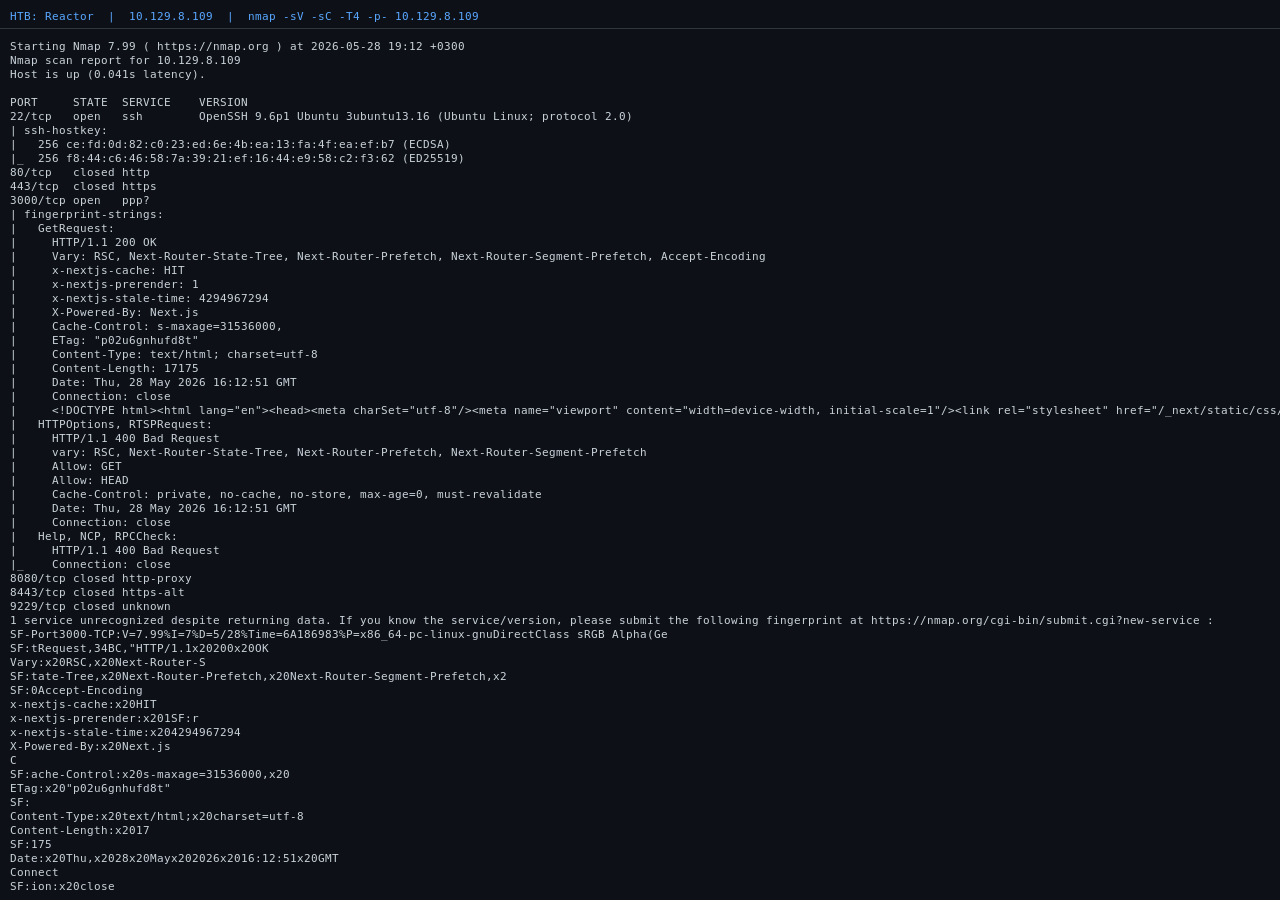 sonnycroco/htb-reactor-linux-machine-walkthrough
HTB Reactor 机器的完整演练 — 利用 CVE-2025-55182 获取 shell,然后通过暴露的 Node.js 调试器获取 root 权限。附带截图的分步指南。
 dungsocool/cve-2019-20933
逐步实验报告,演示如何通过伪造JWT令牌绕过CVE-2019-20933 InfluxDB身份验证,包括利用、后利用和修复指南。
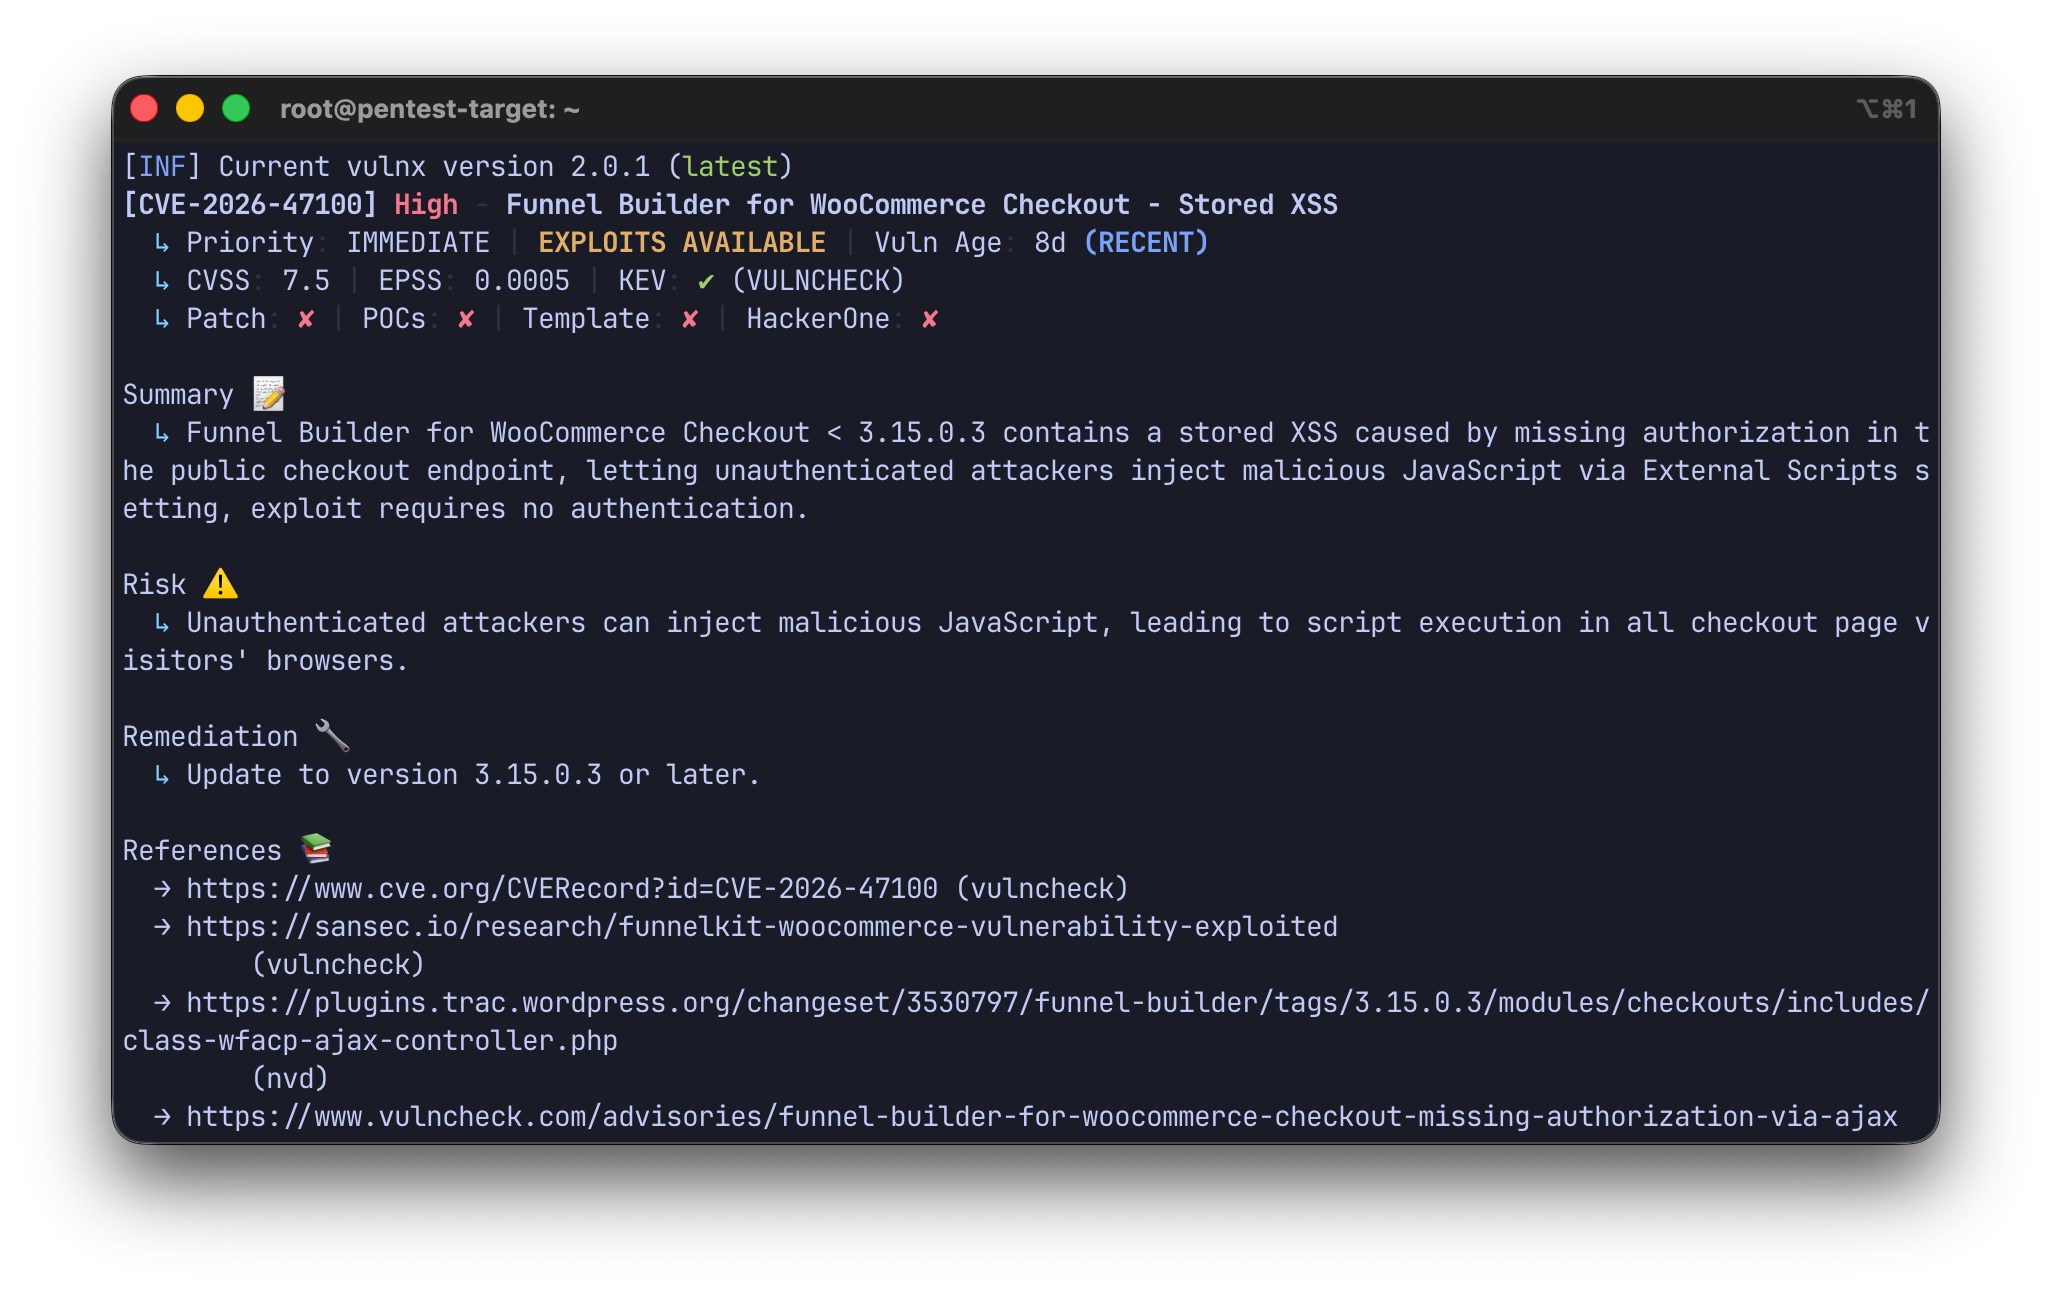 rootdirective-sec/cve-2026-47100-analysis-lab
本地 Docker 实验环境,用于复现 CVE-2026-47100(FunnelKit for WooCommerce 中一个未经认证的存储型跨站脚本漏洞)。包含 PoC 脚本,可比较易受攻击版本与已修补版本。
 horkimhab/cve-2026-35616
CVE-2026-35616 - 草稿
 quantumworld-dpdns-io/cve-2026-42945
完整的 CVE-2026-42945 研究仓库,包含堆缓冲区溢出分析、RCE 漏洞利用(堆喷射 + Feng Shui)、检测脚本以及针对 NGINX rewrite 模块漏洞的修补指南。
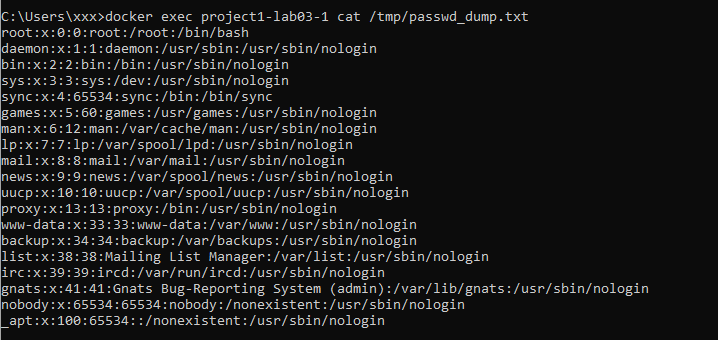 dungsocool/cve-2017-11610
针对 CVE-2017-11610(Supervisord XML-RPC RCE)的分步漏洞利用分析,涵盖攻击面分析、命名空间遍历发现,以及在 Docker 实验环境中的后渗透利用技术。
 ambionics/cve-2026-9082-drupal-postgresql-rce
CVE-2026-9082 的漏洞利用程序,这是一个 Drupal JSON:API PostgreSQL SQL 注入漏洞,可通过 preload 库升级为 RCE,并附带用于测试的本地实验环境。









