
 #1
 horkimhab/cve-2026-11405
CVE-2026-11405 - 草稿
 horkimhab/cve-2026-10520-10523
CVE-2026-10520 和 CVE-2026-10523

 horkimhab/cve-2026-0273
CVE-2026-0273 - 草稿
 horkimhab/cve-2026-0542
CVE-2026-0542 - 草稿 - ServiceNow
 zenzue/cve-2025-9074
CVE-2025-9074 的概念验证利用代码,演示了在 Windows 上通过暴露的 Docker Engine API 实现容器到主机的文件写入。仅供授权测试和教育用途。
 walidpyh/cve-2025-8088
概念验证,演示通过特制 WinRAR 压缩包进行备用数据流(ADS)载荷投递,用于教育研究和受控实验室测试。
 swabird/cve-2025-7775-poc
针对 NetScaler ADC/Gateway 的假设性 RCE 概念验证。通过 HTTP POST 模拟命令注入,用于检测验证、事件响应演练培训和实验室安全测试。

 malvector/cve-2025-70341
CVE-2025-70341:通过App-Auto-Patch中的TOCTOU实现本地权限提升
 letalandroid/cve-2025-66478_rce_vulnerable
重要:专为教育、测试和利用目的而创建的 Next JS 漏洞项目,不建议在生产环境中安装,仅限本地或受控环境使用。
 rauljvc8/cve-2025-68616-detecting-and-patching-an-ssrf-in-weasyprint-with-wazuh
动手实践的漏洞管理案例研究:Wazuh 如何标记 WeasyPrint 中的一个真实 SSRF(CVE-2025-68616),以及我如何复现并修复它。
 horkimhab/cve-2025-67038
CVE-2025-67038 - 草稿
 wangxso/cve-2025-66478-poc
CVE-2025-66478 概念验证
 uky007/cve-2025-62215_analysis
使用 Claude Code Agent Team 进行 CVE-2025-62215 漏洞利用开发
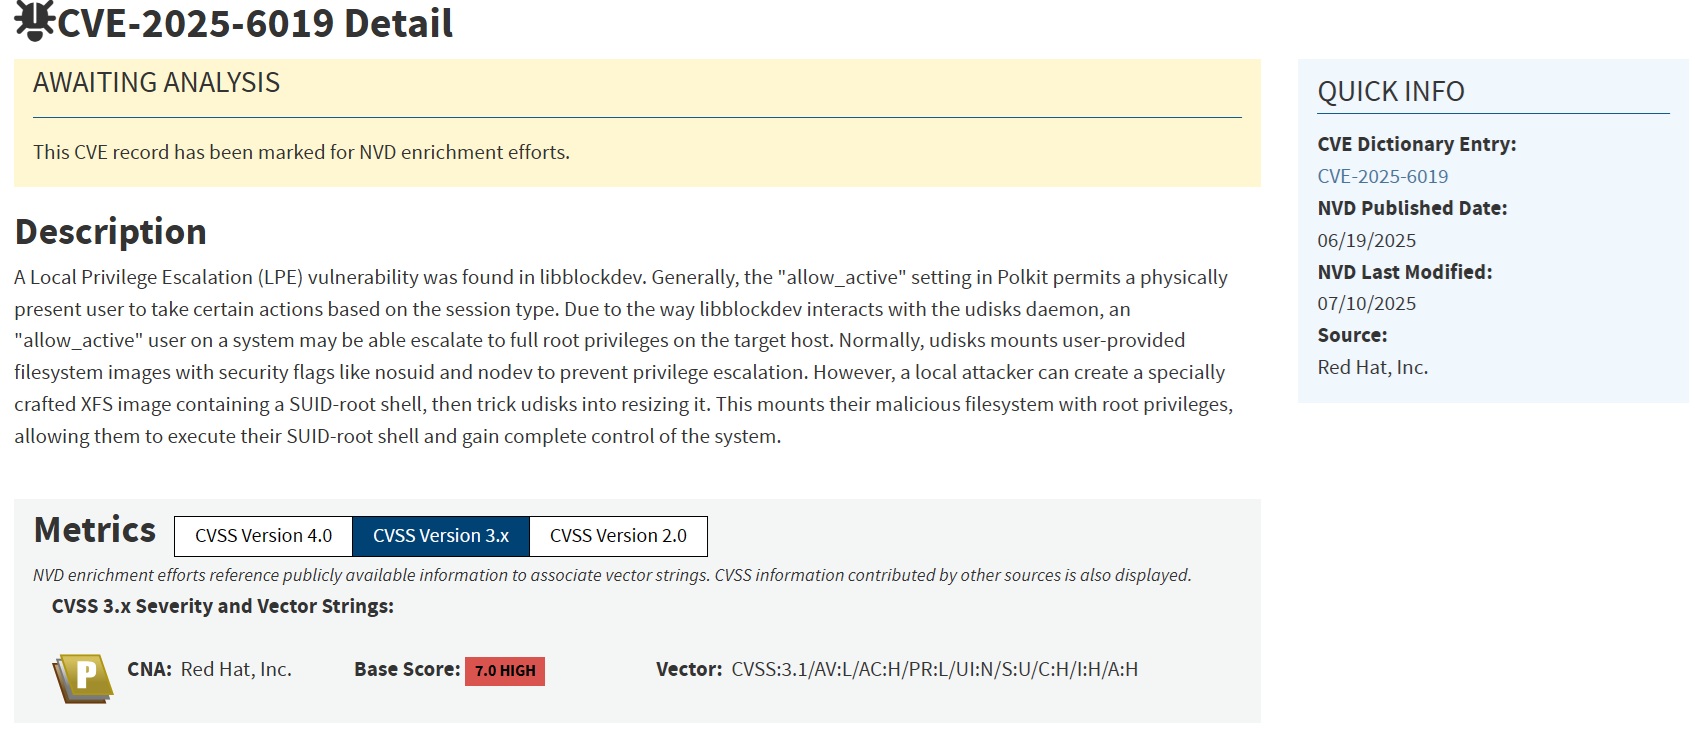 phamdinhquy2512/cve-2025-6019-exploitation
# CVE-2025-6019 的教育性复现:通过恶意文件系统镜像中的 SUID-root 二进制实现 UDisks2 本地权限提升 包含逐步漏洞利用指南和根因分析,适用于受控实验室环境。
 michaelventurella/cve-2025-6018-6019-poc
一个概念验证(PoC),用于链式利用 CVE-2025-6018(PAM/Polkit 活动会话绕过)和 CVE-2025-6019(libblockdev SUID 挂载缺陷),在易受攻击的 Linux 系统上实现本地权限提升(LPE)。









