
 #1

 devinliggins14/smb-pentest-exploiting-cve-2007-2447-on-metasploitable-2
逐步渗透测试实验,利用 Metasploit 在 Metasploitable 2 上利用 Samba CVE-2007-2447 漏洞,演示 root 权限获取、凭据窃取和数据外泄,用于教育性红队训练。
 inertfluid/sk-cve-2026-26030-lab
道德、网络隔离的Docker实验室,复现CVE-2026-26030——Semantic Kernel内存向量存储filter eval() RCE(已在1.39.4中修补)
 pakwansk/simulating-and-preventing-zerologon-cve-2020-1472-vulnerability-attacks.
模拟在Windows Server 2016上针对Active Directory的Zerologon(CVE-2020-1472)漏洞攻击,以及使用Trend Micro Deep Security解决方案防御此类攻击。
 r3fr4kt/shocker-tjnull-oscp-
结构化的HTB演练,演示通过CGI目录模糊测试利用Shellshock(CVE-2014-6271)漏洞,以及通过利用GTFOBins滥用配置错误的sudo Perl权限进行权限提升。
 titusg85/sidewinder-exploit
这是一个围绕 CVE-2021-3560 构建的练习
 lorenzodegiorgi/setup-cve-2015-8562
使用 Docker-compose 搭建用于利用 CVE-2015-8562 的测试环境
 meganekos/secure-by-default-rce-demo
安全默认演示实验室,展示容器加固(无发行版镜像、非root、只读文件系统、运行时注入的机密)如何中和关键的Next.js/React Server Actions RCE(CVE-2025-55182“React2Shell”),并并排显示安全与不安全部署及漏洞利用日志
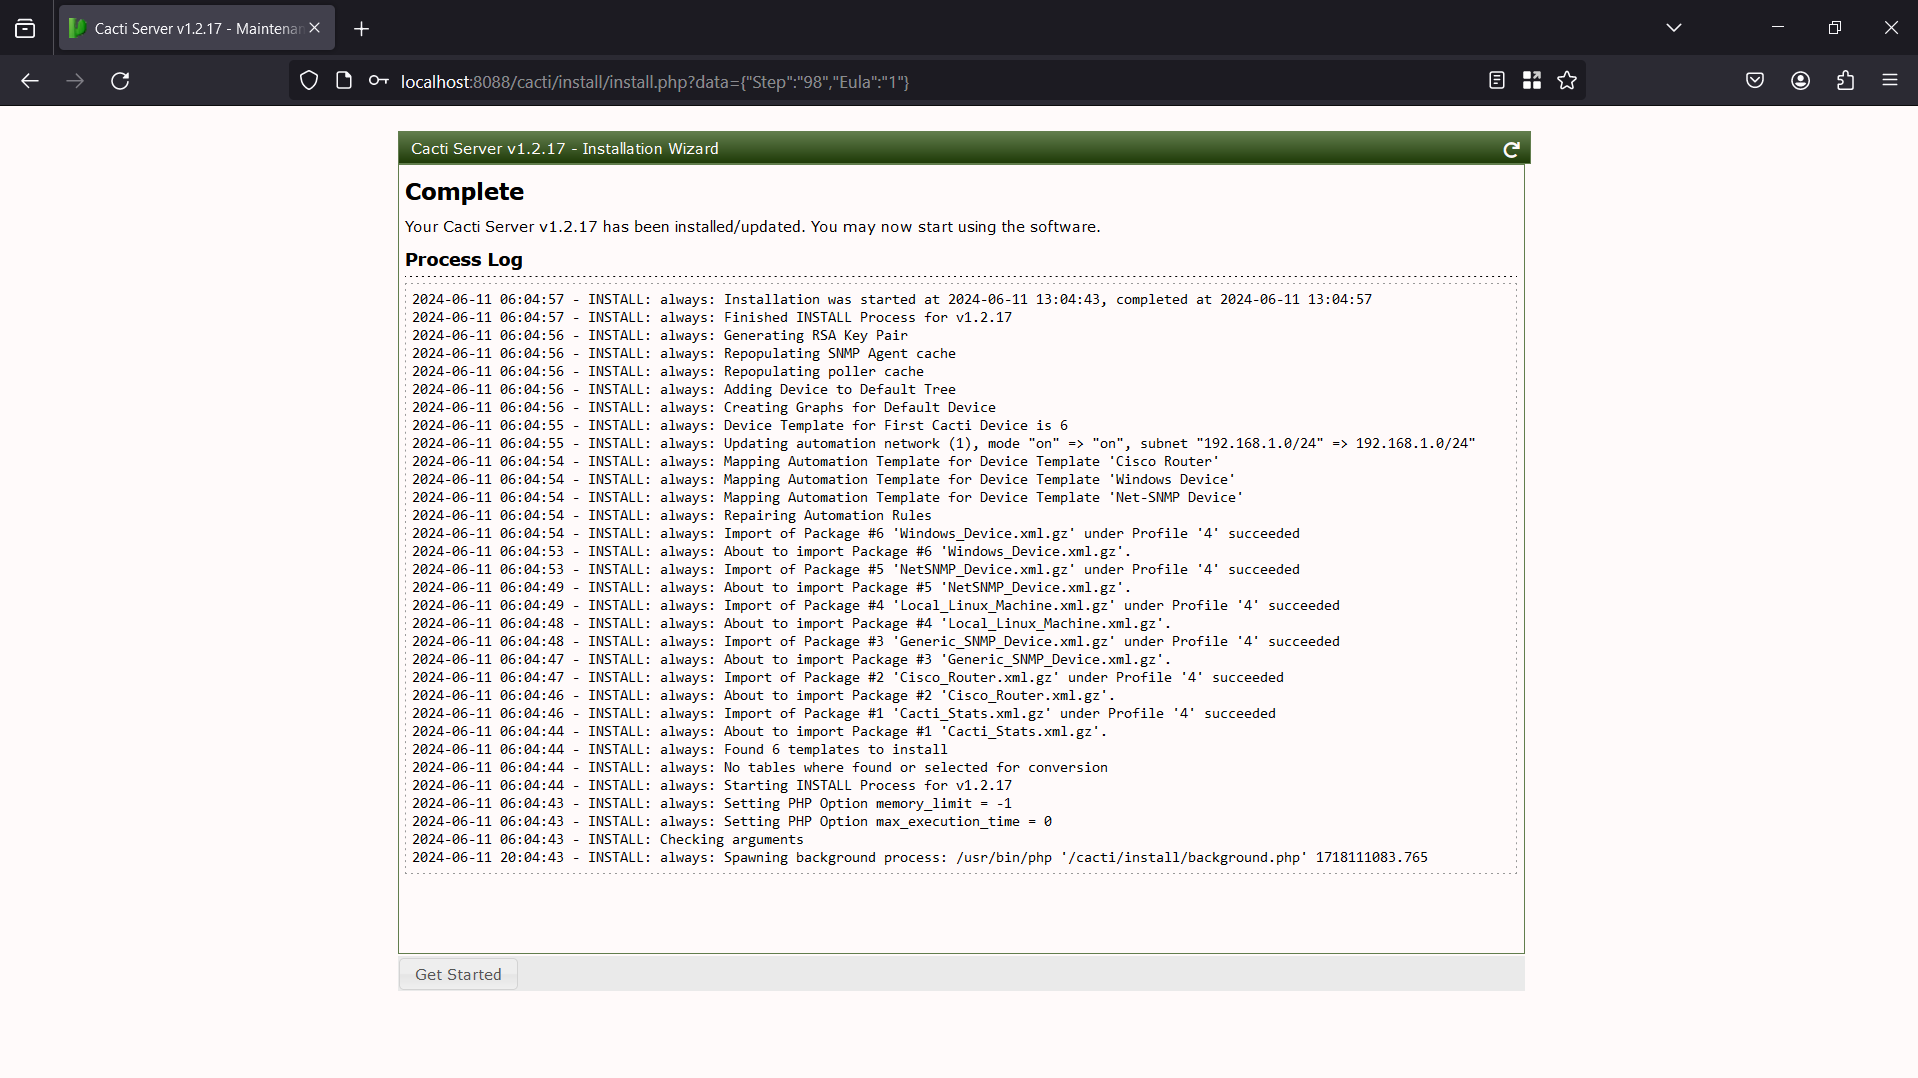 hpt-intern-task-submission/cve-2022-46169
逐步分析 CVE-2022-46169:通过身份验证绕过和命令注入在 Cacti 中实现未认证远程代码执行,包含 Docker 实验环境搭建与利用演练。
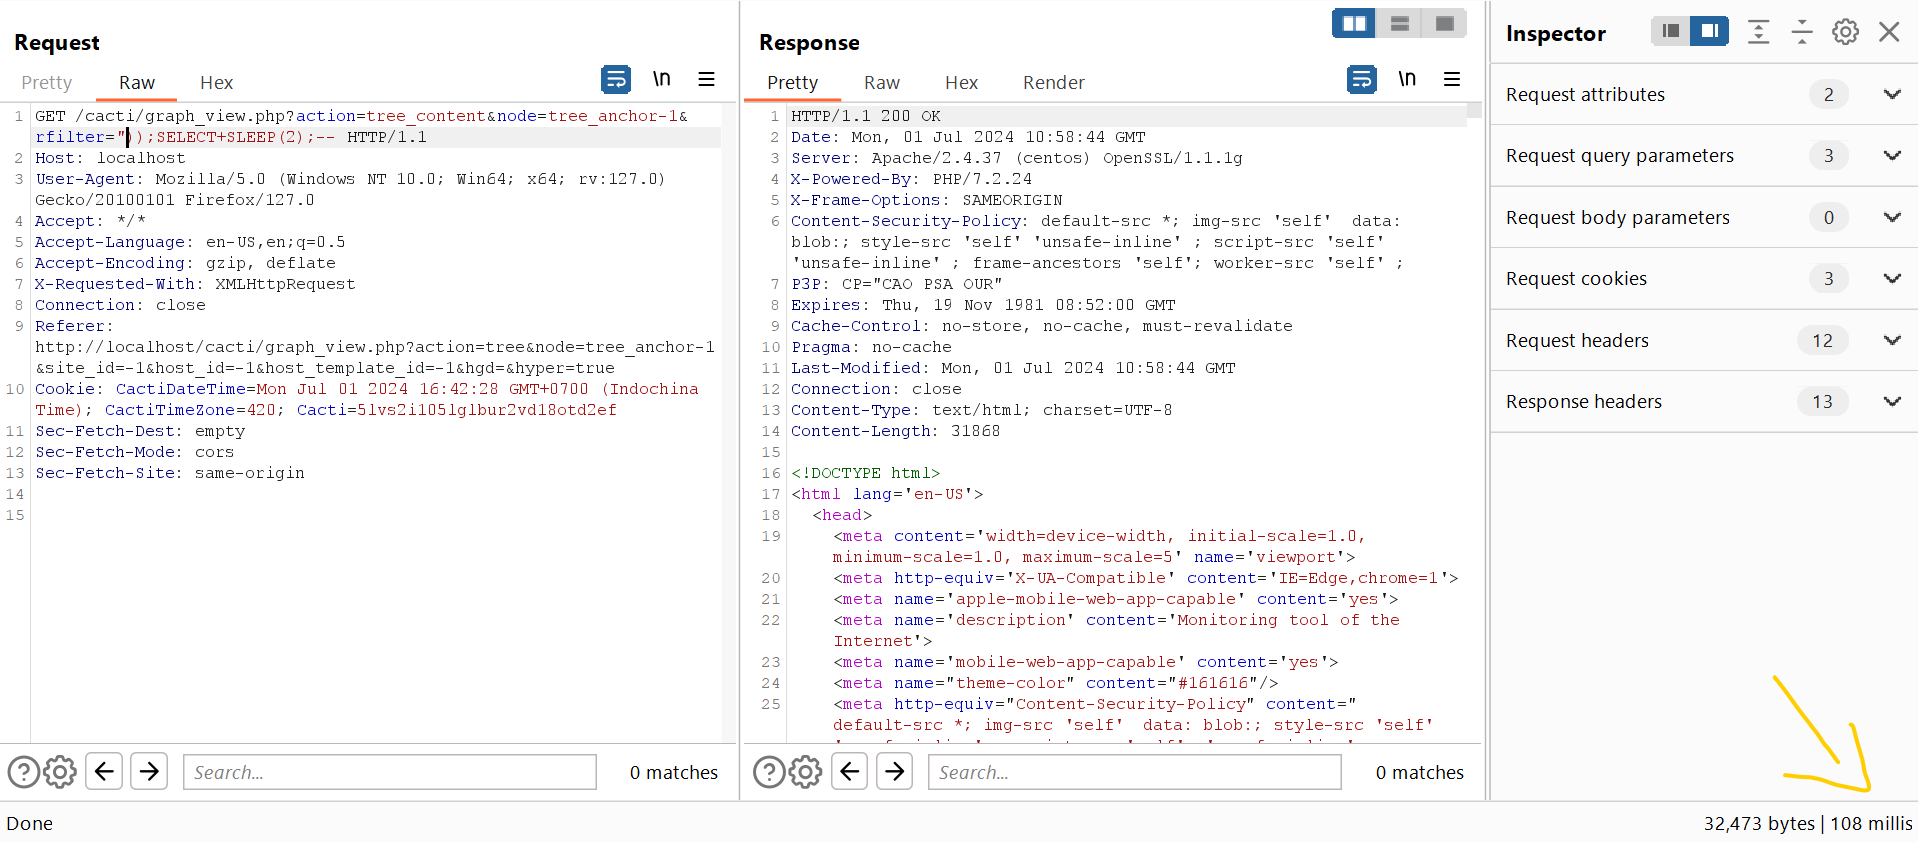 hpt-intern-task-submission/cve-2023-39361
针对 CVE-2023-39361 的分步分析和实验环境搭建,该漏洞是 Cacti v1.2.24 中的未认证 SQL 注入,附带利用与缓解措施的演练。
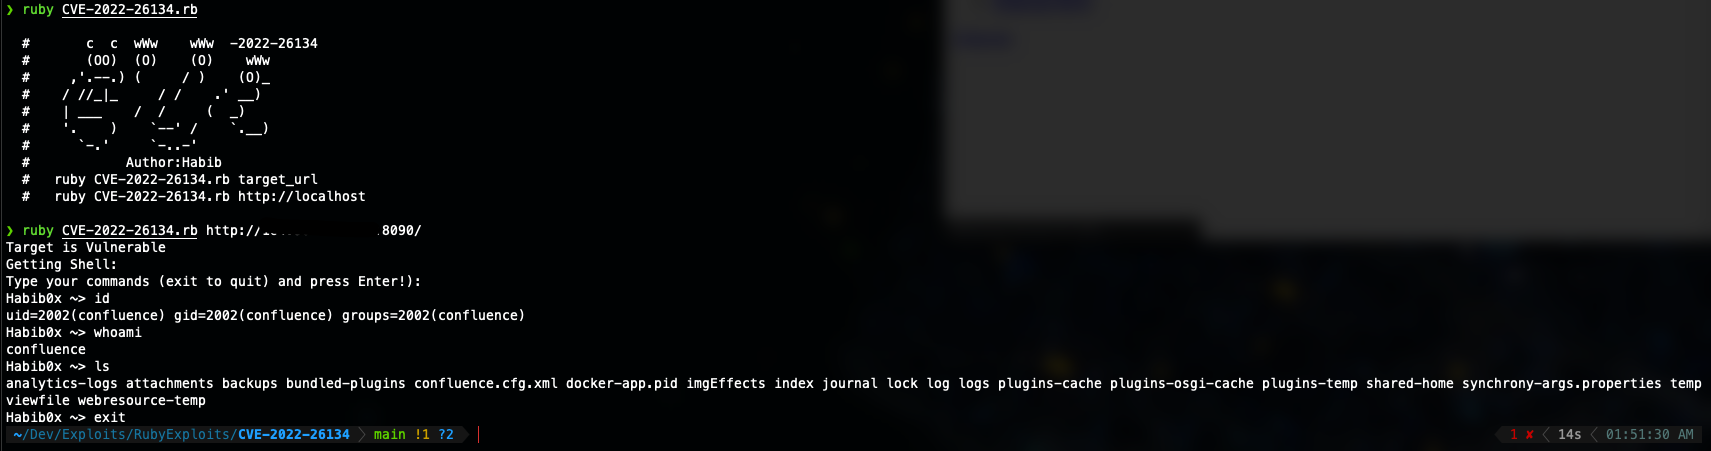 habib0x0/cve-2022-26134
Atlassian Confluence - 未认证的OGNL注入漏洞(远程代码执行)
 dhananjayasj/rras-vulnerability-cve-2026-25172-cve-2026-25173-cve-2026--26111
隔离实验室环境,用于模拟和研究Windows RRAS管理工具中的整数溢出漏洞(CVE-2026-25172, CVE-2026-25173, CVE-2026-26111),旨在进行教育与防御研究。
 thieveshkar/rootquest-ctf-box-multi-stage-exploitation-vm
自定义漏洞虚拟机(Ubuntu 14.04),专为教学多阶段渗透测试而设计。包含 10 个相互关联的挑战,涵盖取证、Web 漏洞利用(SQL 注入、XSS)、密码学和内核漏洞利用(OverlayFS/CVE-2015-1328),以实现完整的 root 权限接管。
 dylanclaudio/reporte-de-escalada-de-privilegios-local-dirty-frag
对一台运行 Kali Linux 的虚拟机进行了漏洞评估,使用了一个针对 Dirty Frag 漏洞的检测脚本,该漏洞与 CVE-2026-43284 和 CVE-2026-43500 相关联。随后执行了一个用 C 语言编写的公开 Proof of Concept…
 randarts/react-rce
已与AI一起编写并测试了针对CVE-2025-55182漏洞的样本。
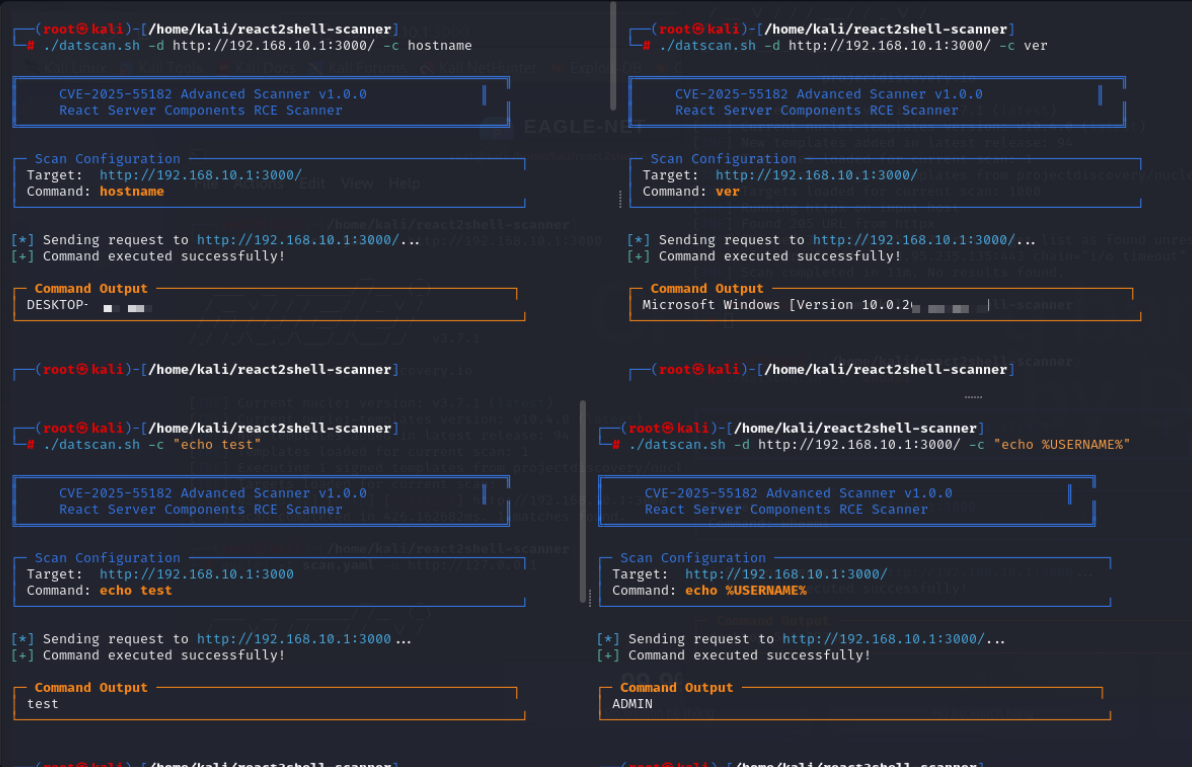 litndat/react2shell-poc-cve-2025-55182
CVE-2025-55182(React2Shell)RCE漏洞的PoC扫描器和漏洞利用,针对React Server Components。检测易受攻击的服务器并执行远程命令,用于授权的安全测试。
 luisdalmolin/recon-test-livewire
测试目标:全新的 Laravel 12 应用程序,其 Livewire 固定于存在漏洞的 3.6.3 版本(CVE-2025-54068),用于侦察扫描。
 niokagi/react-cve-2025-55182
测试与分析 Next.js Server Actions 中的 CVE-2025-55182 漏洞









