#1
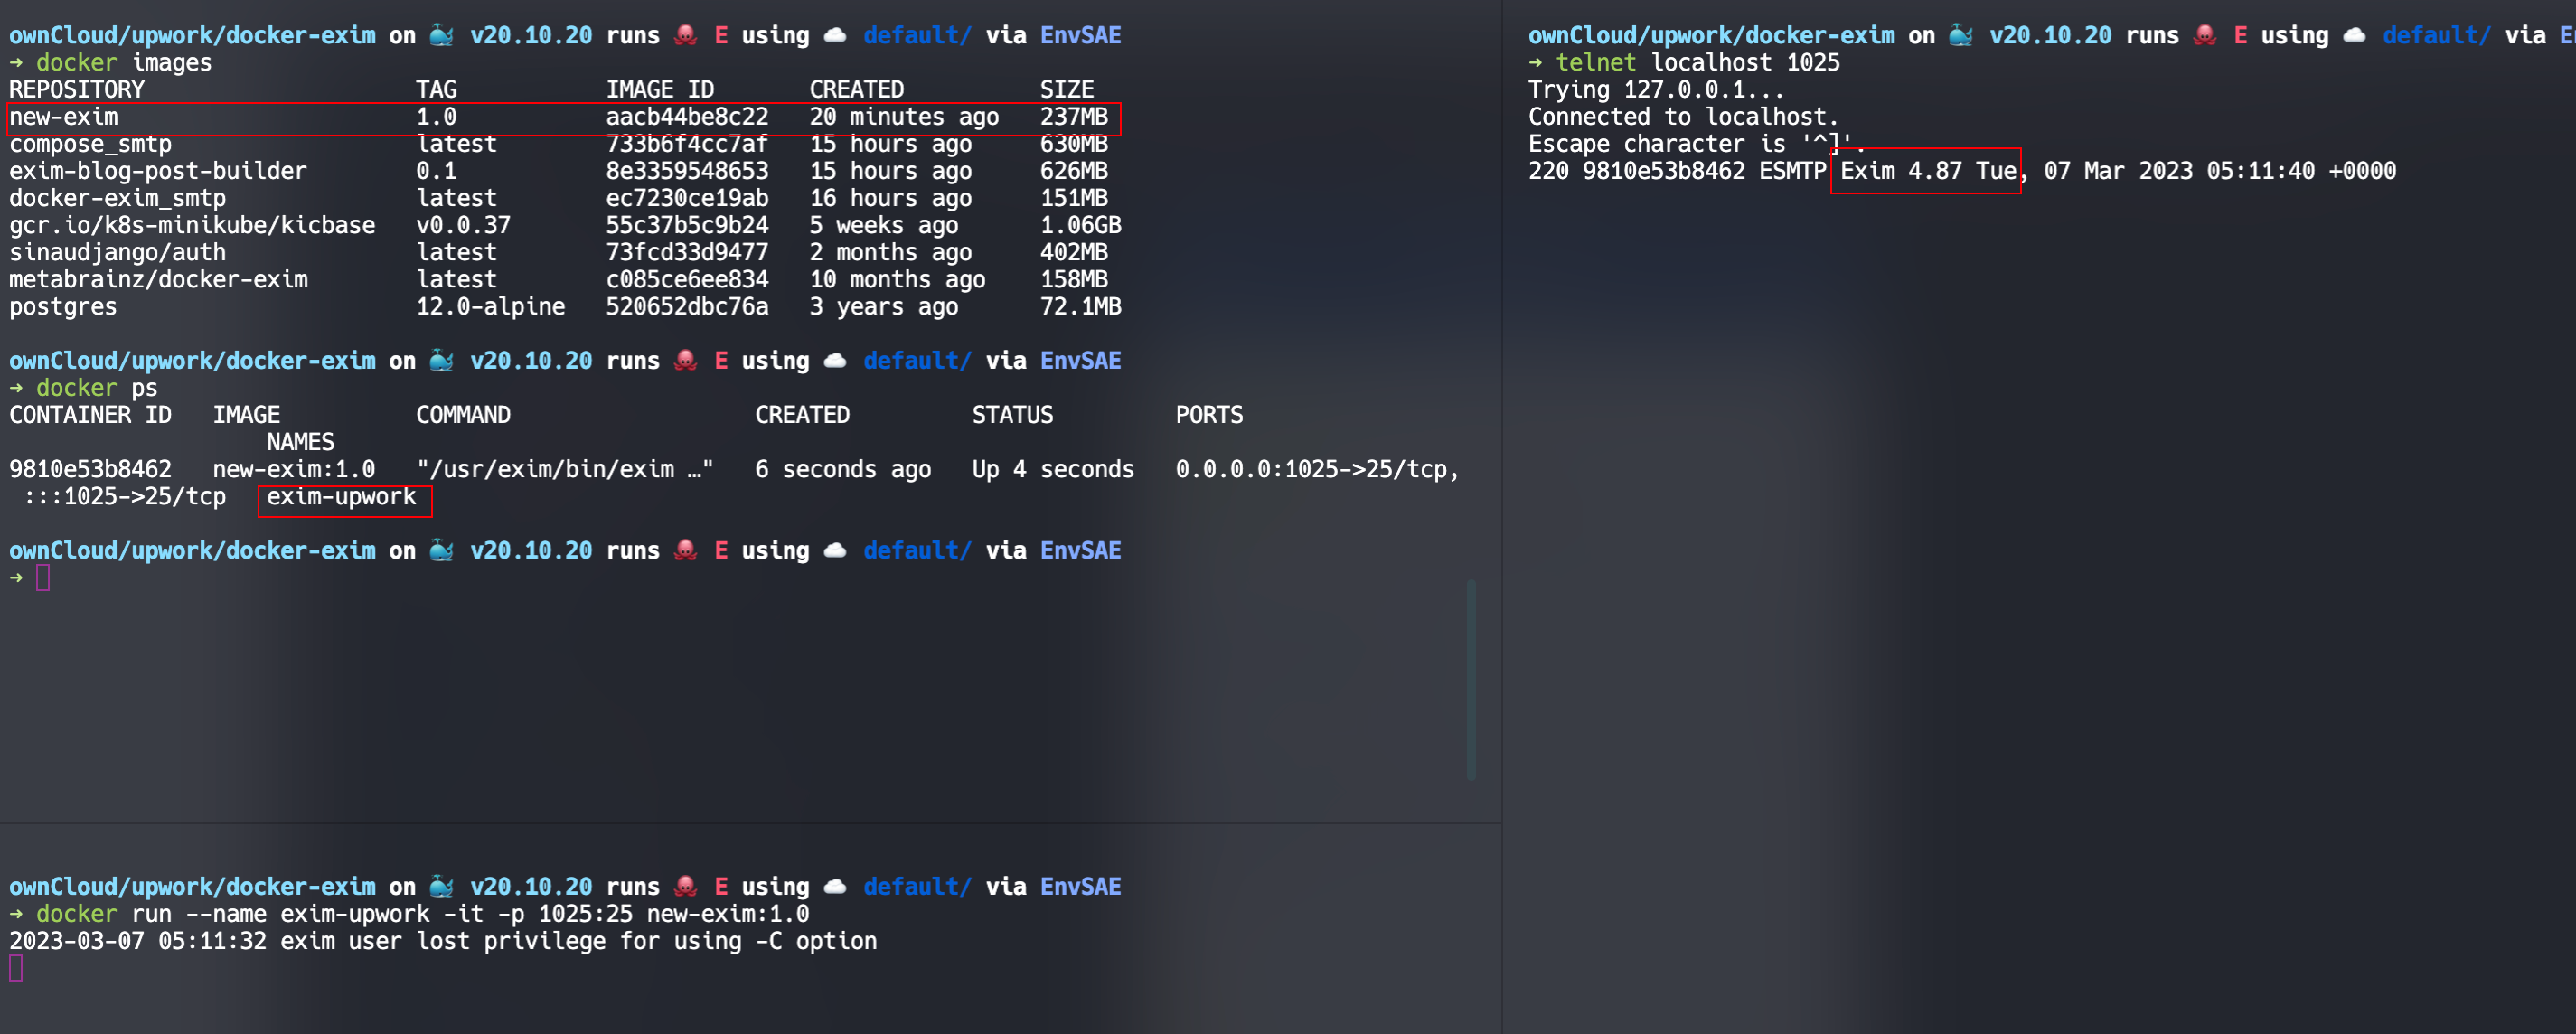
 rahmadsandy/exim-4.87-cve-2019-10149
教育实验室环境,用于练习在Exim 4.87中利用CVE-2019-10149,专为实践漏洞分析和渗透测试培训而设计。
 raytran54/cve-2018-7600
针对Drupal CVE-2018-7600远程代码执行漏洞的分步分析与利用实验,涵盖调试、漏洞利用代码及缓解补丁审查。
 rubensuxo-eh/react2shell-exploit
React2Shell-Exploit — 针对 CVE-2025-55182 的完整利用框架,包括 Python 漏洞利用、Docker 漏洞实验室、Burp Suite 手动和自动利用、Nuclei 检测模板以及经过验证的测试工作流程。为渗透测试和教育研究而开发。
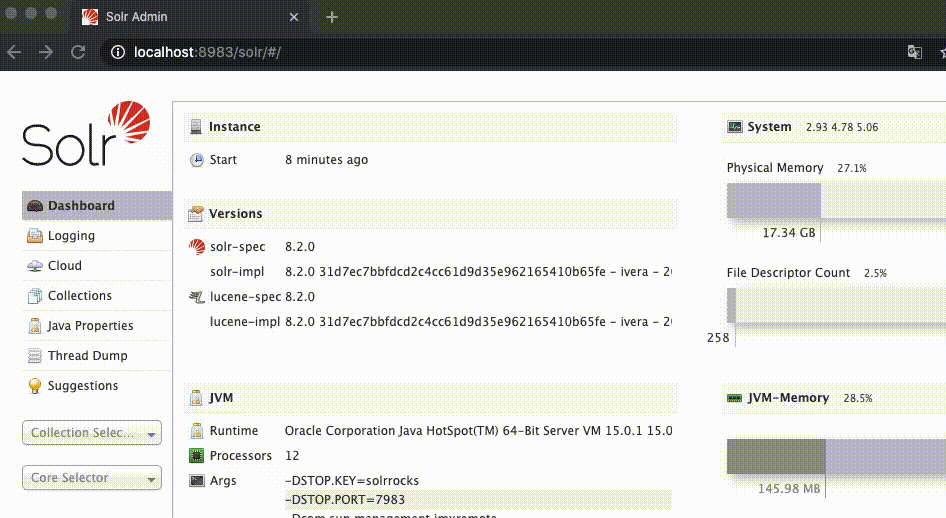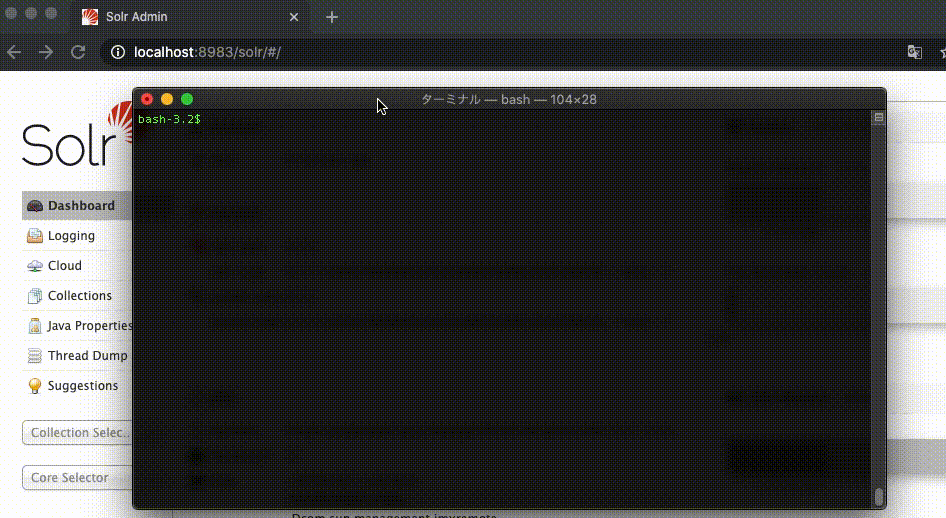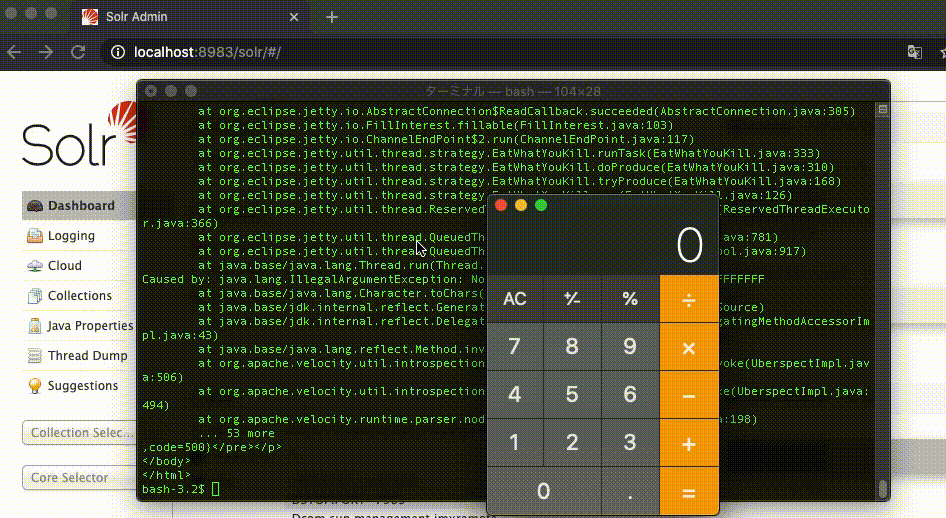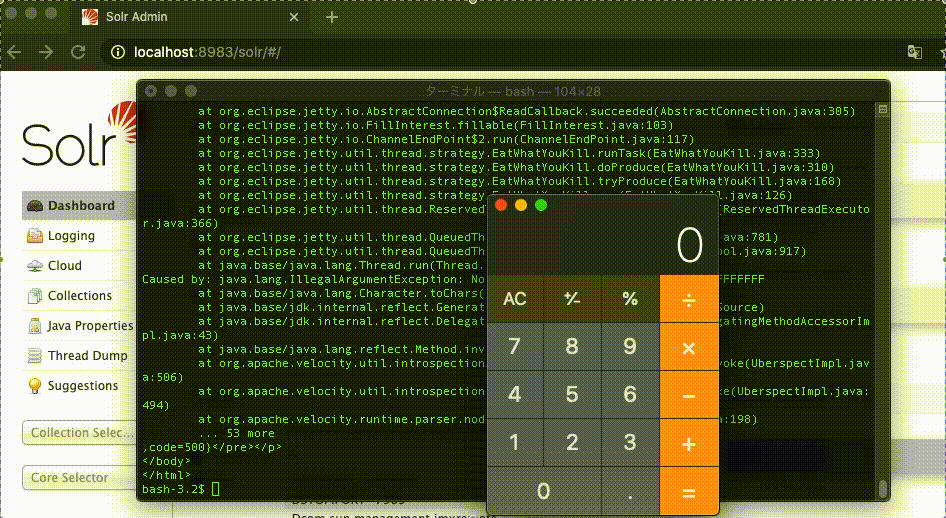 s-index/cve-2020-13957
Apache Solr 远程代码执行 CVE-2020-13957
 s-index/cve-2021-21341
XStream 拒绝服务 CVE-2021-21341
 s-index/cve-2021-21349
XStream SSRF CVE-2021-21349
 salt318/cve-2025-1974
WHS3期 虚拟化脆弱(CVE) Docker 环境构建任务
 sakib570/cve-2018-1263-demo
针对CVE-2018-1263(phpMyAdmin RCE/LFI)的教育性漏洞利用演示。包含通过Docker搭建的漏洞环境,以及用于学习web应用漏洞利用的分步攻击指南。
 salo-404/firewall
🔒 Spring4Shell 防火墙防御 — 网络安全事件模拟 该项目是我于2025年8月通过Forage完成的网络安全工作模拟的一部分。其重点是检测、分析和缓解涉及Spring4Shell (CVE-2022-22965)漏洞的模拟真实世界网络攻击。
 sastraadiwiguna-purpleeliteteaming/ddos-purple-teaming-offensive-multi-vector-7-tier-defensive-holistic-blueprint-
面向威胁态势设计的高级DDoS紫队(Purple Teaming)可复制蓝图。它整合了红队精英(Red Elite Teaming)攻击套件——包含多向量轮换、HTTP/2 Rapid Reset(CVE-2023-44487)利用,以及mTLS…
 sastraadiwiguna-purpleeliteteaming/llamastack-rce-deterministic-supply-chain-exploitation-hardening-framework-cve-2024-50050-
LlamaStack-RCE:确定性供应链利用与加固框架 [CVE-2024-50050] 聚焦 AI 安全研究 AI-SupplyChain-Poisoning:高级 PVM 操作码操纵与 ZeroMQ 注入实验室
 sastraadiwiguna-purpleeliteteaming/holistic-deconstruction-of-cve-2019-5736-
这个仓库提供了针对CVE-2019-5736的高保真技术剖析和生产级漏洞利用套件。它演示了容器内的root用户如何通过利用OverlayFS挂载和ld.so.preload劫持覆盖宿主机runc二进制文件,从而获取宿主机Root Shell。
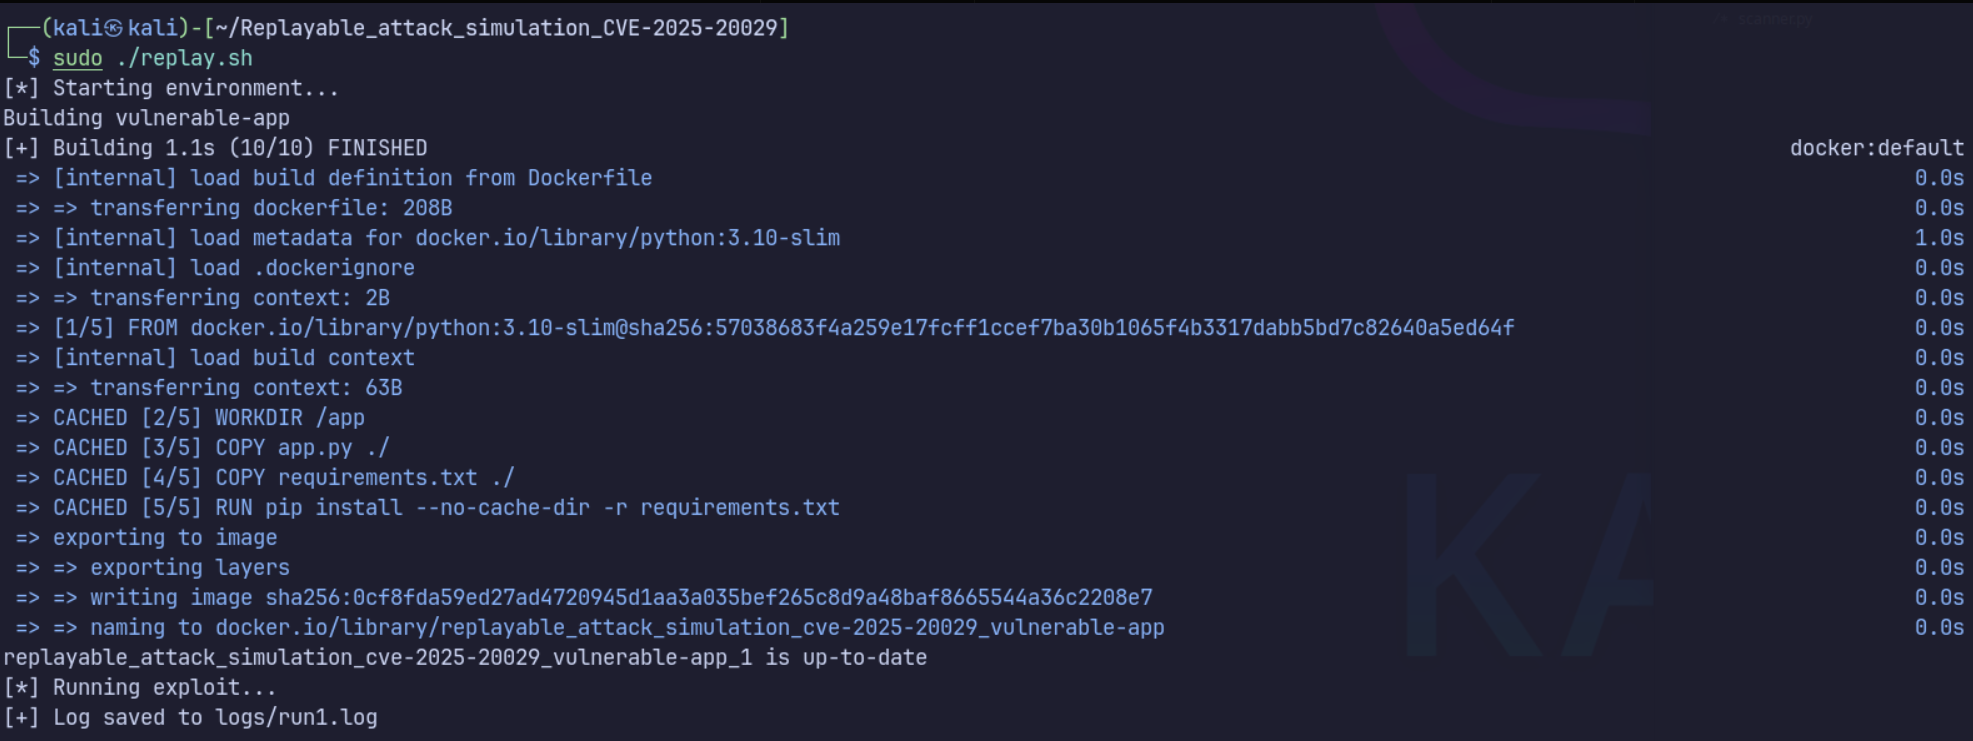 schoi1337/cve-2025-20029-simulation
使用Docker模拟CVE-2025-20029的环境。包含PoC和自动报告功能。
 sharif-dev/androidkernelvulnerability
触发与分析 Android 内核漏洞 CVE-2019-2215
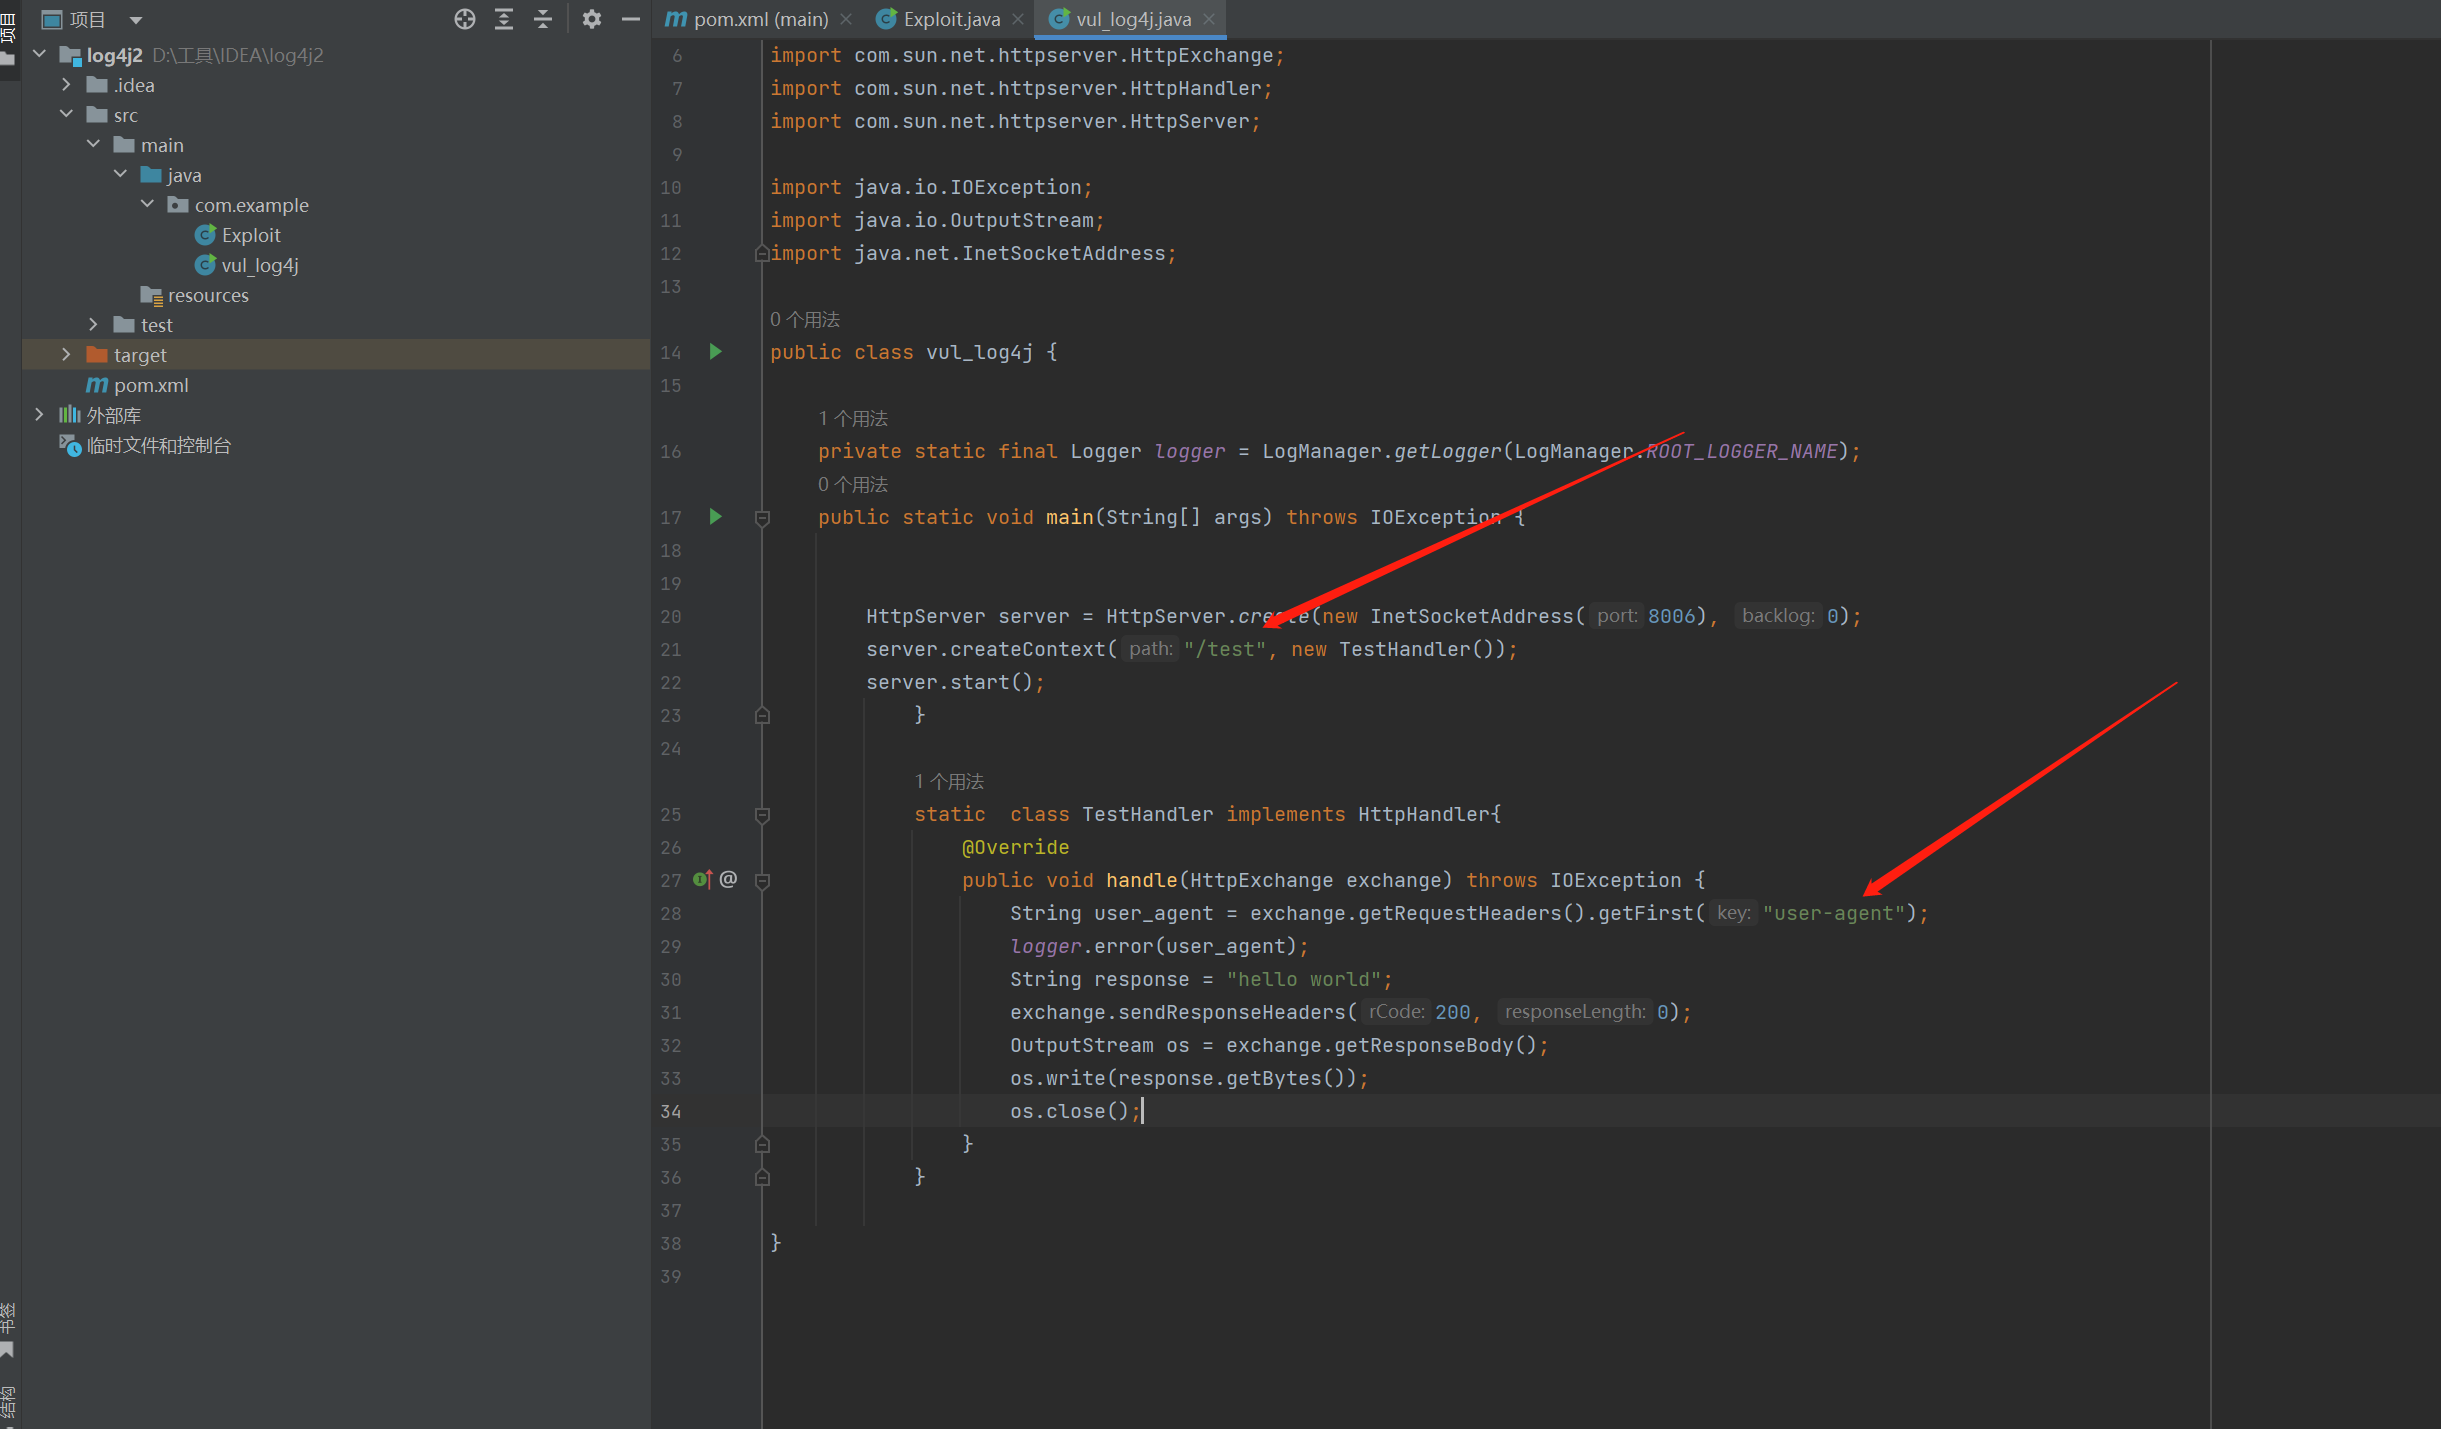 sqsec/log4j2_cve-2021-44228
基于Java的CVE-2021-44228 (Log4Shell)漏洞测试环境。提供一个本地端点,用于验证和实验Log4j远程代码执行漏洞。
 suz1n/whs3_vulhub
CVE-2017-8386 Git-Shell 沙箱绕过漏洞的 PoC。
 taurusxin/cve-2021-44228
教育性RCE利用工具,针对CVE-2021-44228(Log4Shell),包含RMI服务器和客户端,通过计算器弹窗演示漏洞复现。