
 #1
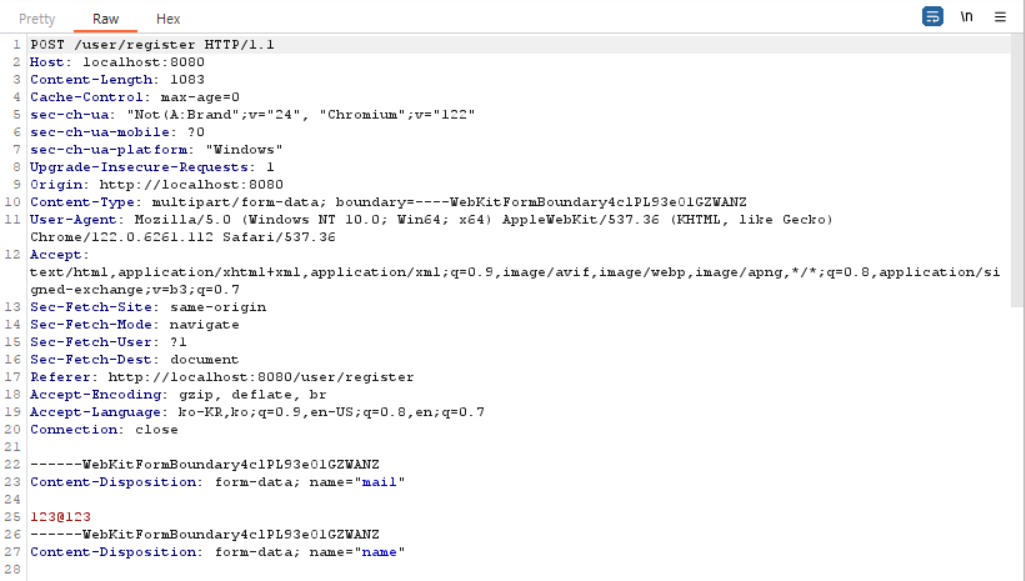
 dowonkwon/drupal-cve-2018-7600-poc
CVE-2018-7600 (Drupalgeddon 2) 的概念验证漏洞利用,包含使用 Docker 和 Burp Suite 的逐步实验室环境搭建与漏洞利用演练。
 ksgassama-lab/msteams---vulnerability---remediation
使用 PowerShell 自动修复 CVE-2025-53783(Teams RCE)
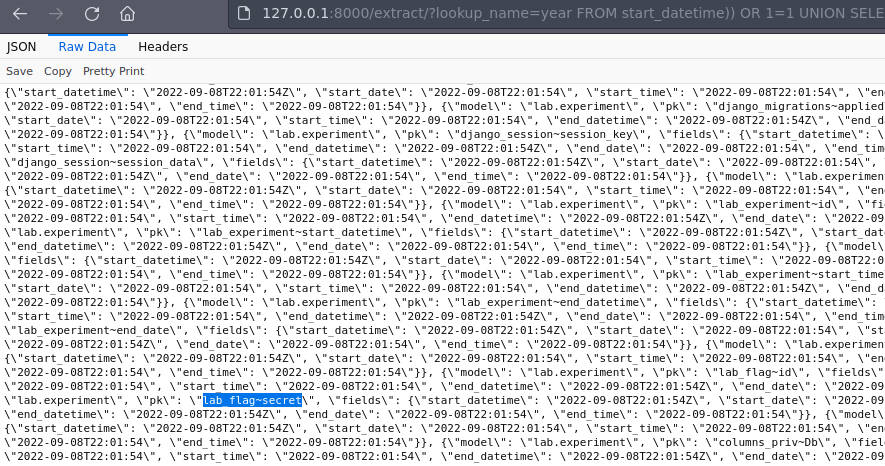 lnwza0x0a/ctf_django_cve-2022-34265
基于Docker的CTF挑战,演示Django的Trunc()和Extract()数据库函数中的SQL注入漏洞(CVE-2022-34265),并包含基于UNION的payload示例。
 lto7777777/cve-1999-0678
CVE-1999-0678- /doc目录可浏览
 marcourbano/cve-2021-44228
CVE-2021-44228 的 PoC。
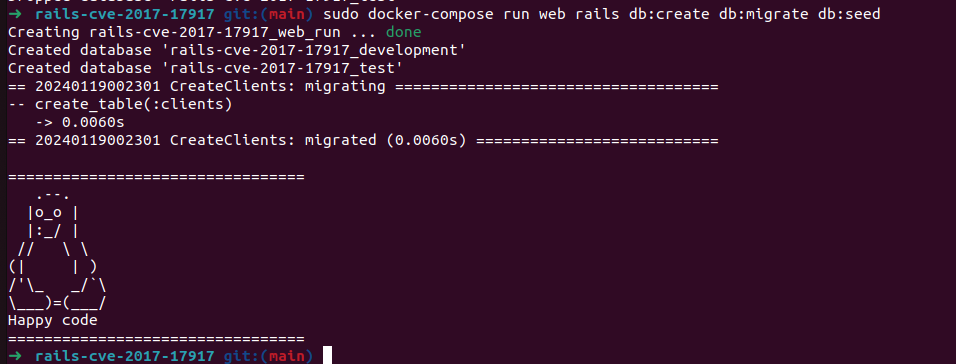 matiasarenhard/rails-cve-2017-17917
CVE-2017-17917 在 Rails 中的 SQL 注入教育演示,包含逐步复现以及使用参数化查询的安全编码缓解措施。
 mbcrump/cve-2021-3156
关于 CVE-2021-3156 的说明:Sudo 中的基于堆的缓冲区溢出
 metehangelgi/cve-2020-1472-lab
实验室 ZeroLogon 简介
 mightysai1997/cve-2021-41773s
基于Docker的漏洞实验室,针对CVE-2021-41773 Apache路径遍历,提供在受控环境中进行文件读取和远程代码执行的PoC配置。
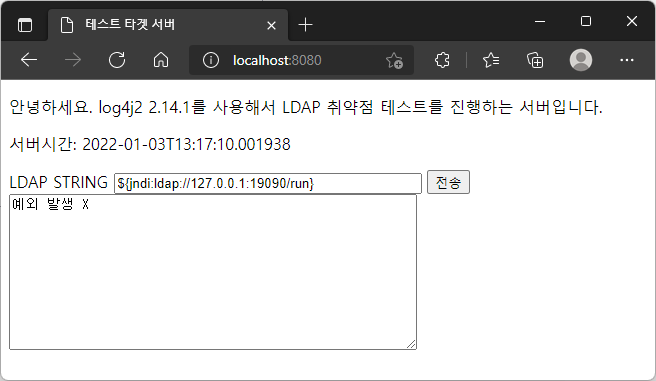 mklinkj/log4j2-test
Log4j2 LDAP 漏洞测试 (CVE-2021-44228)

 nekr0ff/needrestart-sudo-escalate-cve-2024-4890
针对 CVE-2024-4890 的 PoC 漏洞利用:通过 neecdrestart (>=3.8) 实现 Sudo 权限提升。仅供道德实验室使用。脚本使用 Python 和 C 编写。
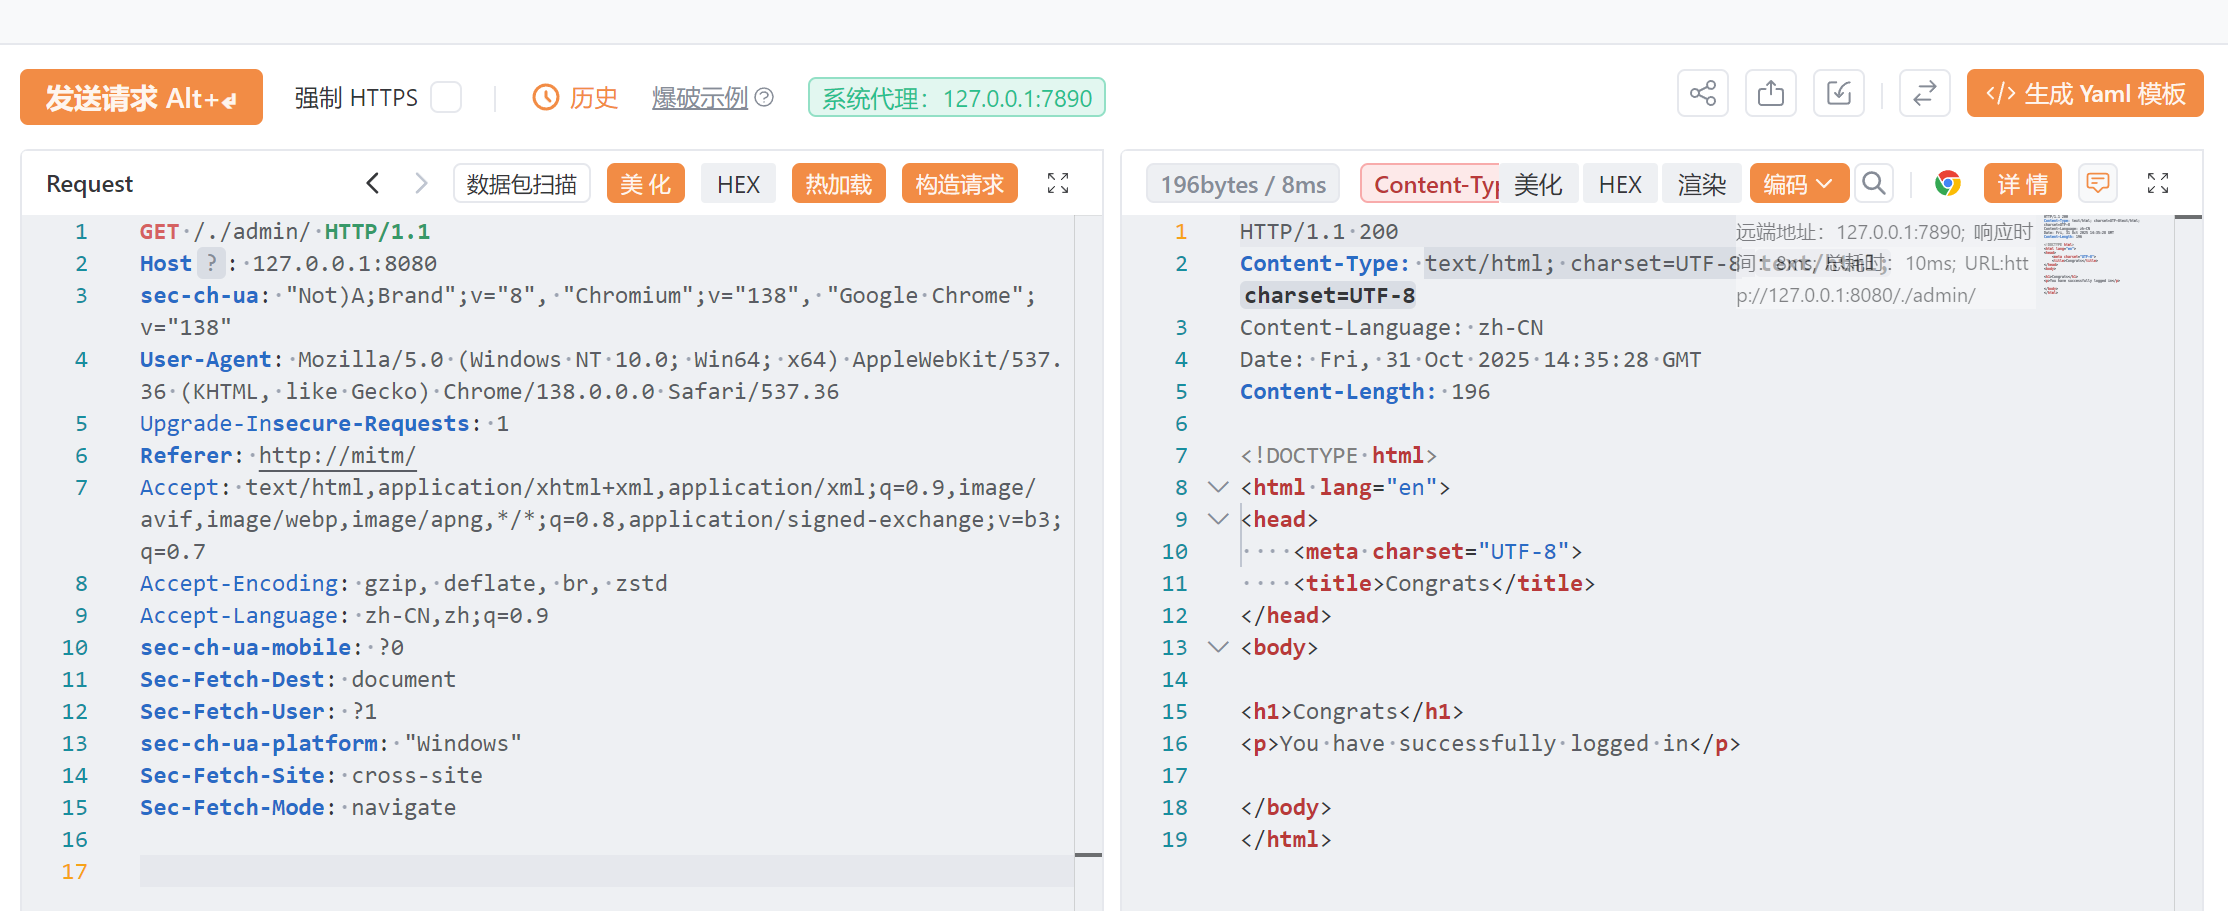 sh1inroot-alt/shiro-cve-2010-3863
shiro 路径穿越
 nickylimjj/cve-2019-12735
Docker 镜像,用于研究 VIM 漏洞的利用。
 nikolas-charalambidis/cve-2021-44228
一个针对臭名昭著的 CVE-2021-44228 问题的简单模拟。
 noflowpls/cve-2021-41773
CVE-2021-41773
 oocyginxoo/cve-2023-25690-poc
CVE 2023 25690 概念验证 - Apache HTTP Server 2.4.0 - 2.4.55 版本上 mod_proxy 的不安全配置导致 HTTP 请求走私(HTTP Request Smuggling)漏洞。









