
 #1
用于授权且安全的网络安全实践的训练实验室、动手环境和可复现挑战。
Kitploit 推荐

 rideckszz/poc-cve-2019-9053
PoC didático em Python 3 para a CVE-2019-9053, uma SQL Injection time-based blind no CMS Made Simple <= 2.2.9. Esta versão foi adaptada para uso em…
 sepkascurty-cpu/php-exploit_cve-2022-31630
CVE-2022-31630的概念验证漏洞利用代码,该漏洞是PHP的GD扩展中的越界读取漏洞。演示受影响PHP版本中的崩溃和内存泄露。包含基于Docker的实验室环境,用于安全测试。
 facundomfernandez/pentesting-obioba
黑盒渗透测试:Shellshock (CVE-2014-6271) + Log4Shell (CVE-2021-44228)。提权至 root。执行与技术报告。
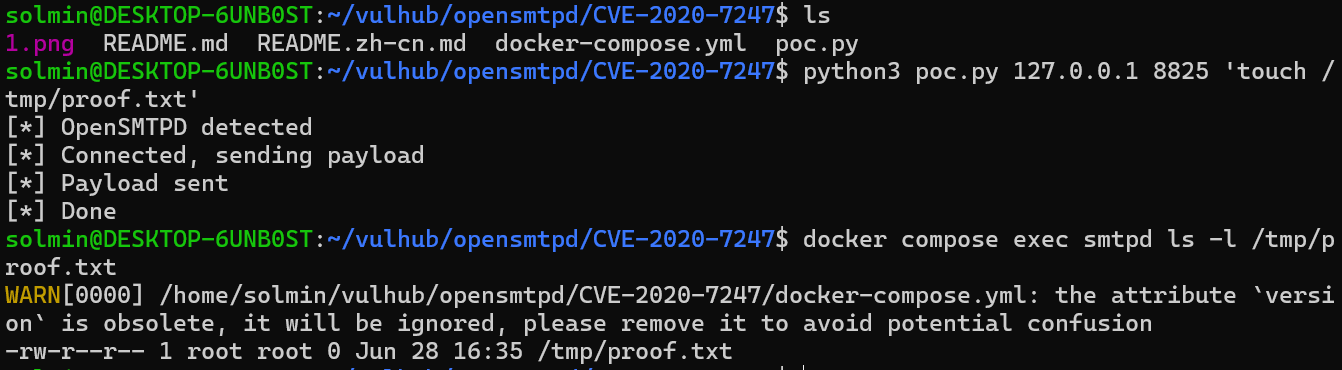 solmin111/opensmtpd-cve-2020-7247-
基于 Docker 的实验室环境,演示 OpenSMTPD 6.6.1p1 中 CVE-2020-7247 远程代码执行漏洞,并附带 Python PoC,用于教育性安全测试。
 x1ongsec/cve-2025-24813
tomcat CVE-2025-24813 反序列化RCE环境
 efehamzaa/metasploit-red-pentest-lab
包含针对 Metasploitable 2 上 vsftpd 2.3.4 (CVE-2011-2523) 漏洞的利用及渗透后期步骤的实验室工作。
 tieupham267/log4shell-coraza
Log4Shell (CVE-2021-44228) 防御实验室 — nginx + Coraza WAF 动态模块 + OWASP CRS v4。仅供教育用途。
 fauzan-aldi/log4j-_vulnerability
Web易受CVE-2021-44228攻击
 fineken/jenkins-cve-2024-23897-lab
基于 Docker 的实验室环境,用于练习 CVE-2024-23897 Jenkins 任意文件读取漏洞的利用,包含自动化与手动攻击脚本。
 pedro-lucas-melo/estudo-de-caso-cve-2024-21413
CVE-2024-21413 的案例研究。以 TryHackMe 的 Moniker Link(CVE-2024-21413)房间作为参数。使用 claude code 对 exploit 进行了编辑。
 johanmv/explotacion-vsftpd-nmap_laboratorio_1
网络安全技术实验室,使用 Nmap 进行网络侦察,并通过 Metasploit Framework 利用 CVE-2011-2523(vsftpd 2.3.4)漏洞。学术项目,旨在展示漏洞分析、渗透测试工具使用及技术报告撰写方面的技能。
 m0nk3ygod/cve-2026-34040-poc
CVE-2026-34040的实验室复现:使用超大(>1MB)请求体绕过Docker/Moby AuthZ插件,创建具有主机访问权限的特权容器。
 speinador/cve-2025-6218_winrar
一个教育性实验环境,演示 WinRAR 中的 CVE-2025-6218 路径遍历漏洞。包含一个恶意的 RAR 文件以及逐步指南,用于观察在提取目录之外进行文件覆盖的行为。
 lorenzoporrasduque/cve-2025-5548-poc
教育实验,演示 FreeFloat FTP 服务器中的栈缓冲区溢出(CVE-2025-5548)。涵盖完整漏洞利用开发:漏洞分析、使用 Immunity Debugger 调试、偏移量计算和 RCE 载荷生成。
 diego57709/cve-2025-5548
结构化实验室,用于受控利用 CVE-2025-5548(FreeFloat FTP 服务器)。包括环境设置、模糊测试、EIP 控制、坏字符检测、JMP ESP 重定向以及通过 Python 脚本的最终 shellcode 交付。
 cryptomachio/cve-2025-5548
CVE-2025-5548 漏洞技术研究
 nulltrace1336/cve-2025-55182-metasploit-exploit-skeleton-real-flow-
以下是完整的实验计划:演示易受攻击的应用 → Python PoC → Metasploit 漏洞利用骨架
 randengshifu/cve-2022-22963
CVE-2022-22963 Spring-Cloud-Function-SpEL_RCE_exploit








