
 #1
用于授权且安全的网络安全实践的训练实验室、动手环境和可复现挑战。
Kitploit 推荐

 eqstlab/cve-2026-60004
Gitea diffpatch RCE
 horkimhab/cve-2020-7882
CVE-2020-7882 - 草稿或待办事项
 if-forget/cve-2026-52134-libiec61850
影响 libiec61850 v1.6 中 GOOSE 重放处理的 CVE-2026-52134 的公开技术通告与复现证据。
 zer0sumgam3/cve-2026-66066-poc
PoC for CVE-2026-66066 in Ruby on Rails
 synacktiv/lehack-2026-challenge
Synacktiv 的 leHack 2026 挑战赛源码
 joaovicdev/exploit-cve-2026-26216
CVE-2026-26216 的概念验证漏洞利用,演示了通过 Crawl4AI Docker 部署中的钩子注入实现未认证远程代码执行。包含易受攻击的实验室环境。
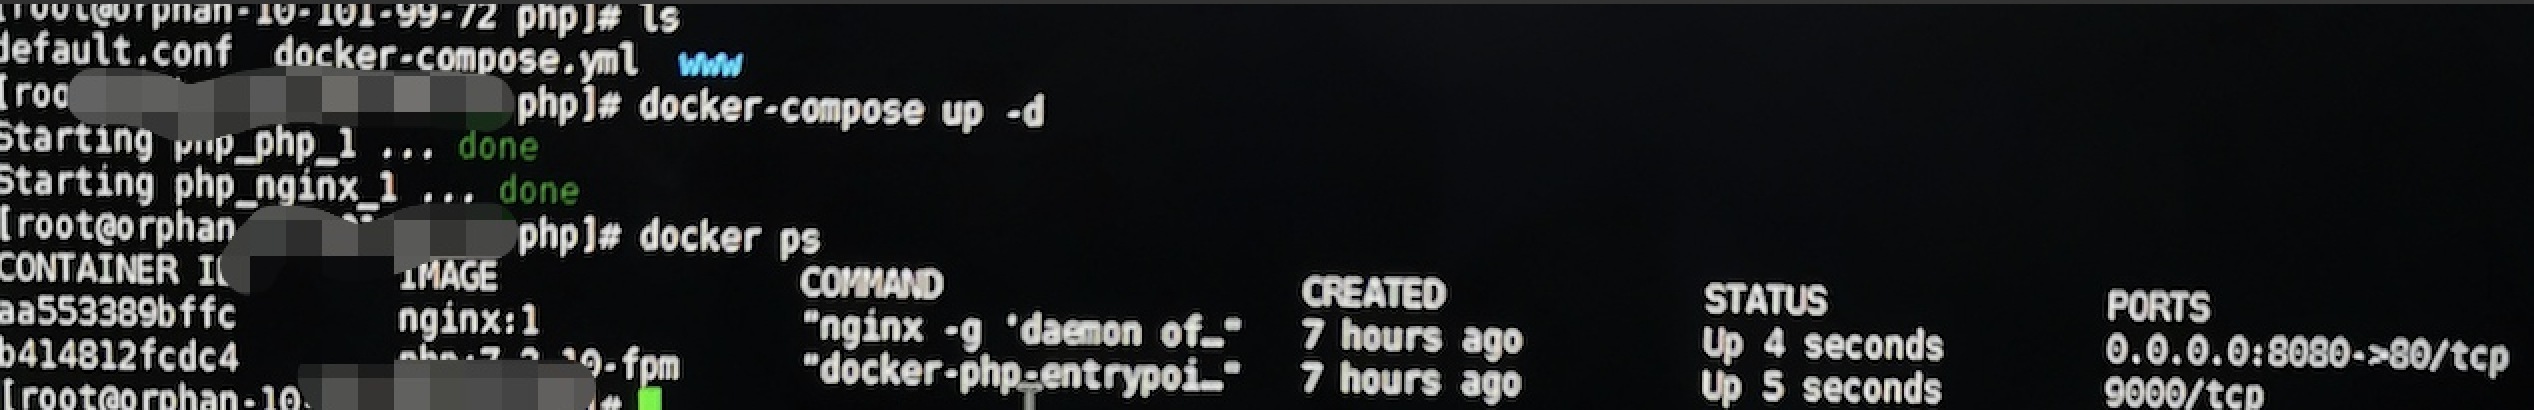 shadow-horse/cve-2019-11043
CVE-2019-11043 PHP远程代码执行
 ywh-jfellus/cve-2026-65761
# CVE-2026-65761 概念验证 - EasyStore Pro 通过 `filter_sortby` 实现未认证 SQL 注入
 why-success/fastjson-rce-lab
Fastjson 1.2.83 RCE 靶场环境 (CVE-2026-16723)
 gyubin02/cve-2026-59891-control-lab
针对 @sigstore/oci 中 CVE-2026-59891 的隔离式回归与安全控制实验室
 horkimhab/cve-2026-27577
CVE-2026-27577 - 草稿或待办
 yuimamur/cve-2024-4367-hands-on-01
CVE-2024-4367 实战实验室,演示 Firefox 中 PDF.js 字体渲染漏洞的利用。包含 PoC 生成器、存在漏洞与已修复源码的对比。
 vinh0212/cve-2024-23700
CVE-2024-23700 的 PoC,Android 静默提权,允许读取/写入联系人、短信、日历、通话记录和语音信箱,拨打外呼电话或接听来电,操控通话设置,访问和控制其他应用发送的通知,控制附近的设备,录制音频,访问设备标识符,并绕过后台限制
 guayoyocyber/cve-2022-22965
Spring Framework中通过JDK 9+上的数据绑定实现的RCE漏洞(CVE-2022-22965,又名“Spring4Shell”)
 vutiendat323/cve-2021-44228_log4shell
基于Docker的Log4Shell (CVE-2021-44228) RCE利用演示,包含易受攻击的Spring Boot应用、恶意LDAP服务器以及通过JNDI注入的payload投递。
 youngmin0104/cve-2017-7529-
基于 Docker 的 CVE-2017-7529 Nginx 整数溢出漏洞复现环境,通过构造 Range 头演示信息泄露,并附带分步利用指南。
 mobetasec/cve-2024-1813-poc
CVE-2024-1813 的 PoC 漏洞利用:Simple Job Board WordPress 插件中的 PHP 对象注入,通过 gadget 链实现未认证远程代码执行(RCE)。附带 Docker 实验环境,用于安全演示。
 kunalkhandelwal-dev/cve-2021-41773-source-code-analysis
一款基于Python的静态补丁分析工具,用于通过对比存在漏洞的Apache HTTP Server 2.4.49源码与已修复的2.4.51实现,研究CVE-2021-41773(Apache HTTP Server路径遍历)的根本原因及修复方案。








