
 #1
用于授权且安全的网络安全实践的训练实验室、动手环境和可复现挑战。
Kitploit 推荐

 thecybergeek/cve-2026-3888-snap-confine-systemd-tmpfiles-lpe
本地权限提升漏洞利用程序,针对 Ubuntu 上的 CVE-2026-3888,攻击 snap-confine 和 systemd-tmpfiles,提供 SUID 和 capabilities 变体以实现 root 访问权限。
 sowatkheang/cve_2026_2576_poc
CVE-2026-2576 — Business Directory 插件 SQLi PoC(本地环境搭建)。针对 WordPress 的 Business Directory 插件(≤ 6.4.21)的未认证基于时间的盲注 SQL 注入。
 shreda/cve-2026-33032-nginx-ui-vuln-lab
Docker Compose 配置,用于演示 nginx-ui 缺失身份验证漏洞
 pinkarmor/cve-2025-1094-lab-setup
动手实验,利用 CVE-2025-1094 漏洞——PostgreSQL psql 中的 SQL 注入,通过 COPY TO PROGRAM 实现远程代码执行(RCE),包含 Docker 环境搭建与反弹 Shell 载荷。
 mkway/cve-2026-3304
CVE-2026-3304 的复现实验室,这是一个 Multer 异步 fileFilter 竞态条件,通过遗留的临时文件导致磁盘耗尽。包含存在漏洞和已修补的 Docker 服务器、漏洞利用脚本以及根本原因分析。
 mehdi-ben-hamou/cve-2026-30498
教育性 CSRF 漏洞演示,配有受控实验环境,包含概念验证漏洞利用以及具备适当 CSRF 防护的修复版本。
 pulentoski/cve-2026-31431
模块化框架,用于研究和利用 Linux 内核权限提升漏洞,通过 AF_ALG 和页缓存注入在内存中修改 SUID 二进制文件。
 kondordevsecuritycorp/cve-2026-34197
Apache ActiveMQ 通过 Jolokia API 实现 RCE 的漏洞利用工具(CVE-2026-34197),支持命令输出捕获、批量扫描和自动利用。
 jakeswiz/telnet-inetutils-auth-bypass-cve-2026-24061
这是一个简单的 PoC,可让您凸显当前正在发生并被积极利用的 Telnet 漏洞的严重性。为什么人们还在使用 Telnet……我无法理解。
 ret0x2a/cve-2025-8625
针对 CVE-2025-8625 的概念验证漏洞利用,目标为 WordPress,附带基于 Docker 的隔离实验环境及演示用 Web Shell,用于教育性安全研究。
 furkankayapinar/cve-2026-24061-telnet2root
扫描器及针对 inetutils-telnetd 中 CVE-2026-24061 的交互式漏洞利用工具,可通过精心构造的 NEW-ENVIRON 协商实现未认证的 root 访问。包含多线程扫描功能及 Docker 实验环境。
 feryaeljustice/log4shell
该仓库用于Log4j 2021(CVE-2021-44228)漏洞演示与缓解。
 m96dg/cve-2021-41773-exercise
动手实验:利用 Docker、Nmap 扫描和 curl 来利用 Apache 2.4.49 路径遍历漏洞(CVE-2021-41773)并获取 flag。
 dhiaelhak-rached/cve-2026-39987-lab-or-marimo-cve-lab
教育性 Docker 实验室,演示 CVE-2026-39987——marimo 中通过 WebSocket 认证绕过实现的未授权远程代码执行(RCE),包含漏洞利用脚本与补丁验证步骤。
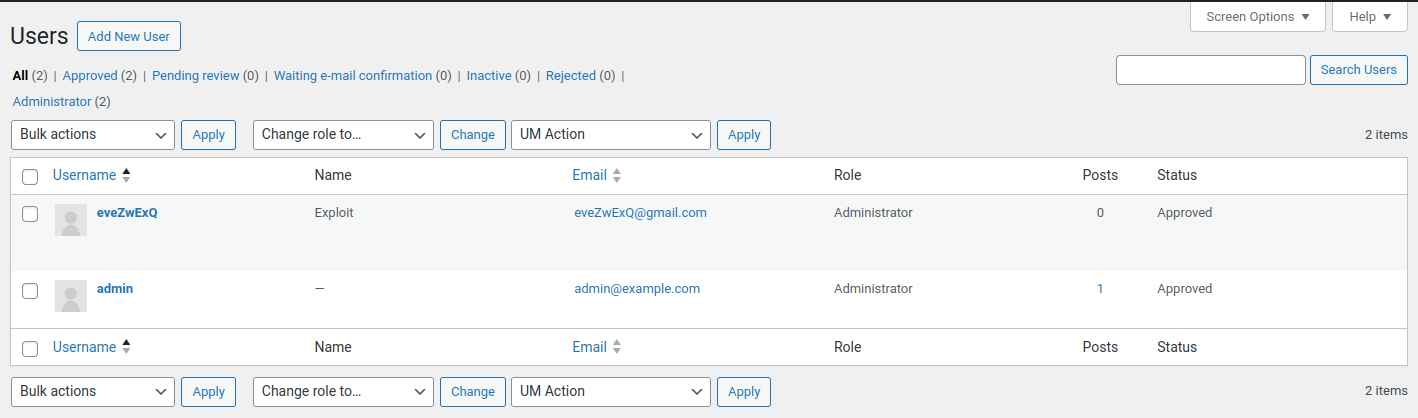 julienbrs/exploit-cve-2023-3460
# CVE-2023-3460 的利用与分析:Ultimate Member WordPress 插件中的严重权限提升漏洞,附复现环境与缓解指南
 jxerome/log4shell
Log4Shell 漏洞(CVE-2021-44228)的教学演示,包含 JNDI LDAP 载荷,用于在您自己的系统上进行实验性测试。
 cryingn/cve-2026-44656
CVE-2026-44656 的复现环境,这是一个 Vim modeline 命令注入漏洞。包含 Docker 配置、PoC 文件以及利用脚本,用于演示通过 path 选项中的反引号展开实现任意命令执行。
 shotafry/copyfail-exploits-cve-2026-31431
多语言教育性漏洞利用实现,针对 CVE-2026-31431(Linux 内核通过 algif_aead 模块实现的本地权限提升),附带安全检测器及 CTF 使用指南。








