
 #1

 leonjza/inetutils-telnetd-auth-bypass
一个小型 Docker 实验环境,用于演练 cve-2026-24061,即 inetutils-telnetd 身份验证绕过漏洞。
 lastvocher/redis-cve-2025-49844
教育实验环境,包含针对 CVE-2025-49844(RediShell)的概念验证漏洞利用,该漏洞是 Redis Lua 解释器中的一个严重释放后使用(use-after-free)漏洞,同时提供 Docker 配置和漏洞分析。
 kanitan/log4j2-web-vulnerable
一个存在漏洞的Web应用,用于log4j2 RCE(CVE-2021-44228)漏洞利用测试。
 k0nnect/cve-2026-21440-writeup-poc
poc 和 writeup 针对 cve-2026-21440:@adonisjs/bodyparser 中的一个严重路径遍历漏洞,允许任意文件写入
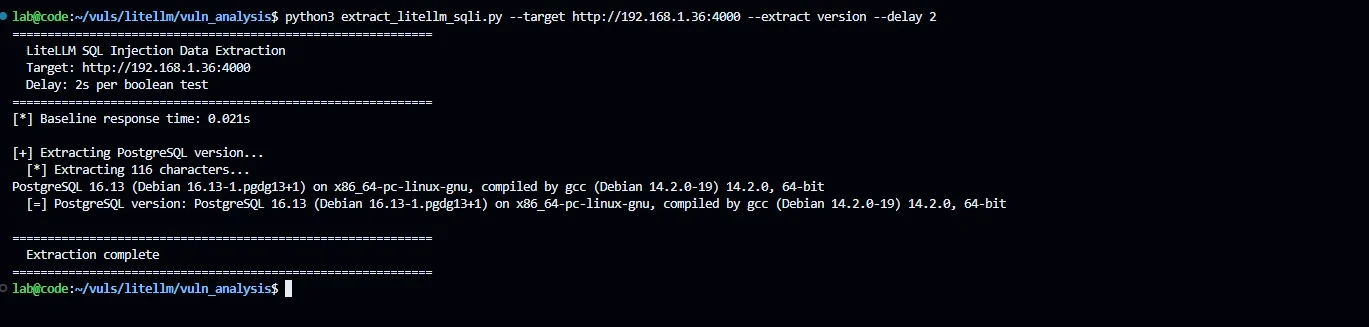 imjdl/cve-2026-42208_lab
LiteLLM Proxy API 密钥认证中一个严重 SQL 注入漏洞的复现环境,包含基于时间的盲注 PoC 及用于测试的 Docker 配置。
 gavz/cve-2026-21509-poc
教育性 PoC,生成包含虚拟 OLE 工件的无害 DOCX,用于测试 EDR/AV 可见性、ASR 规则以及针对 CVE-2026-21509 的沙箱分析。仅限隔离实验室使用。
 dinosn/pack2theroot-lab
CTF 风格的 Docker 实验环境,用于 CVE-2026-41651(Pack2TheRoot):PackageKit 宽松的 polkit 本地权限提升漏洞
 dinosn/ghost-cve-2026-26980
CVE-2026-26980 — Ghost CMS 内容 API SQL 注入实验环境(通过 slug 过滤器排序实现未认证的盲注 SQL 注入)
 carlosalbertotuma/cve-2026-2058-poc
CVE-2026-2058 的概念验证漏洞利用程序,针对 CloudClassroom PHP 项目中的 SQL 注入漏洞,具备自动化数据库枚举与数据提取功能。
 bvabhishek/cve-2026-3288-lab
基于 Docker 的漏洞实验环境,用于 CVE-2026-3288 NGINX Ingress 配置注入,包含漏洞利用脚本、检测监控以及针对授权安全培训的修复指导。
 baph00met/cve-2026-41651
CVE-2026-41651的概念验证漏洞利用程序,针对PackageKit中的TOCTOU本地权限提升漏洞,包含技术分析、检测逻辑和修复指南。
 av4nth1ka/jinjava-cve-2026-25526-poc
逐步利用框架及针对 Jinjava 中 CVE-2026-25526 的概念验证,演示文件读取、文件创建及信息泄露,并附带补丁验证。
 androidteacher/cve-2026-24061-poc-telnetd
CVE-2026-24061 的概念验证漏洞利用程序,该漏洞是 inetutils-telnetd 中通过 USER 环境变量操纵实现的无认证远程 root 权限提升漏洞。包含 Docker 实验环境搭建和反向 Shell 载荷。
 amusedx/cve-2026-22686
CTF 挑战,专注于通过源代码审计 JavaScript 执行环境实现沙箱逃逸,旨在提供动手漏洞分析与利用实践。
 adilkurtulmus/linux-copy-fail-cve-2026-31431
CVE-2026-31431(Copy-Fail)的概念验证漏洞利用程序,该漏洞是 Linux 内核中 AF_ALG 与 splice() 的缺陷,可实现页缓存投毒和本地权限提升。包含分析、实验室结果和检测脚本。
 abhayclasher/cve-2026-39866
概念验证实验室,演示 GitHub Actions 工作流调度中的命令注入漏洞(CVE-2026-39866)。并排运行存在漏洞的版本和已修补的版本,以供教学分析。
 abhayclasher/cve-2026-33331
本地实验室复现 oRPC 的 OpenAPI 文档生成中的存储型 XSS(CVE-2026-33331),包含易受攻击版本和已修补版本以供对比,以及一个独立的 PoC。









