
 #1

 horkimhab/cve-2022-25476
CVE-2022-25476 - 漏洞利用集合
 twseptian/cve-2022-24112
Apache APISIX < 2.12.1 远程代码执行与 Docker Lab
 tkomlodi/cve-2022-23305_poc
CVE-2022-23305 Log4J JDBCAppender SQL 注入 POC
 performant-labs/cve-2022-22970
动手实践型 Dev Container 环境,用于探索 CVE-2022-22970,包含存在漏洞的 Spring 应用程序和概念验证利用代码。
 mseymend/cve-2022-22954-testi
CVE-2022-22954 漏洞测试
 joe1sn/cve-2022-22965
CVE-2022-22965 环境
 me2nuk/cve-2022-22963
Spring Cloud Function 漏洞应用程序 / CVE-2022-22963
 videnlabs/cve-2022-22828
CVE-2022-22828 的分析文章
 rootdirective-sec/cve-2025-11262-lab
# 用于复现 CVE-2025-11262 的 Docker 实验环境 CVE-2025-11262 是 Link Whisper Free WordPress 插件中存在的一个未认证存储型盲 XSS 漏洞。本实验环境包含存在漏洞的目标与已修复的目标、PoC 脚本以及根因分析。
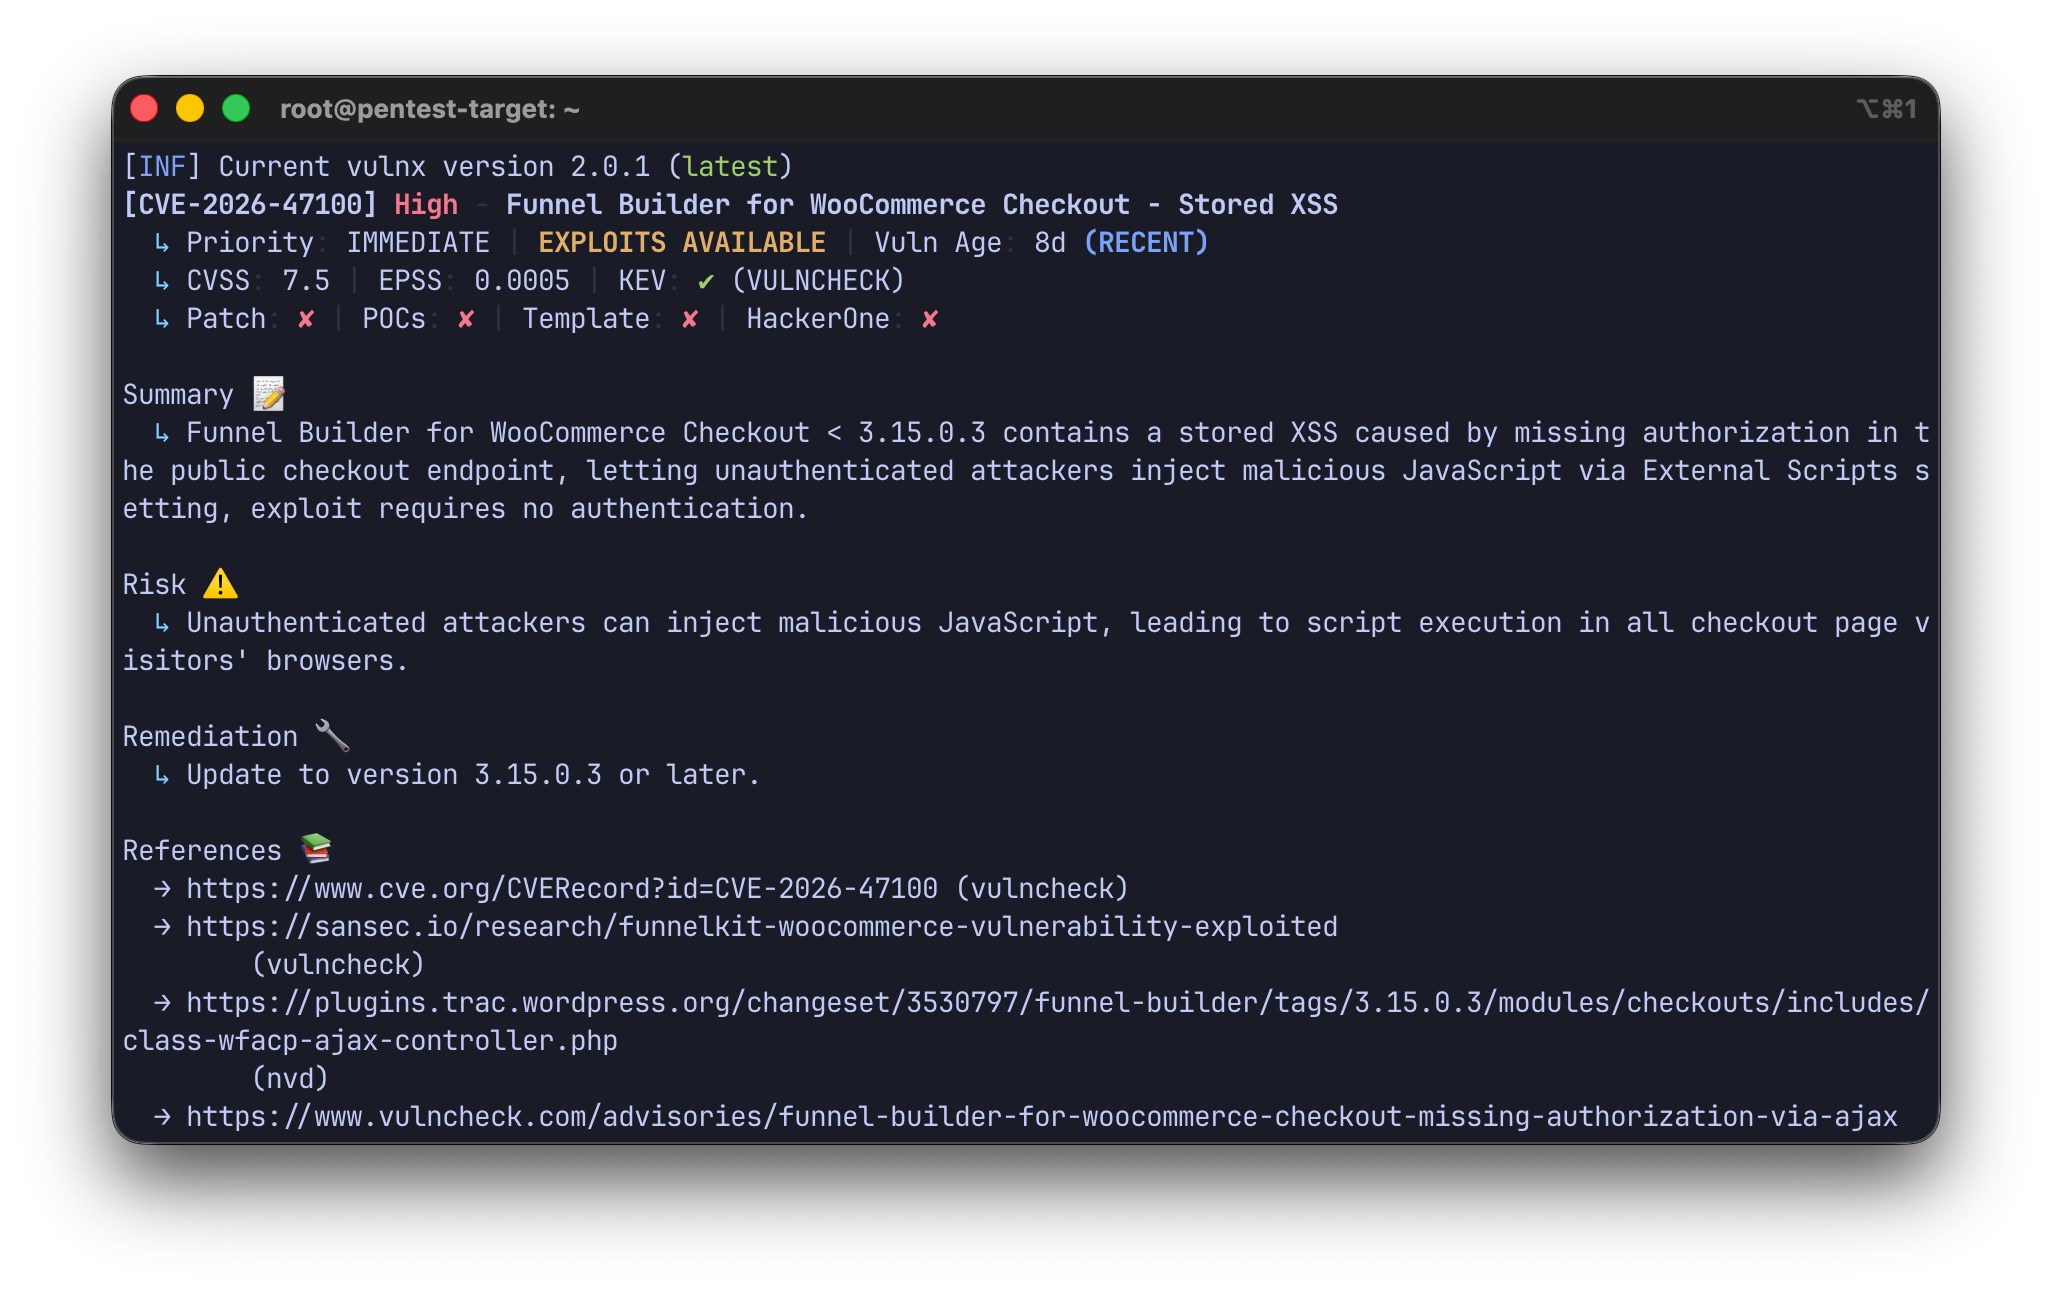 rootdirective-sec/cve-2026-47100-analysis-lab
本地 Docker 实验环境,用于复现 CVE-2026-47100(FunnelKit for WooCommerce 中一个未经认证的存储型跨站脚本漏洞)。包含 PoC 脚本,可比较易受攻击版本与已修补版本。
 mrchucu1/cve-2022-0847-docker
Docker 漏洞利用
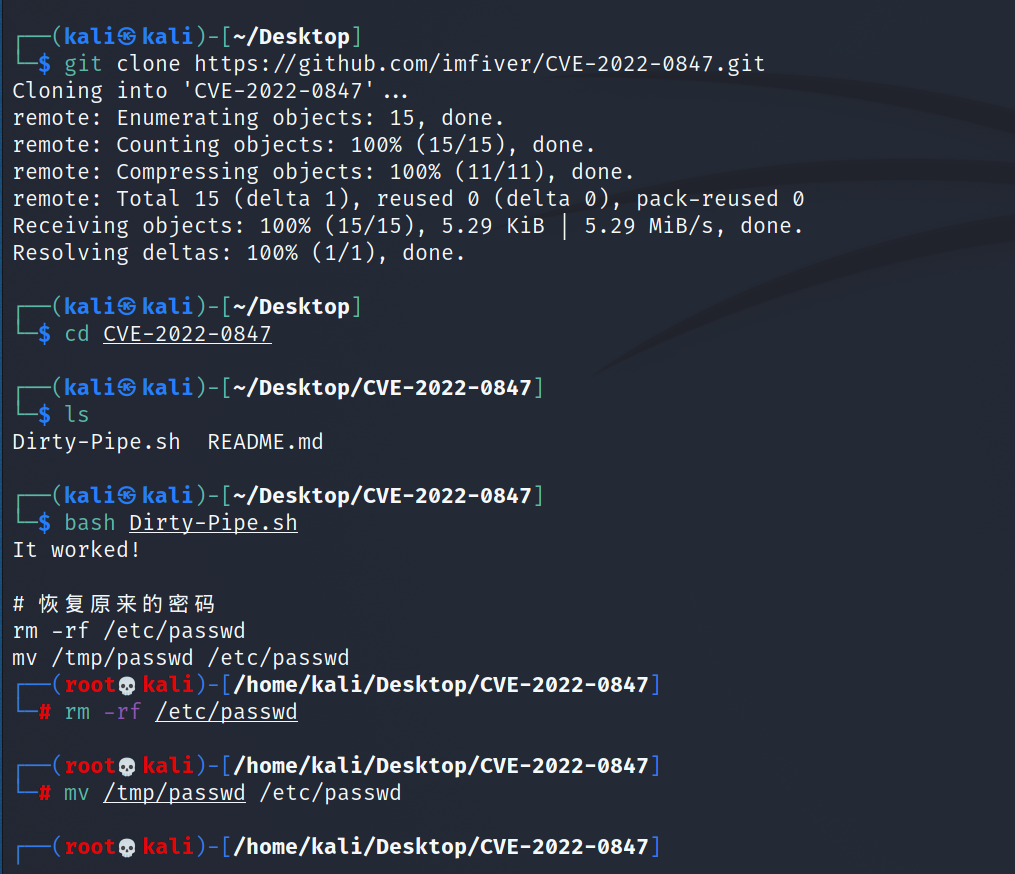 puckiestyle/cve-2022-0847
概念验证漏洞利用,针对CVE-2022-0847(Dirty Pipe),影响Linux内核版本5.8–5.15。提供复现环境设置,并通过shell脚本实现自动提权。
 netw0rk7/cve-2022-0543-home-lab
CVE-2022-0543 - Redis RCE 漏洞家庭实验室,仅需一个 DOCKER 即可用于红队与渗透测试培训
 prabeershakya/cve-2022-0185-poc
概念验证漏洞利用 for CVE-2022-0185,一个Linux内核堆缓冲区溢出漏洞,允许通过FUSE和ROP链实现本地权限提升和容器逃逸。
 sandesh9978/cve-2022-0185-analysis-and-exploit
针对CVE-2022-0185 Linux内核堆溢出漏洞的研究与概念验证。
 nagendrapittu/cve-2021-521-exploit
Lab Exploit (CVE-2021-521): 应用程序使用Java反射访问Android系统组件,获取所有已安装应用的列表。反射访问ApplicationPackageManager和PackageManagerService,利用漏洞。
 salimelh94/web-penetration-test
利用 WordPress 漏洞(CVE-2025-34077),通过 Cookie 注入绕过身份验证,并将权限提升至 root。这是我网络安全专项的一部分。









