
 #1
用于授权且安全的网络安全实践的训练实验室、动手环境和可复现挑战。
Kitploit 推荐

 libasmon/exploite-cve-2023-30212-vulnerability
Docker 环境并利用 CVE-2023-30212 漏洞VE-2023-30212 是一个影响 OURPHP 7.2.0 及更早版本的安全漏洞。该漏洞允许跨站脚本(XSS)攻击。
 manishrawat21/detection-rules
该仓库包含针对 APT29 模拟期间观察到的对手行为而验证的检测规则。每条规则均针对实际攻击数据进行了测试,转换为 Splunk SPL,并针对误报进行了验证。
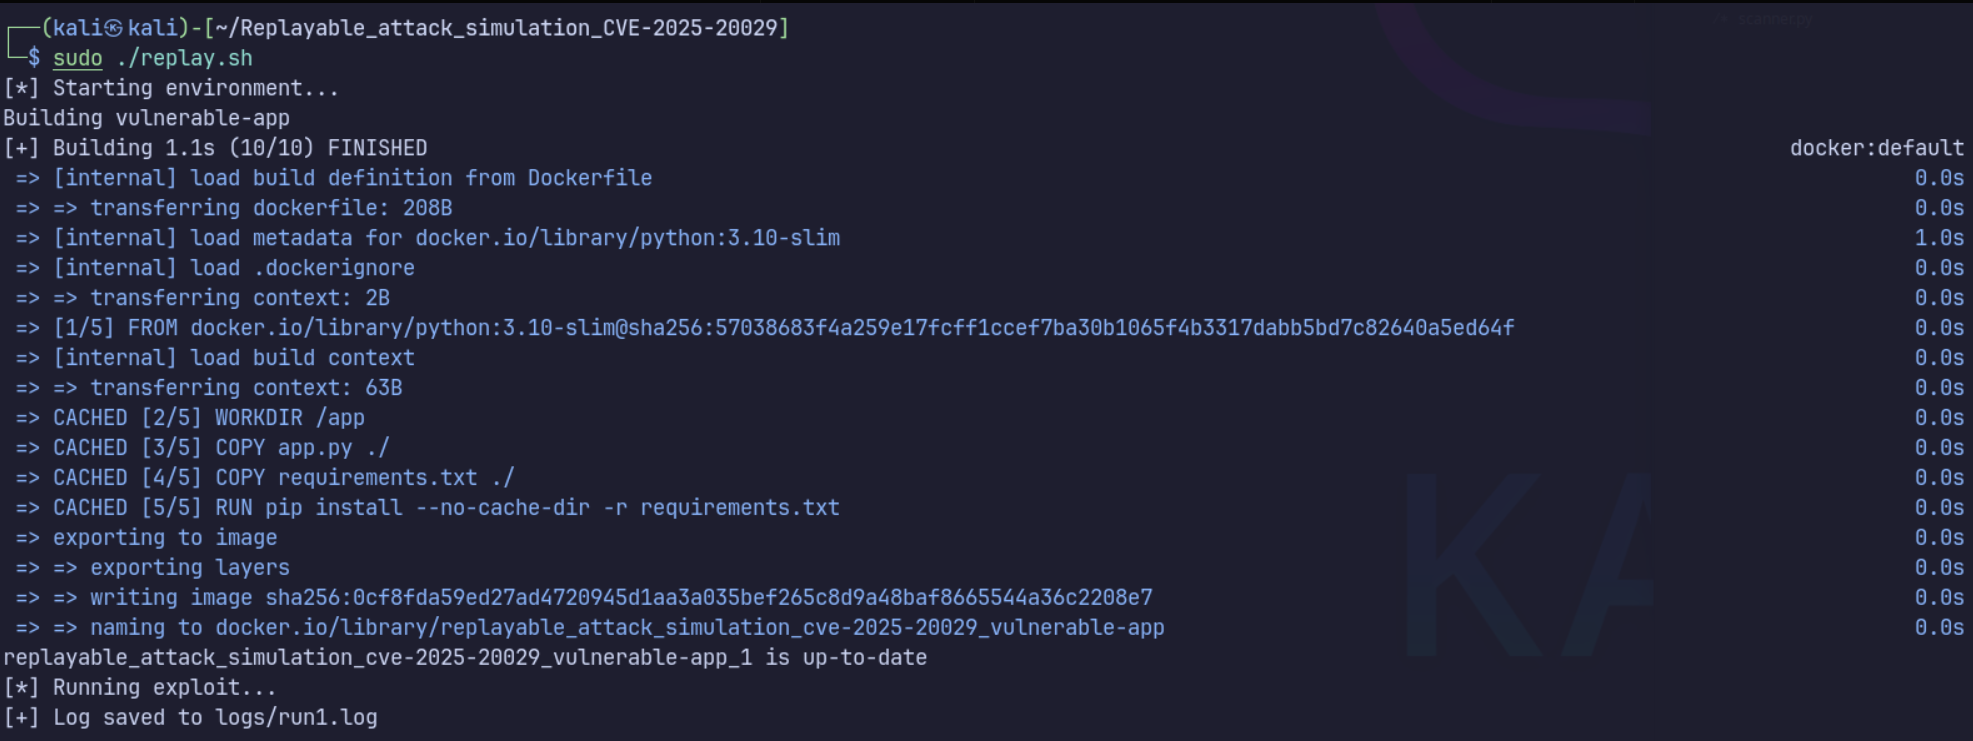 schoi1337/cve-2025-20029-simulation
使用Docker模拟CVE-2025-20029的环境。包含PoC和自动报告功能。
 trackflaw/cve-2024-1071-docker
CVE-2024-1071 与 Docker

 rode0day/fuzzer-testing
用于在 Rode0day 语料库上测试模糊测试工具的 Docker 镜像
 ptantiku/cve-2015-2208
Docker 模拟 cve-2015-2208 漏洞
 pouriam23/next.js-middleware-bypass-cve-2025-29927-
一个CTF挑战,通过查找管理员页面中的flag来学习和练习利用Next.js中间件绕过漏洞(CVE-2025-29927)。
 mseymend/cve-2022-22954-testi
CVE-2022-22954 漏洞测试
 j4ck3lsyn-gen2/cve-2025-53770
实验室与 PoC
 imbios/lab-cve-2016-15042
CVE-2016-15042 实验环境:Docker化的 WordPress PoC,用于 Frontend File Manager <4.0 和 N‑Media Post Front‑end Form <1.1 中的未认证文件上传
 qw3rtyou/cve-2021-44228_dockernize
用于安全练习CVE-2021-44228 (Log4Shell)利用的Docker化实验室环境。包括攻击者LDAP服务器和易受攻击的Java应用程序,用于自定义payload测试。
 kazuya256/next-js-auth-bypass
🔓 Next.js Auth Bypass Demo - 演示CVE-2025-29927中间件认证绕过漏洞的教学应用程序。 ⚠️ 仅供教育用途。[使用AI制作]
 hmlio/vaas-cve-2015-5477
漏洞即服务:展示 CVS-2015-5447,bind9 软件中的一个 DDoS 条件
 hashdr1ft/soc274-palo-alto-networks-pan-os-command-injection-vulnerability-exploitation-cve-2024-3400
SOC实验室练习,用于分析和响应Palo Alto Networks PAN-OS命令注入漏洞(CVE-2024-3400),包含逐步事件响应程序。
 flame-11/cve-2025-54068-livewire
可复现的基于 Docker 的实验室环境,用于研究 Livewire v3.6.3 中的 CVE-2025-54068,包含一个安全的 PoC 漏洞利用链脚本,供教育性漏洞分析使用。
 awidardi/opsxcq-cve-2016-10033
解决 CTFS.me 问题
 amalpvatayam67/day08-cisco-fmc-sim
这是一个最小的教育性模拟,演示了管理平面解析RCE的_影响_类(灵感来自CVE-2025-20265)。它故意从精心构造的输入中执行命令,仅供本地学习。
 acceis/exploit-cve-2023-38490
Kirby < 3.9.6 XML外部实体利用








