
 #1

 americooo/pentest-writeups
Kioptrix Level 1 解析 - CVE-2003-0201 Samba trans2open
 pallangyo98/trickster-htb
本报告详述了如何通过 PrestaShop 中的 XSS(CVE-2024-34716)攻击 Trickster,从而获得 www-data 访问权限,并提取数据库凭据以 james 身份进行 SSH 登录。通过 ChangeDetection.io(CVE-2024-32651)在 Docker…
 navya240/intel471-threat-hunting-cve-2023-46604
这是我第一次亲身实践 Intel 471 威胁狩猎工作坊的经历,期间使用 Elastic SIEM、漏洞情报和后渗透检测调查了 CVE-2023-46604。
 magpieryl/cve-2024-3094-backdoor-env-container
这是一个运行 CVE-2024-3094 sshd 后门实例的容器环境,与 https://github.com/amlweems/xzbot 项目配合使用。它不是 Docker,只是通过 chroot 实现的。

 horkimhab/cve-2026-14191
CVE-2026-14191 - 草案
 gopeshkachhadiya/windows-2
一个动手实践的 Windows 7 实验环境,旨在通过实际漏洞利用与安全分析,展示 BlueKeep(CVE-2019-0708)漏洞在现实世界中的影响。
 gokul-krishnan-v-r/cve-2024-53900
Mongo Vulnub Lab...尝试入侵它.....!
 swoon69/cve-2025-59287-exercise-use
紫色团队练习脚本,演示CVE-2025-59287,一个通过将恶意反序列化载荷注入WSUS数据库实现的未经授权的WSUS远程代码执行漏洞。
 seinab-ibrahim/follina-vulnerability-cve-2022-30190-exploit-analysis
对 Follina(CVE-2022-30190)Microsoft Office 漏洞的探索,包括详细分析、受控实验室中的概念验证利用以及缓解策略。仅供教育和研究目的使用。
 rootdirective-sec/cve-2026-33626-lab
Docker Compose实验室,复现LMDeploy视觉语言图像加载器中的CVE-2026-33626 SSRF漏洞。通过一个PoC脚本和内部金丝雀服务,对比存在漏洞的版本(0.12.0)和已修复的版本(0.12.3)的行为。
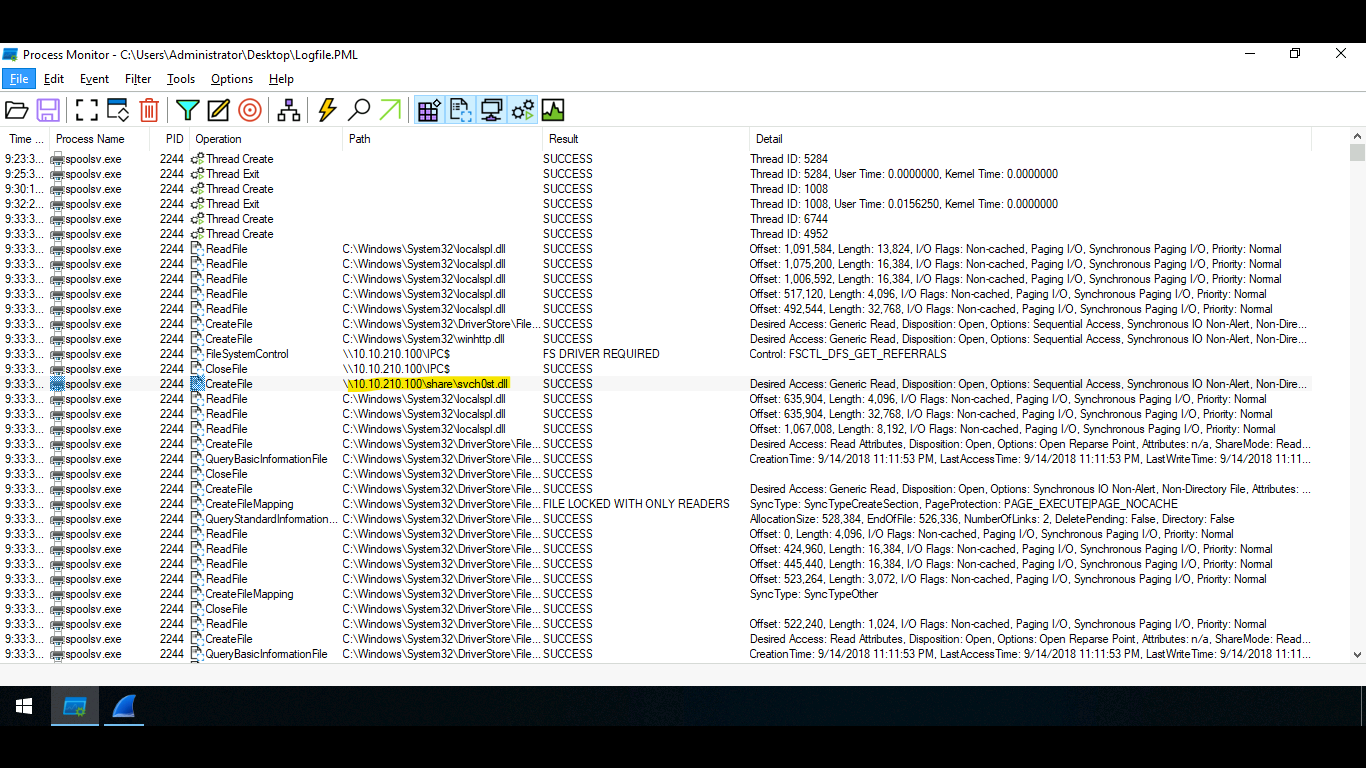 r1skkam/printnightmare
了解名为 PrintNightmare (CVE-2021-1675) 和 (CVE-2021-34527) 的漏洞
 niokagi/react-cve-2025-55182
测试与分析 Next.js Server Actions 中的 CVE-2025-55182 漏洞
 mgueye3/log4shell
该仓库包含我在网络安全作业中的工作成果,我在一台安全、受控的虚拟机中利用真实世界的 Log4Shell(CVE-2021-44228)漏洞。该项目采用夺旗赛(Capture-the-Flag)形式,包含多项利用任务以获取隐藏的旗帜。
 laxmiyamkolu/sudo-privilege-escalation
CVE-2023-22809 Sudo权限提升漏洞的教学模拟,包含自动化Bash利用脚本、实验手册以及针对受控Linux环境的缓解指南。
 jandelima/cve-2025-55182-poc-test
可复现的实验室环境,演示针对 Next.js 16.0.0(使用 React Server Components)的 CVE-2025-55182 远程代码执行漏洞,包括外部漏洞利用执行和副作用验证。
 hn1e13/test-mcp
一个用于复现 CVE-2025-54135 的仓库









