
 #1
用于授权且安全的网络安全实践的训练实验室、动手环境和可复现挑战。
Kitploit 推荐


 snyk-labs/pdfjs-vuln-demo
此项目旨在作为概念验证,用于演示如何利用 PDF.js (pdfjs-dist) 库中报告的 CVE-2024-4367 漏洞。
 nishanthanand21/cve-2023-4911-poc
包含概念验证(PoC)的仓库,演示了 CVE-2023-4911 的影响。CVE-2023-4911 是 glibc 的 ld.so 动态加载器中的一个漏洞,暴露了与 Looney Tunables 相关的风险。
 marcourbano/cve-2021-44228
CVE-2021-44228 的 PoC。
 ycdxsb/log4shell-cve-2021-44228-env
Log4Shell Docker 环境
 yumeae/bootstrap-with-xss
一个针对Bootstrap XSS的POC(CVE-2024-6485、CVE-2016-10735、CVE-2019-8331、CVE-2018-14040)
 unclesocks/cyberresponders
CyberResponders 是一款基于终端的网络安全训练游戏,玩家需要应对不同的网络安全事件场景。在游戏里,玩家有五次机会输入正确的命令,否则系统将完全被攻陷,导致游戏结束!
 trackflaw/cve-2024-10924-wordpress-docker
用于 Really Simple Security(免费版、专业版和专业多站点版)9.0.0 – 9.1.1.1 的易受攻击的 Docker 容器 – 身份验证绕过 CVE-2023-50164
 anonymking/cve-2017-1000117
CVE-2017-1000117漏洞复现(PoC+Exp)
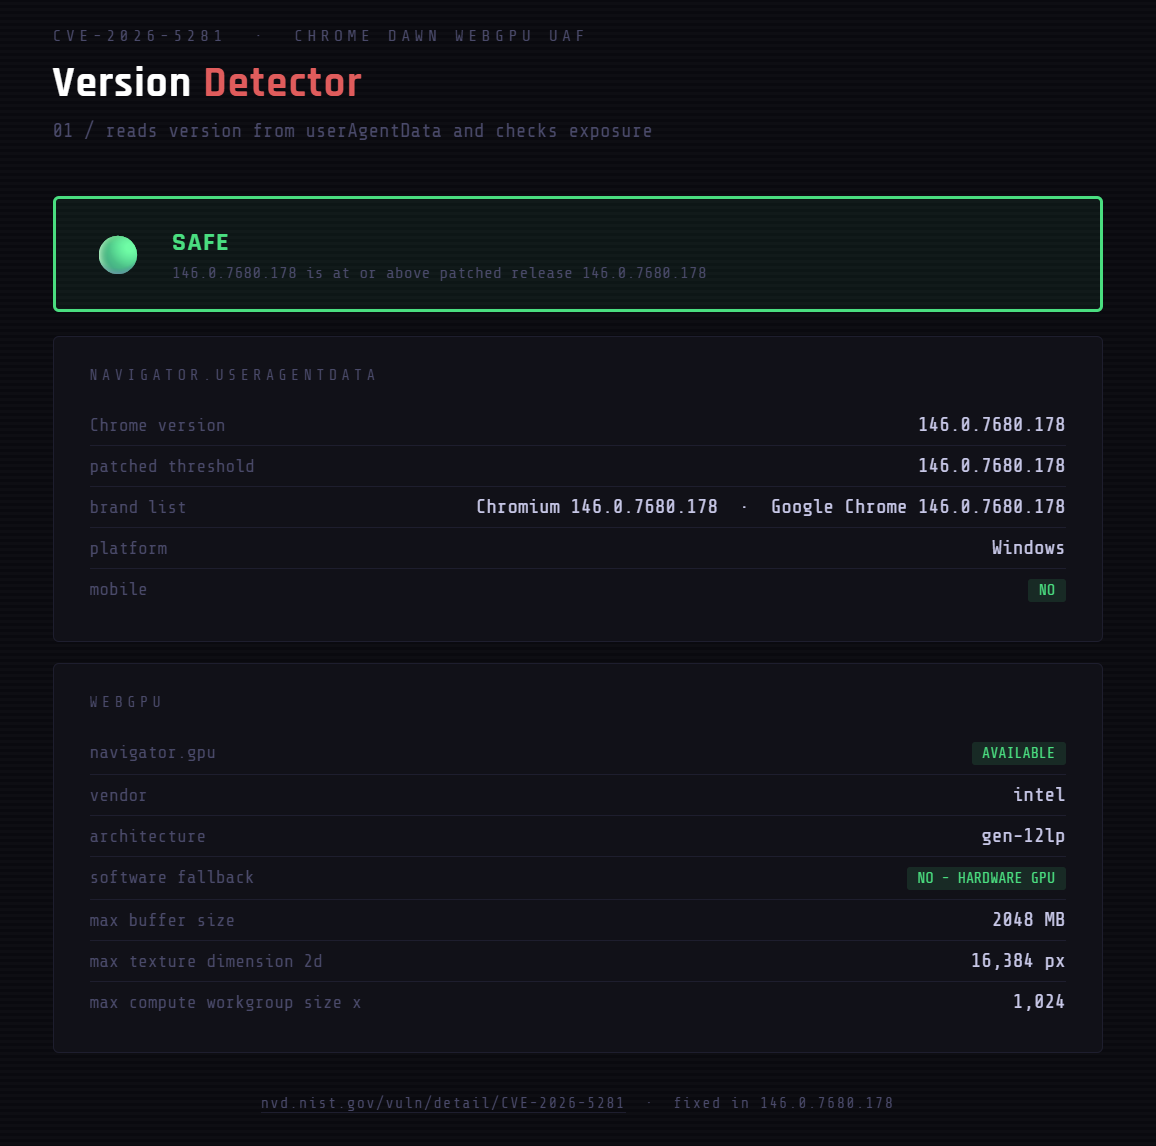 themalwareguardian/cve-2026-5281
CVE-2026-5281 (Chrome Dawn WebGPU UAF) 分析、实验室验证工具,以及用于漏洞版本与已修补版本对比的可复现环境。
 infosecantara/cve-2025-14765-and-cve-2025-14766
交互式浏览器实验室,模拟Chrome内存损坏漏洞(CVE-2025-14765/14766),用于安全培训,具有实时内存可视化和有效载荷构建功能。
 sethwhy/bluedoor
你能利用EternalBlue漏洞(CVE-2017-0144)在Windows 7系统上获取隐藏的flag吗?你的目标是获取管理员权限并找到存储在Windows安全之后的flag。
 m3ssap0/wordpress-jetpack-broken-access-control-vulnerable-application
警告:这是一个存在漏洞的应用程序,用于测试 Jetpack < 13.9.1 失效的访问控制(CVE-2024-9926)漏洞的利用。运行风险自负!
 horkimhab/cve-2026-6875
CVE-2026-6875
 xxxtectationxxx/react2shell-cve-lab
一个运行在Docker上的自托管易受攻击的Next.js环境,用于模拟CVE-2025-55182。为教育性安全研究和CTF实践而构建。
 secvulnhub/cve-2025-32463-exploit
用于 CVE-2023-42456 的概念验证漏洞利用程序,演示通过 chroot 注入劫持 sudo NSS 库实现权限提升。包含自动化版本检测、Payload 生成以及 chroot 逃逸功能,适用于授权安全测试。
 bananoname/cve-2021-42013
用于检测和利用 Apache 2.4.50 (CVE-2021-42013) 中的路径遍历和远程代码执行的 Python 脚本,具有批量扫描和用于练习的 Docker 实验室。
 betan423/cve-2024-23334-poc
此仓库是 CVE-2024-23334 的概念验证 (POC),演示了尝试复现 aiohttp 中导致本地文件包含 (LFI) 漏洞的过程。








