
 #1

 horkimhab/cve-2026-46817
CVE-2026-46817 - 草案

 fernandotdalcin/thm-blue-writeup
Writeup da sala Blue do TryHackMe — exploração do EternalBlue (MS17-010/CVE-2017-0143).
 dakerqirszh/cve-2021-3156
fixed version
 yan5ui/env-cve-2021-3975
CVE-2021-3975的docker环境工件
 vettrivel007/cve-2024-1086
针对CVE-2024-1086的概念验证本地权限提升漏洞利用程序,适用于Linux内核v5.14–v6.6。在KernelCTF镜像上以99.4%的成功率获取root shell。仅供教育研究和实验室测试使用。
 suz1n/whs3_vulhub
CVE-2017-8386 Git-Shell 沙箱绕过漏洞的 PoC。
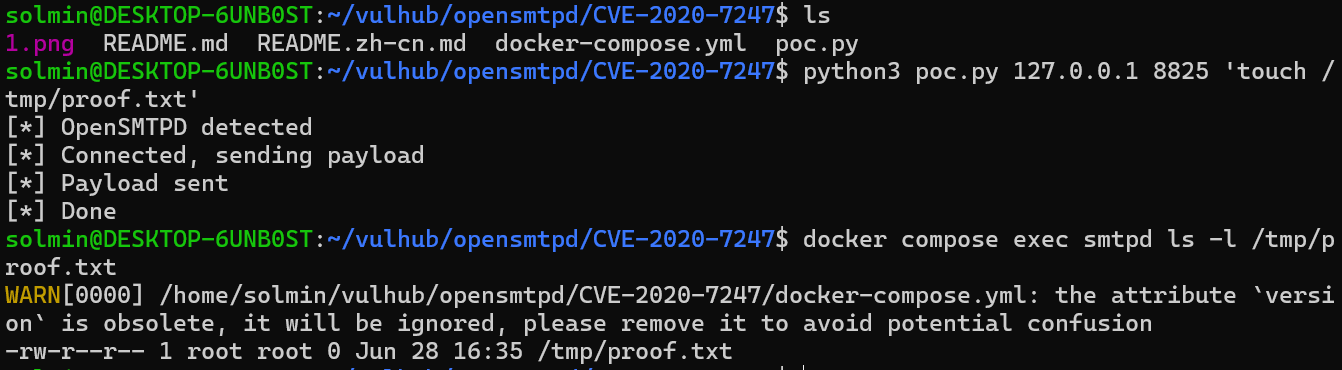 solmin111/opensmtpd-cve-2020-7247-
基于 Docker 的实验室环境,演示 OpenSMTPD 6.6.1p1 中 CVE-2020-7247 远程代码执行漏洞,并附带 Python PoC,用于教育性安全测试。
 sarjanpatel22/siem-threat-detection-lab
蓝队SIEM实验室:Wazuh 4.7.5检测7种模拟攻击(SSH暴力破解、Slowloris DoS / CVE-2007-6750、Web攻击),实时MITRE ATT&CK映射——3,726+条警报。
 salt318/cve-2025-1974
WHS3期 虚拟化脆弱(CVE) Docker 环境构建任务
 renewablehacking/cve-2026-45321-tanstack
Educational lab simulating npm supply chain attacks, CI/CD abuse, and install-time code execution via CVE-2026-45321. Hands-on defensive security…
 rayngnpc/cve-2022-26923-rayng
CVE-2022-26923 漏洞利用
 oxben10/cve-2013-0156
此脚本专门设计用于解决 PentesterLab 上针对 CVE-2013-0156 漏洞利用的挑战
 oscerd/cve-2026-40048
CVE-2026-40048 的复现工具:Apache Camel camel-pqc FileBasedKeyLifecycleManager 不安全反序列化(RCE)
 nskath/cve-2024-21513
CVE-2024-21513 的 PoC
 mtaha-sec/bash-apocalypse
重现 Shellshock(CVE-2014-6271)——曾危及数百万台服务器的 bash 漏洞。自动化利用工具包 + Burp Suite 方法论 + Docker 实验室。专为安全研究与教育而构建。进攻性安全作品集项目。
 madhantr0/http2-security-lab
HTTP/2 攻击模拟与防御实验室 - Slowloris、Rapid Reset (CVE-2023-44487)、HPACK Bomb 攻击,附带5层防御。纯Python构建,使用原始套接字和h2库。









