
 #1
用于授权且安全的网络安全实践的训练实验室、动手环境和可复现挑战。
Kitploit 推荐
 all3njk/nextjs_cve-2025-29927
演示了 Next.js 13.4.19 中 x-middleware-subrequest 请求头的绕过漏洞,允许未经授权访问受保护的路由。包含环境搭建、正常流程以及基于 curl 的利用步骤。
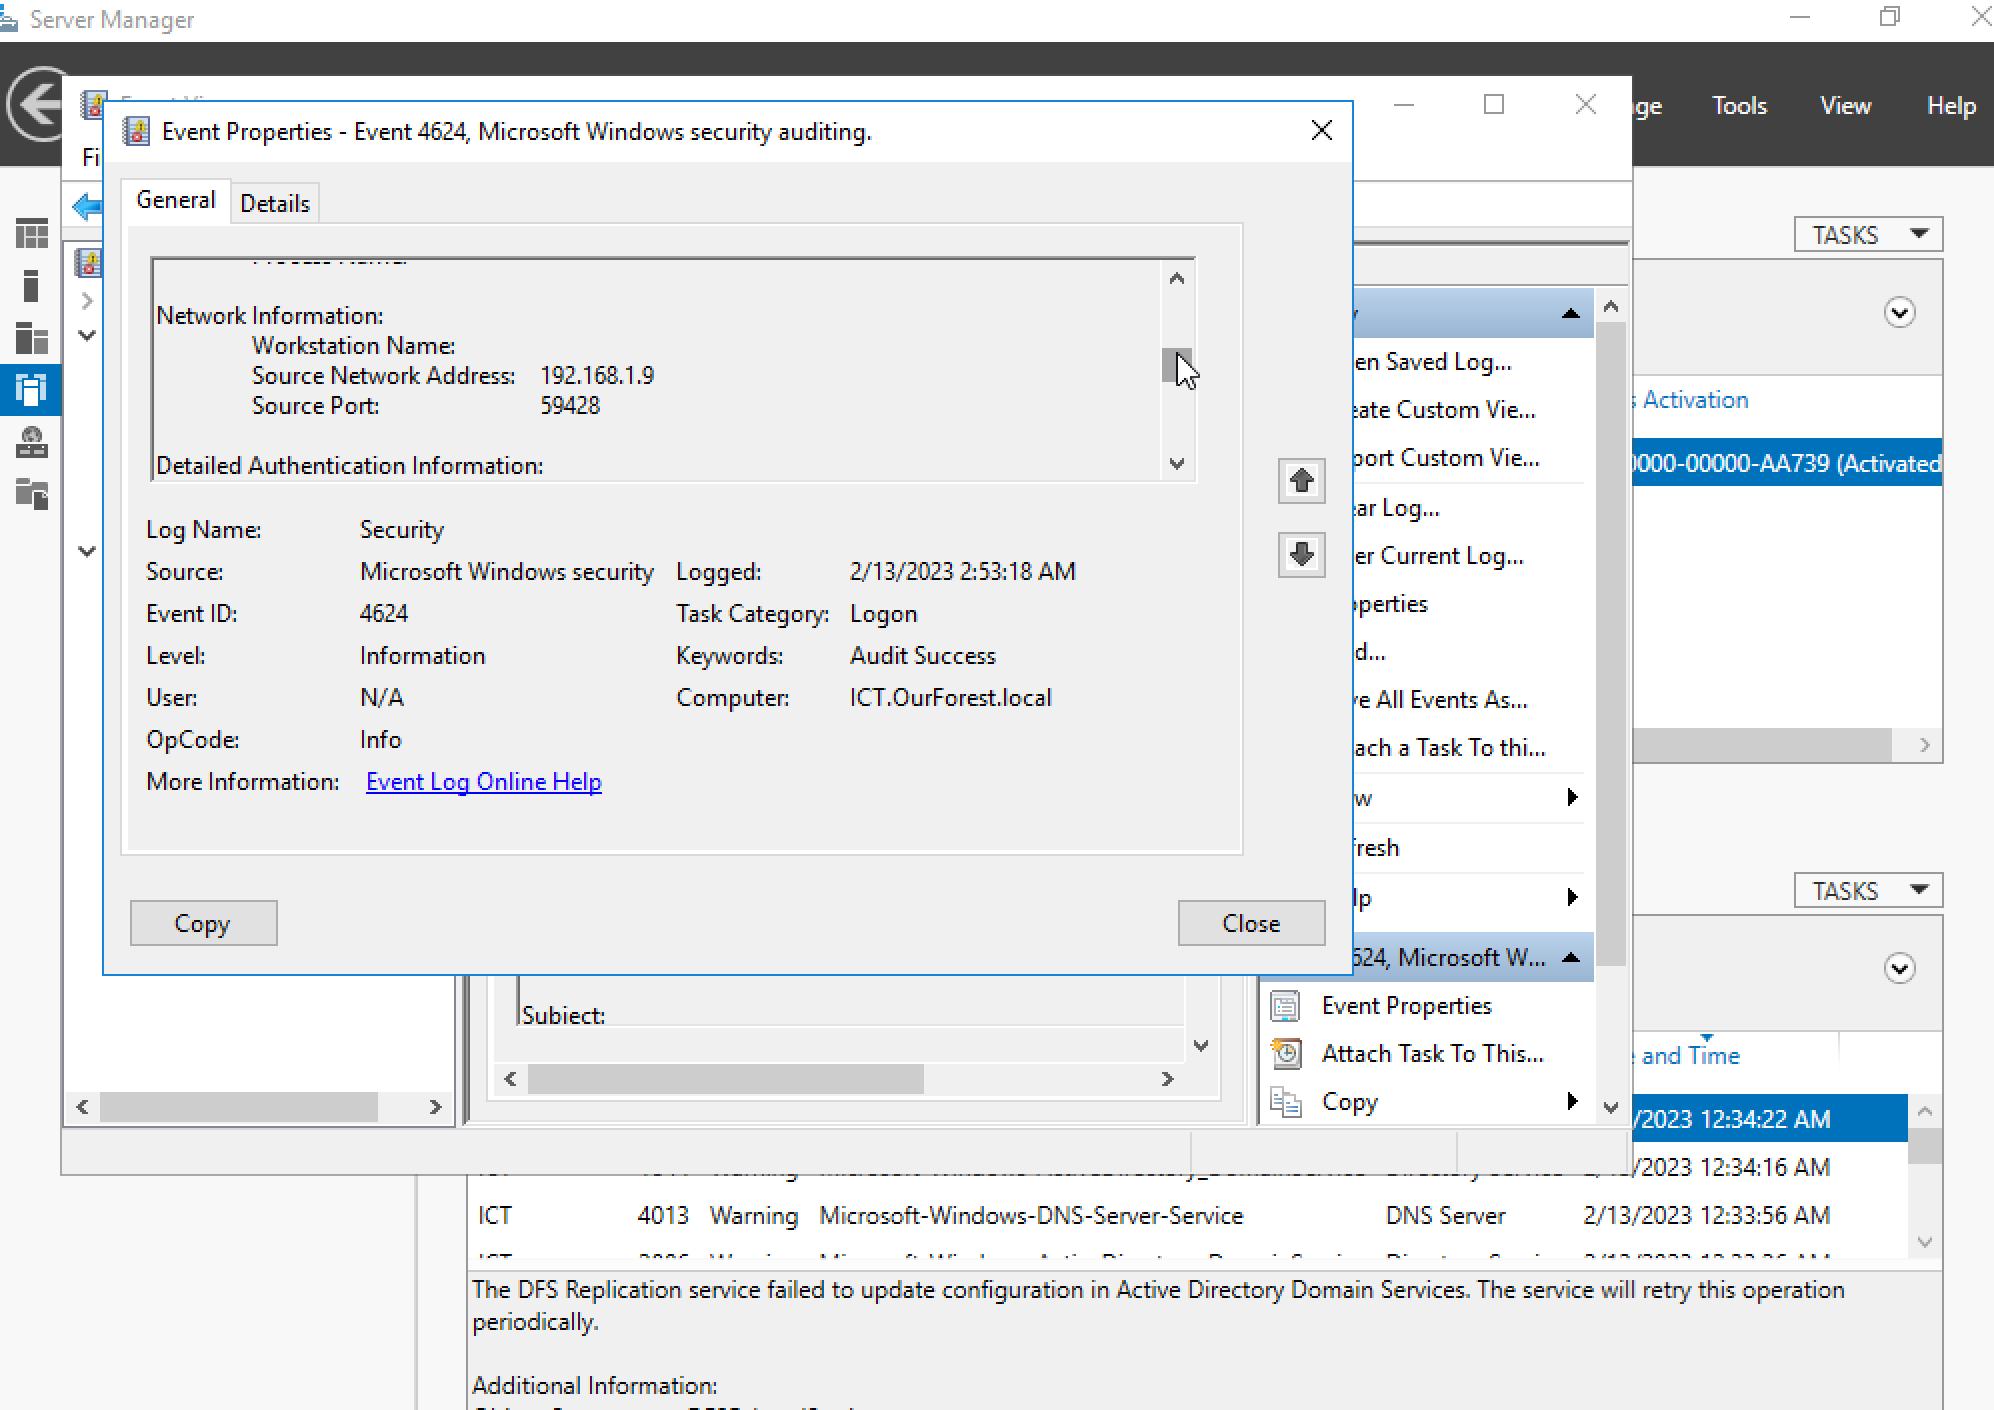 jolynngsc/zerologon_cve-2020-1472
使用Kali Linux和Impacket工具,在Windows Server 2016上模拟、检测和缓解Zerologon漏洞(CVE-2020-1472)的分步实验指南。
 hivinmanjusri/ubuntu-cve-2019-14287-patch-manager
补丁管理器
 gonzabot/kernel-exploit-dirtycow
实验室 — 通过 Dirty Cow CVE-2016-5195 进行权限提升 | 4Geeks Academy
 fomovet/cve-2025-24071
CVE-2025-24071的POC
 facundomfernandez/pentesting-obioba
黑盒渗透测试:Shellshock (CVE-2014-6271) + Log4Shell (CVE-2021-44228)。提权至 root。执行与技术报告。
 cmadhushanka/wordpress-rce-vapt-cve-2020-25213
教育性网络安全项目,演示CVE-2020-25213(WordPress文件管理器插件远程代码执行)的利用与缓解措施。包含恶意软件模拟、VAPT分析和安全补丁实施,在受控实验室环境中进行。
 yusufdalbudak/cve-2026-42945
Docker化实验室,用于培训NGINX重写漏洞(CVE-2026-42945),包含存在漏洞和已修补的实例、良性测试脚本以及配置审计练习。
 trinadh-dasari-cyber/eternalblue-ms17-010-research
在隔离的AWS EC2实验室中受控复现CVE-2017-0144(EternalBlue)——漏洞利用分析、Wireshark流量捕获和MITRE ATT&CK映射
 s41r4j/cve-2025-48384
Git 漏洞 | 克隆操作中的回车符与 RCE
 nikolas-charalambidis/cve-2021-44228
一个针对臭名昭著的 CVE-2021-44228 问题的简单模拟。
 netw0rk7/cve-2012-2122-home-lab
CVE-2012-2122 MySQL 认证绕过家庭实验室
 narosec/cve-2021-33699_task_hijacking
Android 任务劫持(CVE-2021-33699)漏洞利用练习应用,包含攻击者和受害者组件,用于动手移动安全培训。
 mlbrilliance/aurora-demo-lockfile
AURORA 演示目标 — 故意存在漏洞的锁定文件 (CVE-2019-10744, CVE-2018-18074, CVE-2020-26160)
 mehedi-hasan-sami98/dvwa-zap-pentest
使用 OWASP ZAP 对 DVWA 进行 Web 应用安全评估 — 漏洞扫描、RCE(CVE-2012-1823)分析与修复报告。
 m0nk3ygod/cve-2026-34040-poc
CVE-2026-34040的实验室复现:使用超大(>1MB)请求体绕过Docker/Moby AuthZ插件,创建具有主机访问权限的特权容器。
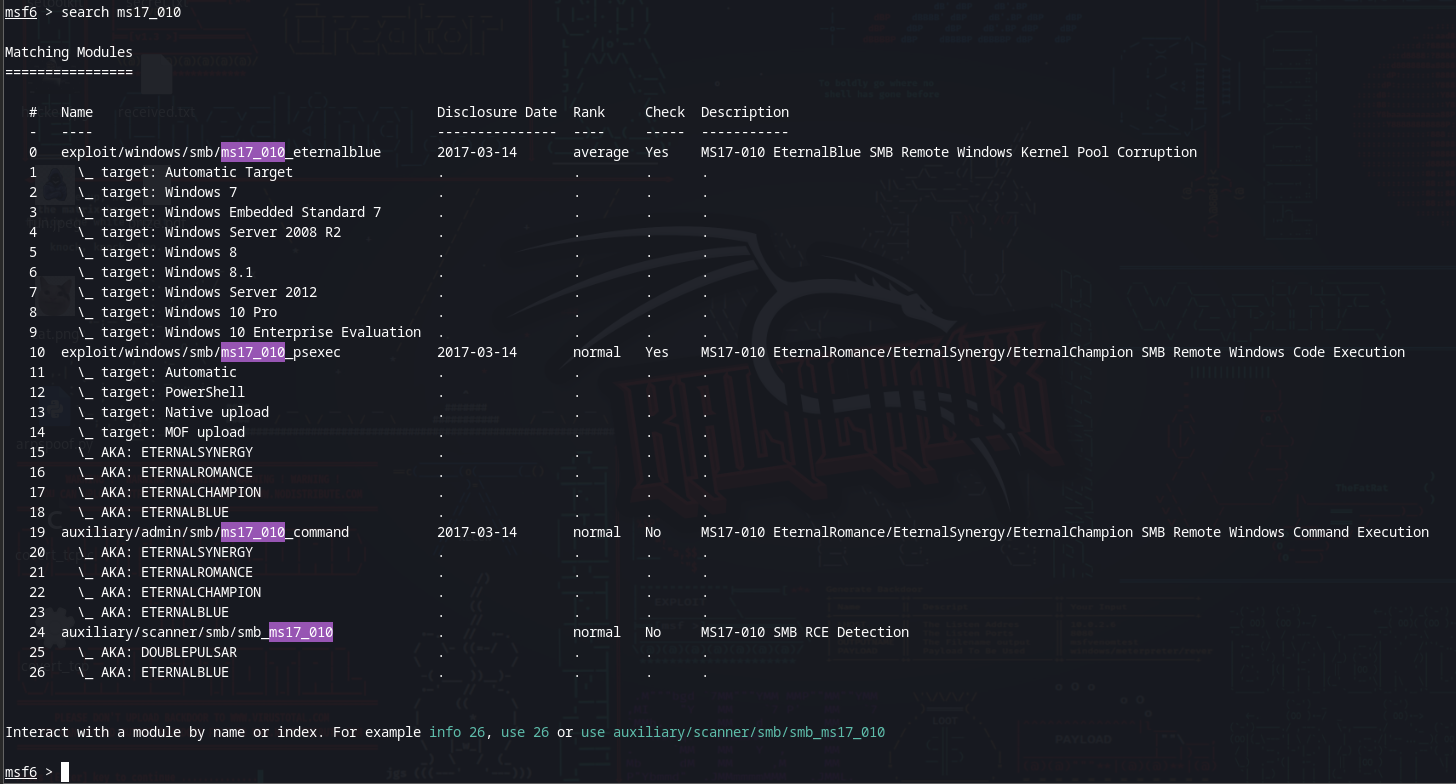 luckyman2907/smb-protocol-vulnerability_cve-2017-0144
逐步实验指南,演示如何使用 Metasploit 对 Windows 7 SMB 协议实施 EternalBlue 漏洞利用(CVE-2017-0144),涵盖环境设置、利用过程及缓解措施。
 ivanbg2004/odh-bricksbuilder-cve-2024-25600-thm
针对 CVE-2024-25600(Bricks Builder WordPress 未授权 RCE)的扫描器与 PoC。检测并验证存在漏洞的站点。由 Oblivion 进行的安全研究。








