
 #1
 mhassani97/cve-2026-63030-lab
wp2shell (CVE-2026-63030 & CVE-2026-60137) - 完整 RCE 攻击链
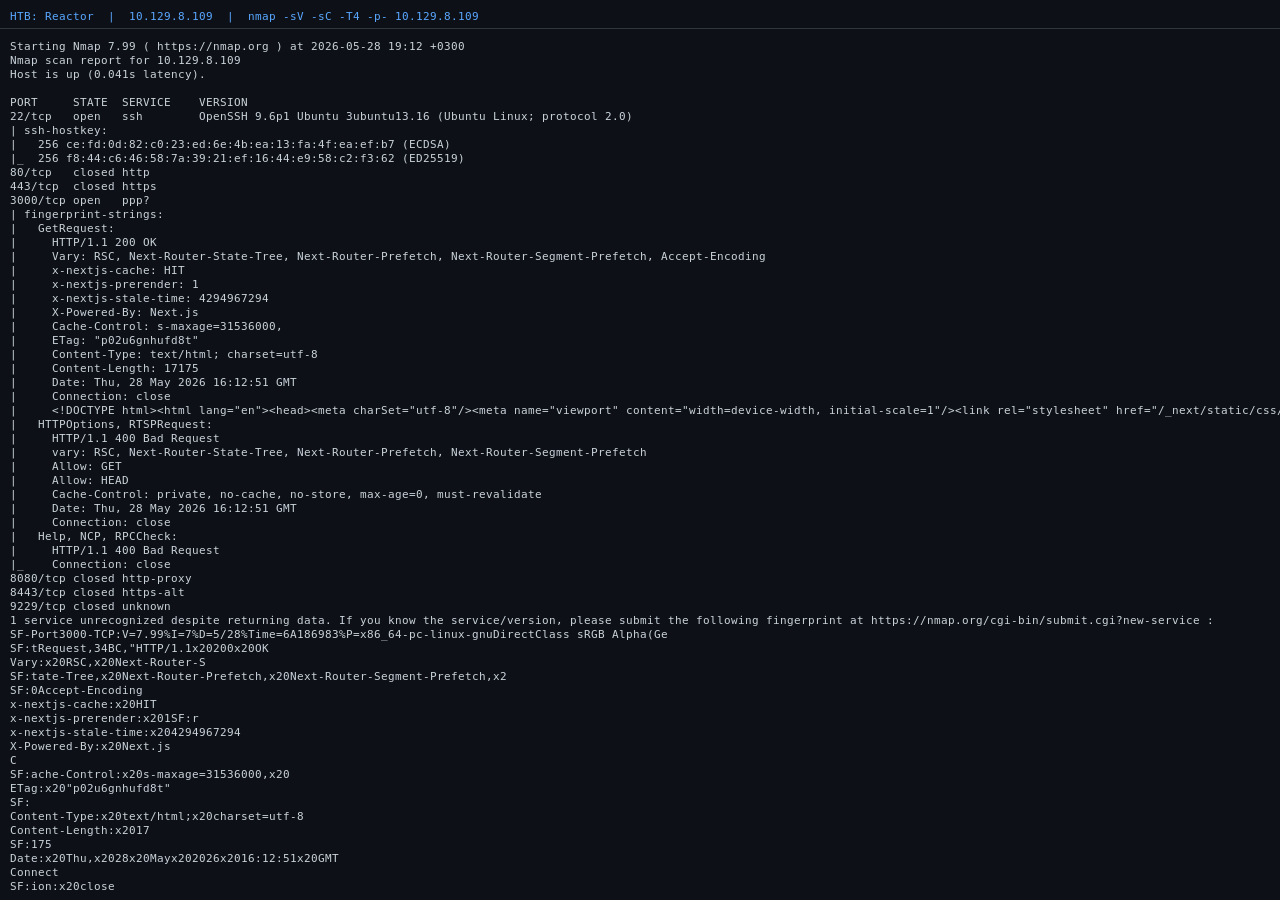 sonnycroco/htb-reactor-linux-machine-walkthrough
HTB Reactor 机器的完整演练 — 利用 CVE-2025-55182 获取 shell,然后通过暴露的 Node.js 调试器获取 root 权限。附带截图的分步指南。
 bhanunamikaze/badhost-cve-2026-48710-exploit
用于CVE-2026-48710的检测扫描器 - Starlette/FastAPI中的Host头部认证绕过
 jakob-pennington/cve-2024-32002-poc-aw
CVE-2024-32002 的一个 PoC,演示向 .git 目录进行任意写入。
 joaovicdev/exploit-cve-2026-22778
CVE-2026-22778 的概念验证漏洞利用程序,针对 vLLM 视频处理中的未认证远程代码执行(RCE),演示了堆地址泄露以及 FFmpeg JPEG2000 解码器中的堆缓冲区溢出。包含一个用于授权测试的易受攻击实验环境。
 prot0tw/keycloak_cve-2026-18963_poc
此仓库是 cve-2026-18963 的 PoC。请仅在合法产品(实验室、本地环境等)上使用。
 androidmalware/openclaw_termux
如何在安卓手机上安装 OpenClaw 并通过 WhatsApp 控制它
 appsecco/vulnerable-mcp-servers-lab
一系列故意存在漏洞的服务器,用于学习渗透测试MCP服务器。
 therealdreg/hcon2026hwctf
硬件黑客CTF hcon2026hwctf - RISCV Hazard3(@Wren6991)由@b1n4ri0 @antoniovazquezblanco和@therealdreg利用
 h3st4k3r/cve-2025-30065
基于Java的研究框架,用于研究CVE-2025-30065——一个通过Avro模式反序列化存在于Apache Parquet中的远程代码执行漏洞,旨在用于授权的实验室验证和防御分析。
 jpoindexter/interrogation-game
基于语音的侦探审讯游戏。Mistral Large 3 + Voxtral STT + ElevenLabs TTS。为 Mistral Worldwide Hackathon 2026 而构建。
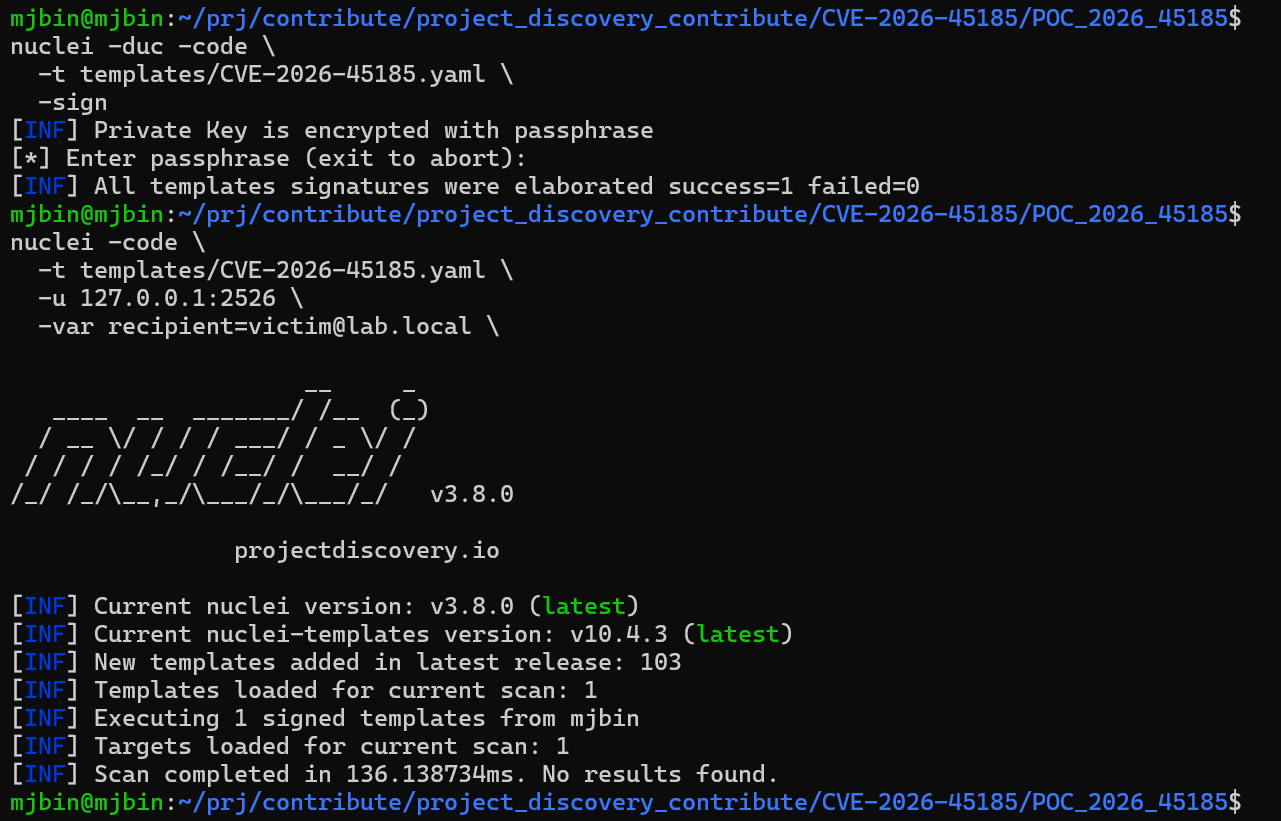 mj-bin/poc_cve-2026-45185
用于 nuclei-templates 的 POC_CVE-2026-45185
 vig9610/exploiting-samba-on-metasploitable-2
利用 Kali Linux 机器上的 metasploit 来利用一个众所周知的 samba 漏洞 (CVE-2007-2447)。这样做是为了通过反向 shell 渗透 Metasploitable 2 机器以访问根文件夹。一旦访问了该文件夹,它应该会显示 /etc/shadow…
 rootdirective-sec/cve-2026-8206-lab
本地Docker实验室,演示Kirki WordPress插件中CVE-2026-8206未认证账户接管漏洞。对比易受攻击的6.0.6版本与已修复的6.0.7版本,附带PoC脚本和捕获的邮件验证。
 tencent-hunyuan/diagsafe
面向LLM安全性的诊断基准,包含3,489条双语提示词、84个标签的分类体系,以及提示词级别的评分标准判定,用于实现可解释、细粒度的模型安全评估。
 hassham1/cve-2026-12227-visualcomposer-lfi-poc
针对 CVE-2026-12227 的 Docker 验证实验环境与 safe-oracle PoC,该漏洞是 Visual Composer 中通过 vcv-template 实现的未认证 LFI,并附带一个 nuclei 检测模板。
 abraxas/cve-2026-45140
CVE-2026-45140 的披露包和 PoC 脚本,该漏洞是 Chamilo LMS CStudio 上传中的未认证路径遍历和 RCE,附带回环 Docker 实验环境和补丁指导。









