#1
 mobsf/mobsfscan
mobsfscan 是一款静态分析工具,可以在你的 Android 和 iOS 源代码中发现不安全的代码模式。支持 Java、Kotlin、Swift 和 Objective C 代码。mobsfscan 使用 MobSF 静态分析规则,并由 semgrep 和 libsast 模式匹配引擎驱动。
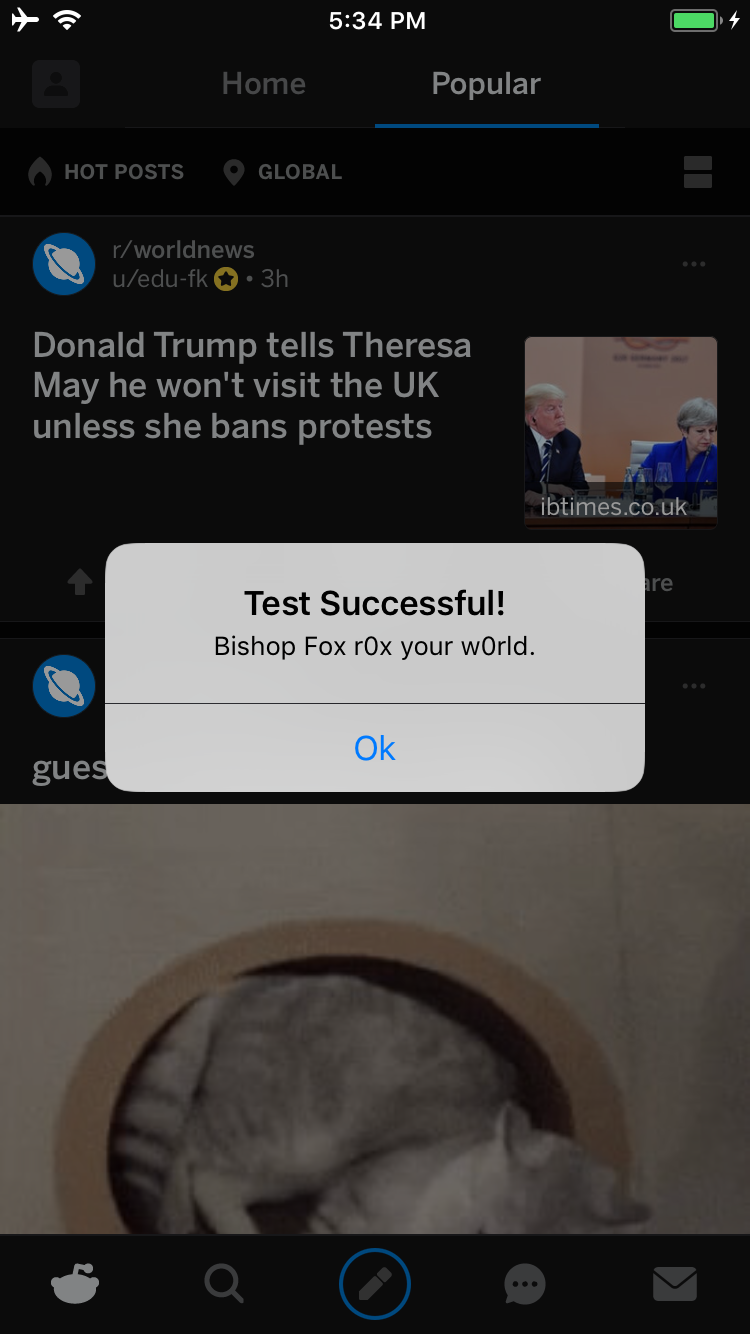 bishopfox/bfinject
适用于 iOS 11.0 - 11.1.2 的 Dylib 注入,兼容 LiberiOS 和 Electra 越狱
 prateek147/dvia-v2
Damn Vulnerable iOS App (DVIA) 是一款存在严重漏洞的 iOS 应用程序。其主要目标是为移动安全爱好者/专业人士或学生提供一个合法环境下的平台,以测试他们的 iOS 渗透测试技能。该项目由 @prateekg147 开发和维护。此应用涵盖的漏洞及解决方案已测试至 iOS…
 nowsecure/fsmon
适用于 Linux/Android iOS/macOS 的文件系统监控工具
 noobpk/frida-ios-hook
一个帮助你在iOS平台上轻松追踪类、函数以及修改方法返回值的工具。
 marcnewlin/hi_my_name_is_keyboard
针对 CVE-2023-45866、CVE-2024-21306 和 CVE-2024-0230 的蓝牙按键注入漏洞利用 PoC,通过模拟 HID 键盘攻击 Android、Linux、macOS 和 iOS。
 georgiaw/smartphone-pentest-framework
Smartphone Pentest Framework (SPF) 的仓库
 dmayer/idb
idb 是一个用于简化 iOS 渗透测试和研究中一些常见任务的工具。
 externalist/exploit_playground
对公开漏洞利用或我的 1day 漏洞利用的分析
 chichou/vscode-frida
非官方的 VSCode Frida 扩展
 isecpartners/introspy-ios
黑盒 iOS 安全分析
 cy-clon3/awesome-ios-security
精选的 iOS 应用安全资源列表
 ginsudev/wdbfontoverwrite
用于在 iOS 上利用 CVE-2022-46689 覆盖字体的概念验证应用。
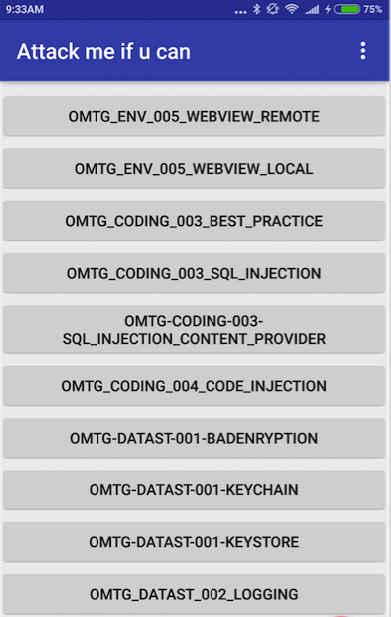 owasp/mastg-hacking-playground
一系列故意设计不安全的iOS和Android应用,用于学习移动安全测试、逆向工程和漏洞分析,并与OWASP MASTG指南保持一致。
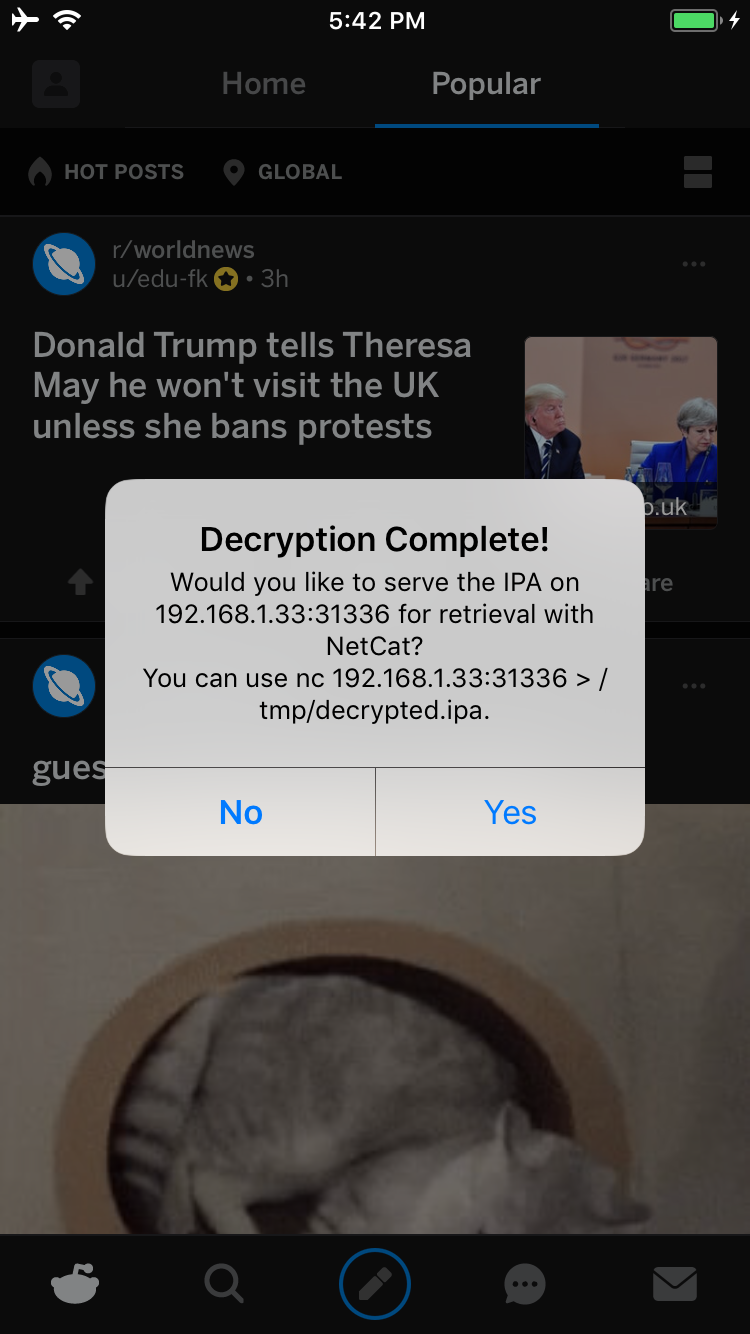 bishopfox/bfdecrypt
用于在已越狱的 iOS 11.x 上解密 App Store 应用的实用工具