#1
 ldebug/extra_recipe
Ian Beer 的 CVE-2017-2370 漏洞利用程序(在 iOS 10.2 上实现内核内存读写)
 iswaxan/jailedcement
利用 CVE-2022-46689 的简易 iOS 启动循环工具。伪装成 onlyfans。
 vincedes3/cve-2017-2368
CVE-2017-2368 VCF消息应用崩溃错误
 jclarkcom/ble_proxy
基于BLE的HTTP代理系统,通过iOS设备路由浏览器流量。支持HTTP/HTTPS、数据压缩,以及无需硬件即可进行测试的模拟模式。
 q1f3/triple_fetch
这是针对 CVE-2017-7047 的漏洞利用工具,适用于 10.3.2 及以下版本。
 mirdhan/lovelysn0w
iOS CVE-2018-4150 应用程序示例。
 st-rnd/desc_race-1
desc_race 适用于 iOS 15.0 - 15.1.1 的漏洞利用(具有稳定的内核读/写原语)(CVE-2021-30955)
 maximehip/extra_recipe
Ian Beer 针对 CVE-2017-2370 的漏洞利用(iOS 10.2 上的内核内存读写) https://bugs.chromium.org/p/project-zero/issues/detail?id=1004
 spiralbl0ck/mallicious-ios-shortcut-keylogger-
基于 iOS 快捷指令的键盘记录器,旨在捕获按键并从受感染设备中外泄数据。
 spiralbl0ck/ios-safari-mallicous-extension-example
关于如何通过 Safari 扩展注入键盘记录器 js 的示例(目前正在开发中)(该部分已完成)
 ox1111/jailbreak-ios12
OS 12.0 & 12.1.2 - 利用 CVE-2019-6225 越狱
 realrodri/exploiteameesta
iOS 应用,用于检查设备是否受 CVE-2021-30937 漏洞影响,并在过程中显示警报和弹窗。
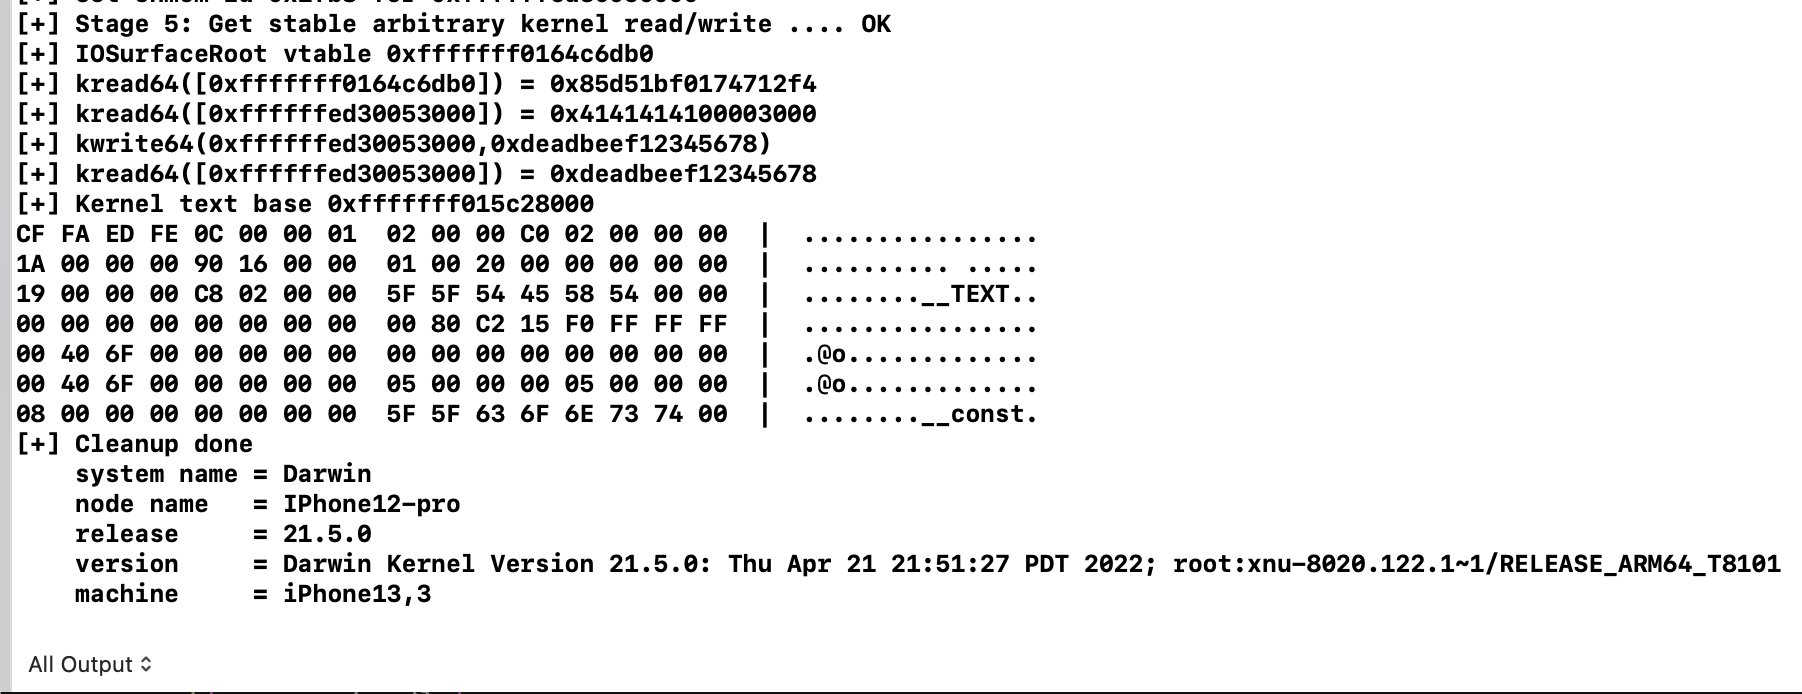 ox1111/cve-2022-32898
CVE-2022-32898 的技术分析和漏洞利用演示,这是 Apple Neural Engine 驱动程序中的内核内存损坏漏洞,包含针对 iOS 内核的详细逆向工程和利用技术。
 fans0n-fan/cve-2018-4407
Apple 的 ICMP 数据包处理代码中的越界写入导致的内核崩溃 (CVE-2018-4407)
 raymontag/cve-2021-1782
CVE-2021-1782 的概念验证漏洞利用,针对苹果 iOS/macOS 系统中 IOKit 内核扩展的一个内存损坏漏洞。
 nomnomheapnom/cve-2024-27815
CVE-2024-27815 的概念验证触发器,该漏洞是 XNU 内核中 sbconcat_mbufs() 函数的堆缓冲区溢出,可通过 AF_UNIX 数据报套接字触发,导致本地拒绝服务。