#1
 elevenpaths/iphonerestrictionspasscodebf
从Windows设备上的iPhone备份中提取并解密4位限制密码,从而实现恢复设备访问控制。
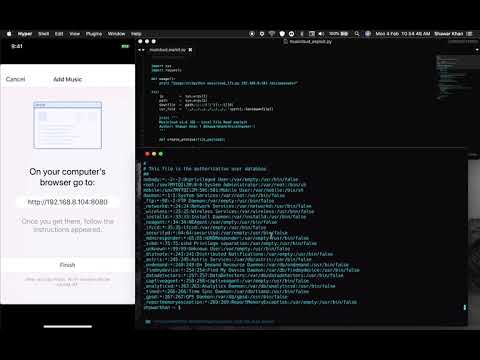 shawarkhanethicalhacker/cve-2019-8389
[CVE-2019-8389] 利用 Musicloud v1.6 iOS 应用程序中本地文件读取漏洞的漏洞利用代码
 gmh5225/frida-il2cpp-datacollector
基于 Frida 的工具,将 Cheat Engine 的 MonoDataCollector 移植到 Android 和 iOS,实现对移动应用的运行时 Mono/IL2CPP 数据收集和内存检查。
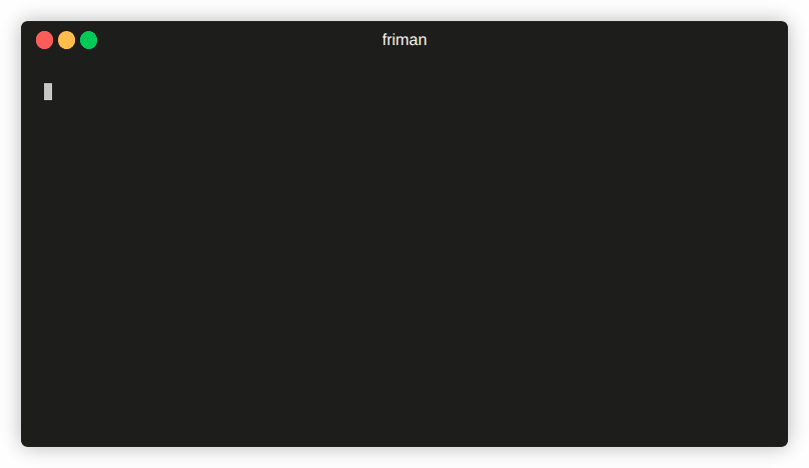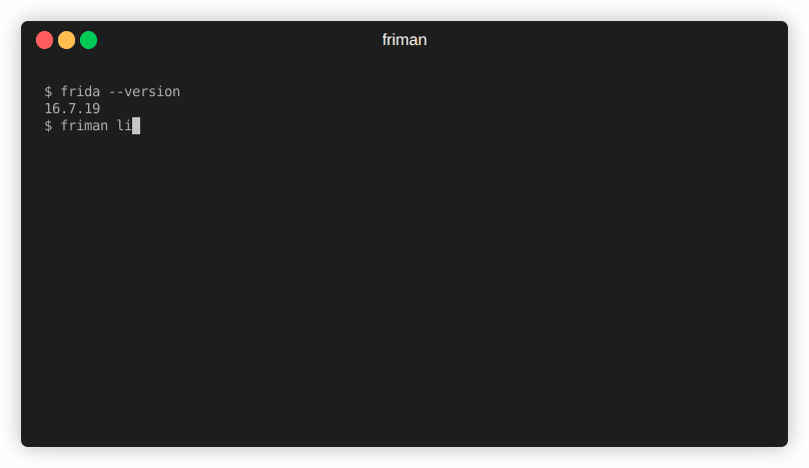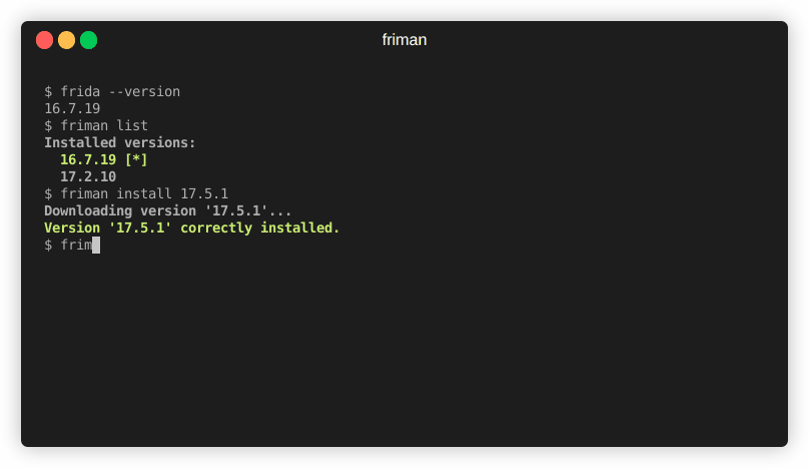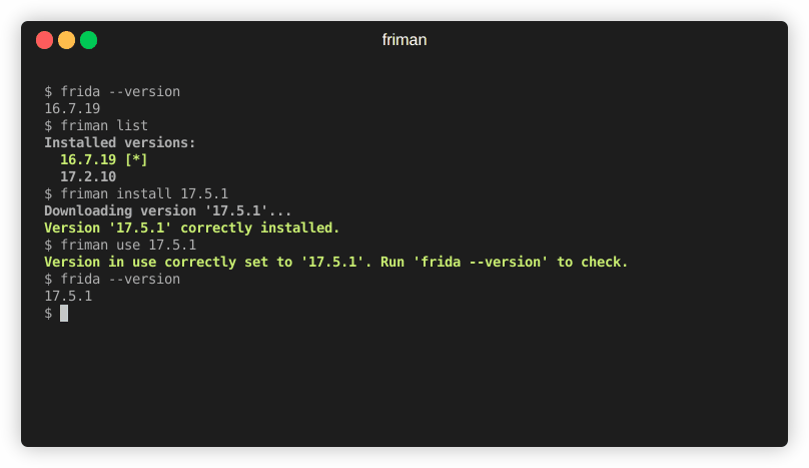
 vvirei333/abrake27
iOS 27 kernelcache 逆向工程:SEP 调度映射、AMFI 差异、Ghidra 工作流
 eastarctica/cve-2026-43813
CVE-2026-43813:CloudAttestation 的 enforceEnvironment 绕过
 ejfkdev/dae
基于配置驱动的 Dart AOT 快照分析器,可导出与 blutter 兼容的符号和结构体,供 IDA、radare2 和 Frida 使用,并能将函数反编译为 dart-analyze-clean Dart,无需 Dart SDK。
 omerporze/toothfairy
CVE-2018-4330 的 iOS 概念验证(POC)
 hunters-sec/cve-2025-31200
IOS 音频缓冲区溢出 CVE-2025-31200 POC
 acceleratortroll/acceleratortroll
滥用 CVE-2023-28206 来制作一些有用的东西
 bytev0rtex/cve-2026-65330
针对 iOS 26.6 上 tmpfs setxattr 处理器中已修复的 PAC 多样化器绕过漏洞的概念验证,演示了从用户空间触达易受攻击的签名路径的可能性。
 xcodeon1/ssh-killv2
SSH暴力破解工具,针对越狱iPhone设备,利用默认密码‘alpine’进行攻击,具备网络扫描、基于字典的密码破解及文件转储功能。
 xv4l3x/hermit
Inspects, decompiles and structurally patches Hermes bytecode (HBC) from React Native apps, with a GDB-style REPL, CFG, decompiler and re-serializing…
 zteeed/cve-2018-4407-ios
POC: XNU操作系统内核中网络代码的堆缓冲区溢出漏洞
 jan0/isslfix
针对旧版 idevices/固件的 CVE-2011-0228 修复
 spiderlabs/twsl2011-007_ios_code_workaround
针对由 TWSL2011-007 或 CVE-2008-0228 标识的漏洞的解决方法 - iOS x509 证书链验证漏洞
 kolbicz/appenumguard
CVE-2025-31207 缓解措施及沙盒测试工具,适用于 iOS 15–18.4.1 上的 rootless 和 rootHide 越狱。