#1
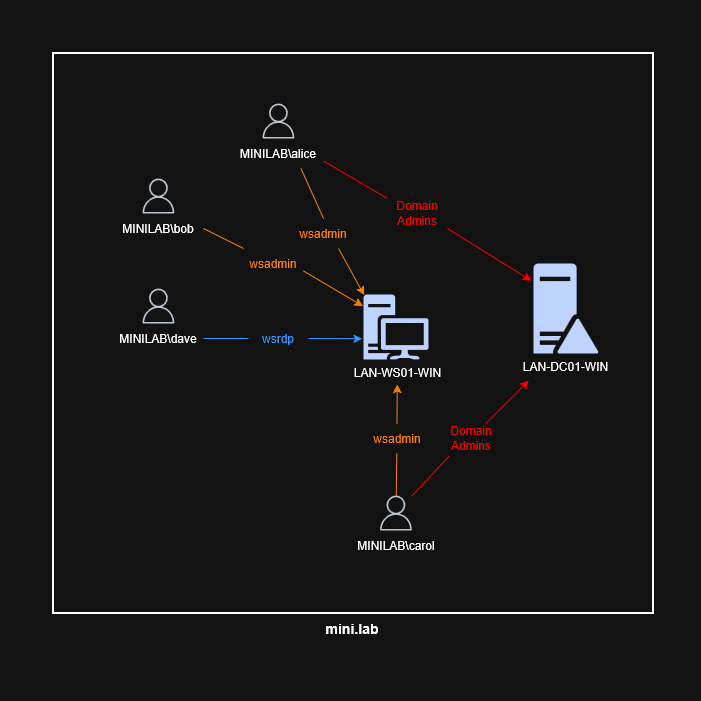
 0xmr007/lab4purplesec
Lab4PurpleSec 是一个模块化的紫队家庭实验室,结合了一个脆弱的Active Directory环境(GOAD)、基于Docker的Web DMZ、pfSense + Suricata以及Wazuh SIEM。它提供了一个真实、开源式的训练环境,用于Web漏洞利用、横向移动、Active…
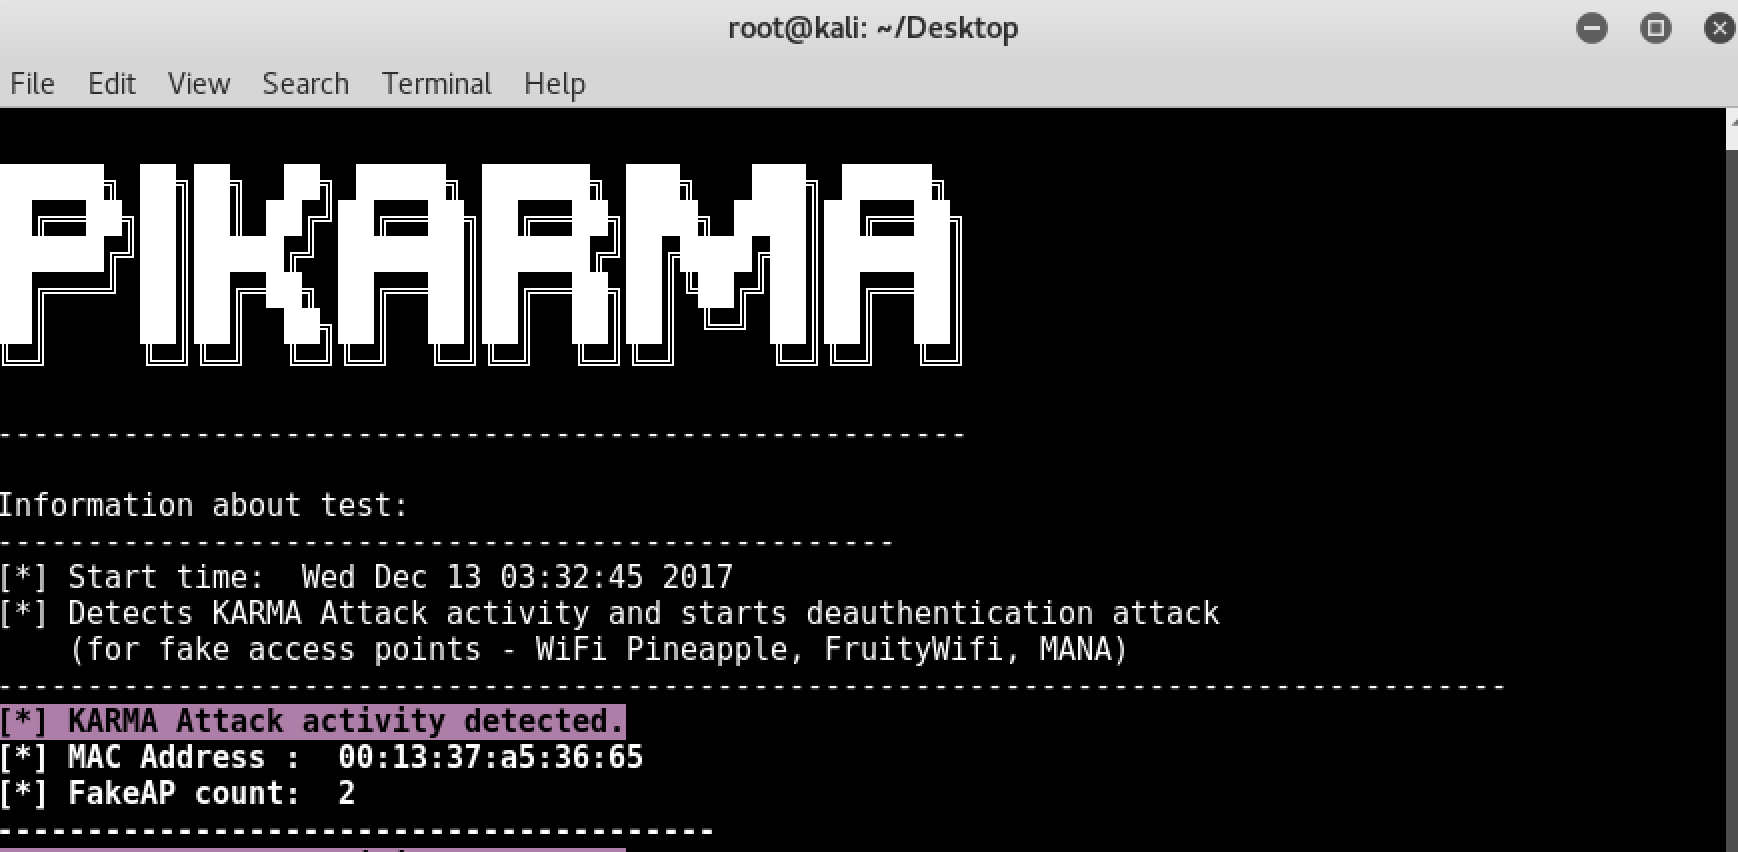 wipi-hunter/pikarma
📡🍓🍍 检测由KARMA模块(伪造AP)实施的无线网络攻击。启动去认证攻击(针对伪造接入点)。
 fankh/vulnerability-poc
CVE 概念验证实验室、漏洞利用脚本以及检测/防护规则(Nginx、Apache、Snort、YARA),适用于高严重性 CVE。仅限授权安全测试与研究使用。
 the-dfir-report/sigma-rules
根据我们的调查生成的规则。
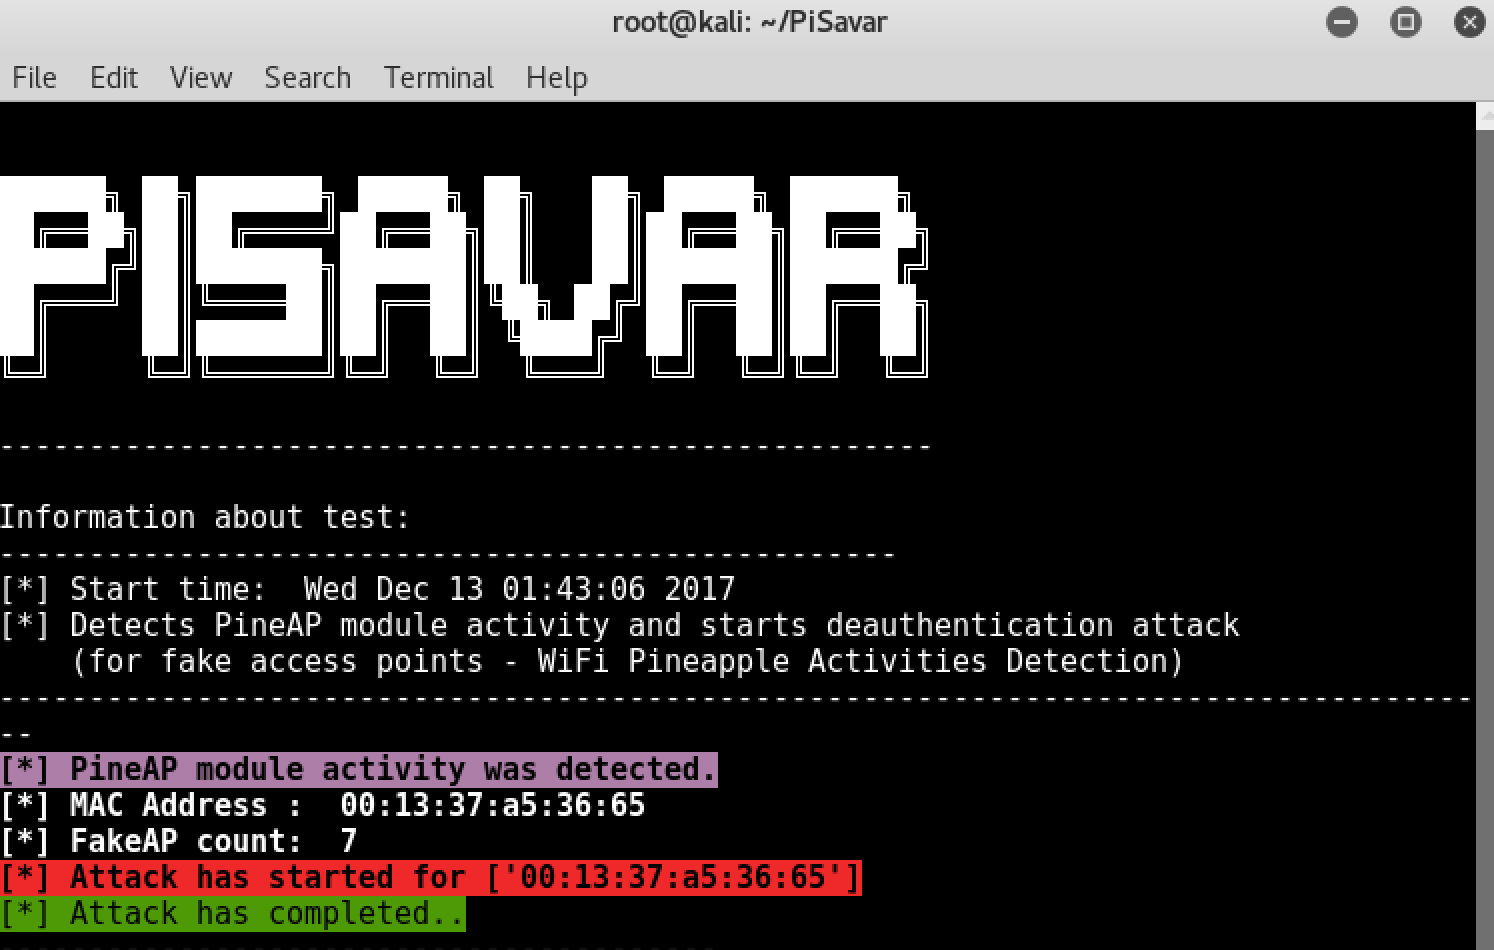 wipi-hunter/pisavar
📡 🍍检测PineAP模块的活动并启动去认证攻击(针对伪造接入点 - WiFi Pineapple活动检测)
 cybermaggedon/cyberprobe
捕获、分析并响应网络攻击
 travisbgreen/hunting-rules
用于网络异常检测的Suricata规则
 benjeems/packetstrider
一个用于SSH的网络数据包取证工具
 cisco-talos/deceive
DECeption 与评估集成验证引擎(DECEIVE):让 LLM 完成所有繁重的蜜罐工作!
 joesecurity/sigma-rules
Joe Security 的 Sigma 规则
 pe3zx/crowdstrike-falcon-queries
用于配合 CrowdStrike Falcon 进行威胁狩猎的 Splunk 搜索处理语言 (SPL) 合集
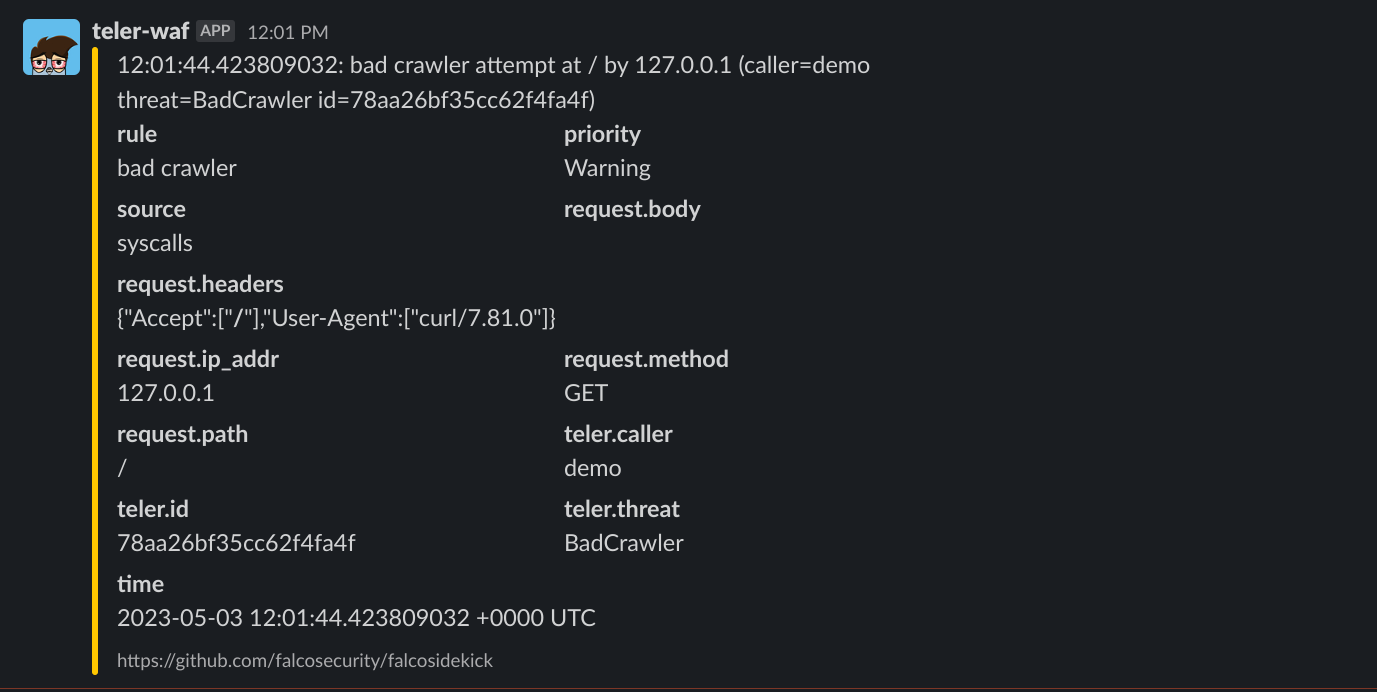 teler-sh/teler-waf
teler-waf 是一个 Go HTTP 中间件,用于保护本地 Web 服务免受 OWASP Top 10 威胁、已知漏洞、恶意行为者、僵尸网络、不受欢迎的爬虫和暴力攻击。
 hpfeeds/hpfeeds
Honeynet Project 通用认证数据馈送协议
 advanced-threat-research/cve-2020-16898
CVE-2020-16898 (Bad Neighbor) 微软Windows TCP/IP漏洞检测逻辑与规则
 ttlab-research/awesome-wazuh
🛡️关于Wazuh XDR/SIEM各种有趣主题的精选列表